Google détecte des générateurs d'exploits basés sur l'IA
Tap title to read story
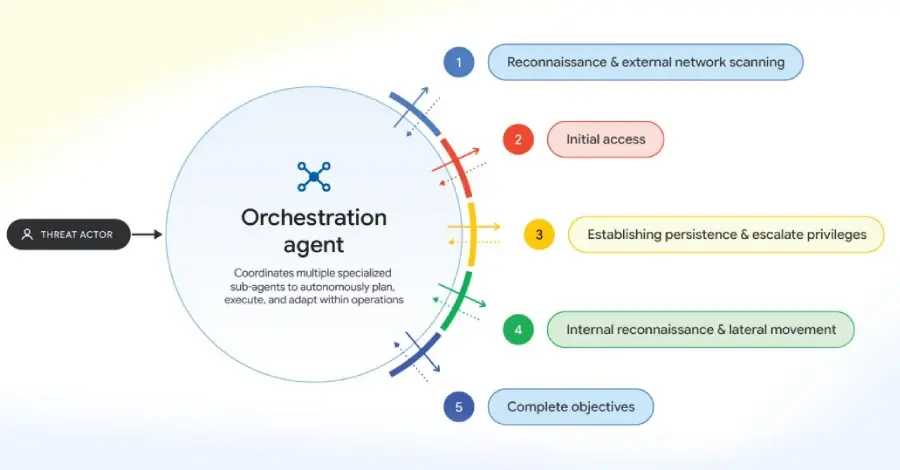
Google a révélé lundi que des acteurs malveillants déploient des cadres offensifs autonomes multi-agents tels que ARTEX, CAIRN, CyberStrikeAI et PentAGI pour mener des intrusions multi-étapes à la vitesse de la machine. Ces agents utilisent des grands modèles linguistiques pour rétro-ingénieriser les correctifs logiciels par analyse différentielle, permettant une exploitation rapide des vulnérabilités nouvellement divulguées, comme on l'a vu avec les failles de PaperCut NG/MF plus tôt en septembre. L'abus de cadres de test d'intrusion agentiques open-source automatise les phases discrètes des intrusions actives, permettant aux attaquants de chaîner des chemins d'attaque variés et de faire évoluer leurs opérations. Les acteurs observés comprennent des groupes motivés par des gains financiers et des acteurs d'espionnage présumés liés à la Chine. Le rapport de Google souligne le changement de paradigme vers les cyberattaques à la vitesse de la machine.
More context
Coverage notes
Center: Coverage from discover.google.com, google.com, google.cn frames this as a developing news story: Google Detects AI‑Driven Exploit Builders. Reporting emphasizes verified facts, named sources, and near-term impact for readers. Left: Left-leaning desks covering the same development typically emphasize public impact, institutional accountability, and who is most affected. Right: Right-leaning desks covering the same development typically emphasize practical outcomes, market or security stakes, and institutional response.
Primary report
The Hacker News — Google Detects AI‑Driven Exploit Builders
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.