谷歌检测到人工智能驱动的漏洞利用构建器
Tap title to read story
0:00 / 0:32
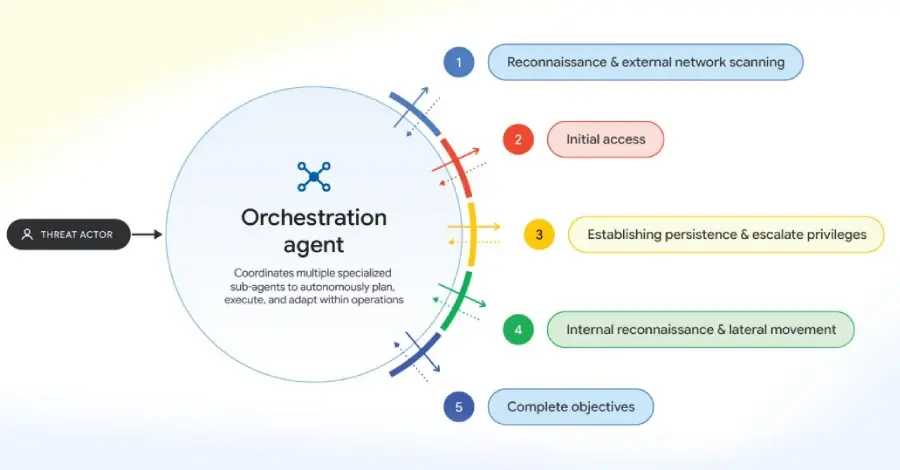
谷歌周一披露,威胁行为者正在部署ARTEX、CAIRN、CyberStrikeAI和PentAGI等自主多智能体攻击框架,以机器速度进行多阶段入侵。这些智能体利用大型语言模型通过差分分析逆向工程软件补丁,从而能够快速武器化新披露的漏洞,正如今年9月早些时候PaperCut NG/MF漏洞所见。对开源智能体渗透测试框架的滥用自动化了实时入侵的离散阶段,使攻击者能够链接各种攻击路径并扩展操作。观察到的行为者包括经济动机团伙和与中国有关的疑似间谍行为者。谷歌的报告强调了网络攻击向机器速度的范式转变。
More context
Why it matters
即时美国影响:人工智能驱动的攻击加快了漏洞利用速度 可能的长期美国影响:大规模自动化网络事件的可能性 受影响最严重的群体:软件供应商和安全团队 读者优先:了解人工智能威胁的演变和缓解措施
Coverage notes
中心: discover.google.com、google.com、google.cn 的报道将此视为一个正在发展的新闻事件:Google 检测到 AI 驱动的漏洞利用生成器。报道强调经过核实的史实、具名来源以及对读者的近期影响。 左翼: 报道同一发展情况的左翼新闻部门通常侧重于公众影响、机构责任以及谁受到的影响最大。 右翼: 报道同一发展情况的右翼新闻部门通常侧重于实际结果、市场或安全风险以及机构的应对措施。
Primary report
The Hacker News — 谷歌检测到由人工智能驱动的漏洞利用构建器
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.