Des pirates exploitent une faille OpenSSH en quelques heures
Tap title to read story
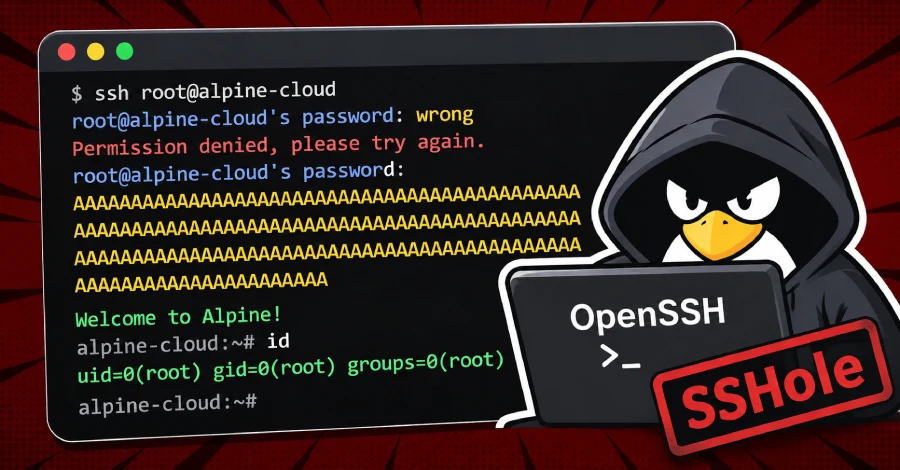
Des attaquants ont exploité une vulnérabilité OpenSSH nouvellement divulguée, CVE-2026-123158, dans les heures suivant son annonce publique. La faille, nommée SSHole, permet à des utilisateurs non authentifiés de fournir des mots de passe trop volumineux et d'accéder à des comptes sans mot de passe utilisable défini sur des systèmes utilisant la librairie C musl avec PAM désactivé, comme Alpine Linux. Un attaquant peut utiliser un mot de passe compris entre deux cent cinquante-sept et mille vingt-quatre octets pour déclencher un échec de hachage qui retourne un astérisque, correspondant au hachage stocké et accordant la connexion. Le problème remonte à un correctif de 2016 pour un bug d'énumération de nom d'utilisateur. OpenSSH 10.6p2 corrige désormais la faille, et l'accès root a été confirmé sur un honeypot.
More context
Timeline
- Le 4 novembre 2026, OpenSSH 10.6p2 a été publié, corrigeant la vulnérabilité SSHole.
Why it matters
Impact immédiat aux États-Unis : L'exploitation rapide menace les serveurs d'infrastructures critiques et peut permettre des déplacements latéraux. Impact américain potentiel à long terme : Mises à jour futures nécessaires pour toutes les distributions Linux basées sur musl. Groupes les plus touchés : Administrateurs système gérant des serveurs Alpine Linux et d'autres déploiements basés sur musl. Priorité du lecteur : Les utilisateurs doivent appliquer immédiatement le correctif 10.6p2 pour empêcher tout accès non autorisé.
Coverage notes
Centre : La couverture d'openssh.org, sepe.gr, osintsights.com présente cela comme une actualité en développement : Des hackers exploitent une faille d'OpenSSH en quelques heures. Le reportage met l'accent sur les faits vérifiés, les sources nommées et l'impact à court terme pour les lecteurs. Gauche : Les rédactions de gauche couvrant le même développement mettent généralement l'accent sur l'impact public, la responsabilité institutionnelle et ceux qui sont les plus affectés. Droite : Les rédactions de droite couvrant le même développement mettent généralement l'accent sur les résultats pratiques, les enjeux de marché ou de sécurité et la réponse institutionnelle.
Primary report
Le Hacker News — Des hackers exploitent une faille OpenSSH en quelques heures
Sources
- malwarebytes.com
- npr.org
- nbcnews.com
- openssh.org
- sepe.gr
- osintsights.com
- maketecheasier.com
- pcgamer.com
- cyberpolicy.com
- execsecurity.com
- techradar.com
- undercodenews.com
- imdb.com
- riskaware.io
- cpomagazine.com
- cybernews.com
- proofpoint.com
- advisory.eventussecurity.com
- cybernoz.com
- gbhackers.com
- securityboulevard.com
- bellatorcyber.com
- bleepingcomputer.com
- cyberdefensemagazine.com
- siteguarding.com
- nytimes.com
- rewterz.com
- pcrisk.com
- bloomberg.com
- cybersecuritynews.com
- learnonlinesecurity.com
- etsitsolutions.com
- cyberpress.org
- infosecurity-magazine.com
- thehackernews.com
- cinteot.com
- huntress.com
- blog.gitguardian.com
- wired.com
- analyticsinsight.net
- privacybee.com
- pcmag.com
- tunedsecurity.com
- frameworksecurity.com
- csoonline.com
- zdnet.com
- en.wikipedia.org
- ssh.com
- fastcompany.com
- The Hacker News
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.