Hackers Exploran Vulnerabilidad de OpenSSH en Horas
Tap title to read story
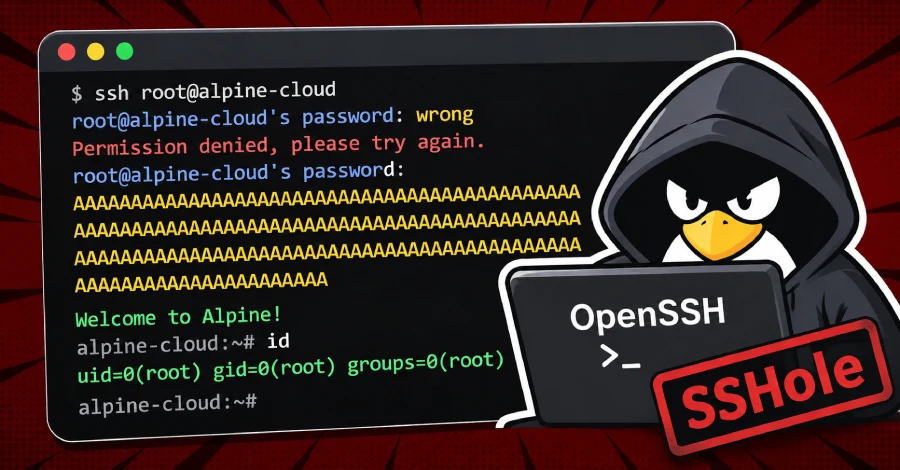
Los atacantes han explotado una vulnerabilidad de OpenSSH recién revelada, CVE-2026-123158, a las pocas horas de su anuncio público. La falla, con nombre en código SSHole, permite a usuarios no autenticados proporcionar contraseñas sobredimensionadas y obtener acceso a cuentas que no tienen ninguna contraseña utilizable configurada en sistemas que utilizan la biblioteca C musl con PAM deshabilitado, como Alpine Linux. Un atacante puede usar una contraseña de entre doscientos cincuenta y siete y mil veinticuatro bytes para provocar un error de hash que devuelve un asterisco, coincidiendo con el hash almacenado y otorgando el inicio de sesión. El problema se remonta a un parche de 2016 para un error de enumeración de nombres de usuario. OpenSSH 10.6p2 ahora soluciona la falla, y se confirmó el acceso root en un honeypot.
More context
Timeline
- El 4 de noviembre de 2026 se lanzó OpenSSH 10.6p2, parcheando la vulnerabilidad SSHole.
Why it matters
Impacto inmediato en EE. UU.: La explotación rápida amenaza a los servidores de infraestructura crítica y puede permitir el movimiento lateral. Posible impacto a largo plazo en EE. UU.: Se requerirán actualizaciones futuras para todas las distribuciones de Linux basadas en musl. Grupos más afectados: Administradores de sistemas que gestionan servidores Alpine Linux y otras implementaciones basadas en musl. Prioridad del lector: Los usuarios deben aplicar el parche 10.6p2 inmediatamente para evitar el acceso no autorizado.
Coverage notes
Centro: La cobertura de openssh.org, sepe.gr, osintsights.com enmarca esto como una noticia en desarrollo: Hackers Exploit OpenSSH Flaw Within Hours (Hackers Explotan una Vulnerabilidad de OpenSSH en Cuestión de Horas). La información enfatiza hechos verificados, fuentes con nombre y el impacto a corto plazo para los lectores. Izquierda: Los departamentos con inclinación a la izquierda que cubren el mismo desarrollo suelen enfatizar el impacto público, la responsabilidad institucional y quiénes son los más afectados. Derecha: Los departamentos con inclinación a la derecha que cubren el mismo desarrollo suelen enfatizar los resultados prácticos, las apuestas del mercado o la seguridad, y la respuesta institucional.
Primary report
The Hacker News — Los hackers explotan una falla de OpenSSH en cuestión de horas
Sources
- malwarebytes.com
- npr.org
- nbcnews.com
- openssh.org
- sepe.gr
- osintsights.com
- maketecheasier.com
- pcgamer.com
- cyberpolicy.com
- execsecurity.com
- techradar.com
- undercodenews.com
- imdb.com
- riskaware.io
- cpomagazine.com
- cybernews.com
- proofpoint.com
- advisory.eventussecurity.com
- cybernoz.com
- gbhackers.com
- securityboulevard.com
- bellatorcyber.com
- bleepingcomputer.com
- cyberdefensemagazine.com
- siteguarding.com
- nytimes.com
- rewterz.com
- pcrisk.com
- bloomberg.com
- cybersecuritynews.com
- learnonlinesecurity.com
- etsitsolutions.com
- cyberpress.org
- infosecurity-magazine.com
- thehackernews.com
- cinteot.com
- huntress.com
- blog.gitguardian.com
- wired.com
- analyticsinsight.net
- privacybee.com
- pcmag.com
- tunedsecurity.com
- frameworksecurity.com
- csoonline.com
- zdnet.com
- en.wikipedia.org
- ssh.com
- fastcompany.com
- The Hacker News
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.