黑客在数小时内利用 OpenSSH 漏洞
Tap title to read story
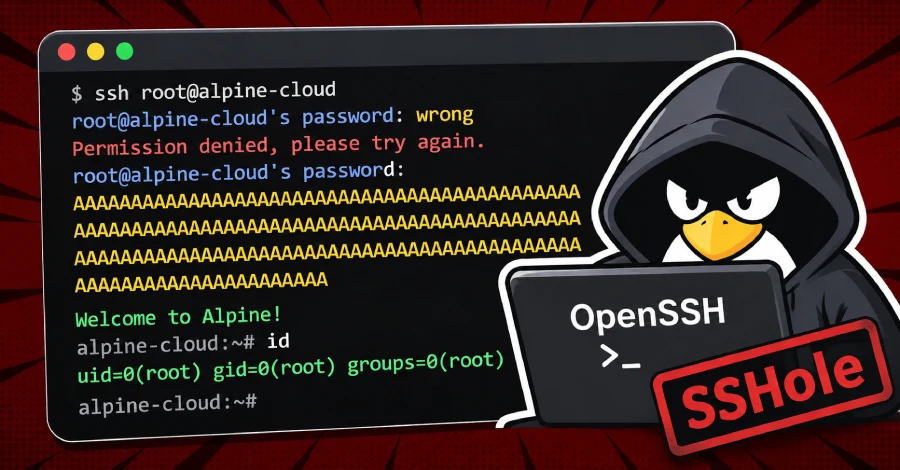
攻击者在公开披露新发现的 OpenSSH 漏洞 CVE-2026-123158 的数小时内对其进行了利用。该漏洞代号为 SSHole,它允许未经身份验证的用户输入过大的密码,从而在启用了 PAM 的 musl C 库系统(例如 Alpine Linux)上获得对未设置可用密码的账户的访问权限。攻击者可以使用长度在 257 到 1024 字节之间的密码来触发哈希失败,从而返回一个星号,匹配存储的哈希并授予登录权限。该问题可追溯到 2016 年对一个用户名枚举错误的补丁。OpenSSH 10.6p2 现在已修复该漏洞,并且已在蜜罐上确认了 root 访问权限。
More context
Timeline
- 2026年11月4日,OpenSSH 10.6p2发布,修补了SSHole漏洞。
Why it matters
即时美国影响:快速利用威胁关键基础设施服务器,并可能实现横向移动。 可能的长期美国影响:所有基于 musl 的 Linux 发行版都需要未来的更新。 受影响最大的群体:管理 Alpine Linux 服务器和其他基于 musl 的部署的系统管理员。 读者优先:用户应立即应用 10.6p2 补丁,以防止未经授权的访问。
Coverage notes
中心: openssh.org、sepe.gr、osintsights.com 的报道将此描绘成一个发展中的新闻事件:黑客在数小时内利用 OpenSSH 漏洞。报道强调了已验证的事实、有名有姓的消息来源以及对读者的近期影响。 左翼: 关注同一发展的左翼媒体通常会强调公共影响、机构问责以及谁受影响最大。 右翼: 关注同一发展的右翼媒体通常会强调实际结果、市场或安全风险以及机构的应对措施。
Primary report
The Hacker News — 黑客在数小时内利用了OpenSSH漏洞
Sources
- malwarebytes.com
- npr.org
- nbcnews.com
- openssh.org
- sepe.gr
- osintsights.com
- maketecheasier.com
- pcgamer.com
- cyberpolicy.com
- execsecurity.com
- techradar.com
- undercodenews.com
- imdb.com
- riskaware.io
- cpomagazine.com
- cybernews.com
- proofpoint.com
- advisory.eventussecurity.com
- cybernoz.com
- gbhackers.com
- securityboulevard.com
- bellatorcyber.com
- bleepingcomputer.com
- cyberdefensemagazine.com
- siteguarding.com
- nytimes.com
- rewterz.com
- pcrisk.com
- bloomberg.com
- cybersecuritynews.com
- learnonlinesecurity.com
- etsitsolutions.com
- cyberpress.org
- infosecurity-magazine.com
- thehackernews.com
- cinteot.com
- huntress.com
- blog.gitguardian.com
- wired.com
- analyticsinsight.net
- privacybee.com
- pcmag.com
- tunedsecurity.com
- frameworksecurity.com
- csoonline.com
- zdnet.com
- en.wikipedia.org
- ssh.com
- fastcompany.com
- The Hacker News
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.