Exploitations PHP2Shell confirmées dans la nature
Tap title to read story
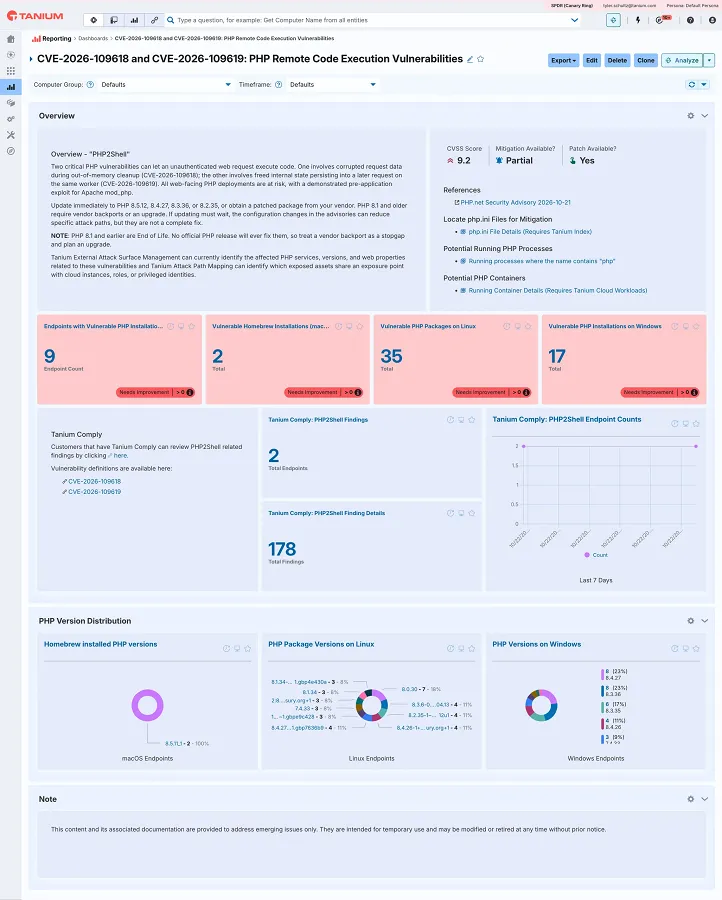
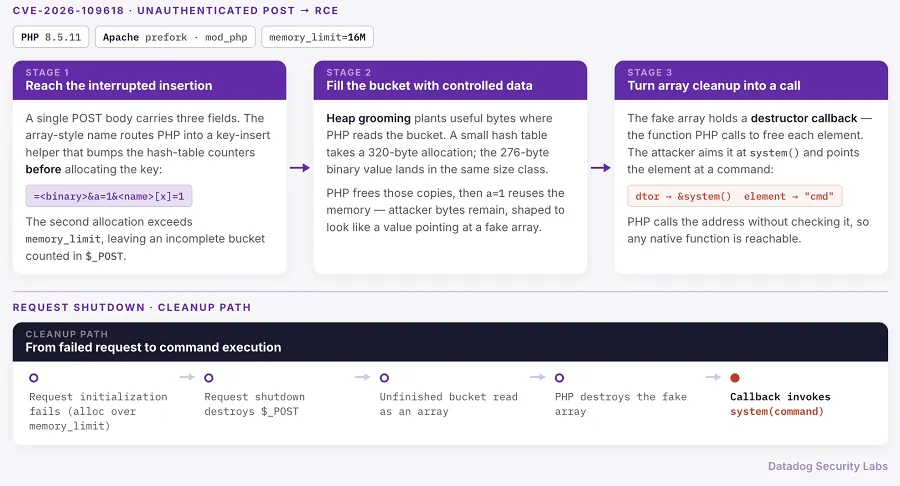
Deux vulnérabilités critiques d'exécution de code à distance (RCE), CVE‑2026‑109618 et CVE‑2026‑109619, collectivement connues sous le nom de PHP2Shell, ont été exploitées avec succès dans la nature.
L'activité malveillante a été capturée par Adel Karimi, responsable de la détection et de la réponse chez Perplexity, dont les honeypots ont enregistré une exécution de code à distance confirmée contre une installation Apache mod_php exécutant PHP 8.4.26.
Karimi a rapporté un vidage de cookie décodé de 800 KiB et une adresse de fonction dérivée de ce vidage, la commande shell s'exécutant environ 1,6 ms après le dernier octet capturé.
Marcus Hutchins d'Expel a confirmé les conclusions et a salué le détail technique.
L'équipe de sécurité PHP a corrigé les failles mercredi 21 octobre, un jour après avoir exhorté les administrateurs à installer les mises à jour.
Plusieurs sociétés de cybersécurité, dont Cloudflare, Hadrian, watchTowr, Previdian et Patchstack, ont détecté des tentatives d'exploitation avant la divulgation publique, mais les ont signalées comme infructueuses.
More context
Timeline
- Le 21 octobre 2026, l'équipe de sécurité de PHP corrige les vulnérabilités PHP2Shell.
Why it matters
Impact immédiat aux États-Unis : Compromission potentielle de services web basés sur PHP à l'échelle nationale Impact à long terme possible aux États-Unis : Examen accru des mises à jour de sécurité PHP Groupes les plus touchés : Développeurs web et fournisseurs d'hébergement Priorité du lecteur : Comprendre les exigences de correctifs immédiats
Coverage notes
Centre : Une couverture provenant de wiz.io, recordedfuture.com, en.wikipedia.org présente ceci comme une actualité en développement : Exploits PHP2Shell Confirmés dans la Nature. Les reportages mettent l'accent sur les faits vérifiés, les sources nommées et l'impact à court terme pour les lecteurs. Gauche : Les bureaux de tendance gauche couvrant le même développement mettent généralement l'accent sur l'impact public, la responsabilité institutionnelle et les personnes les plus touchées. Droite : Les bureaux de tendance droite couvrant le même développement mettent généralement l'accent sur les résultats pratiques, les enjeux du marché ou de la sécurité et la réponse institutionnelle.
Primary report
BleepingComputer — Exploits PHP2Shell confirmés dans la nature
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.