Explotaciones de PHP2Shell Confirmadas en la Naturaleza
Tap title to read story
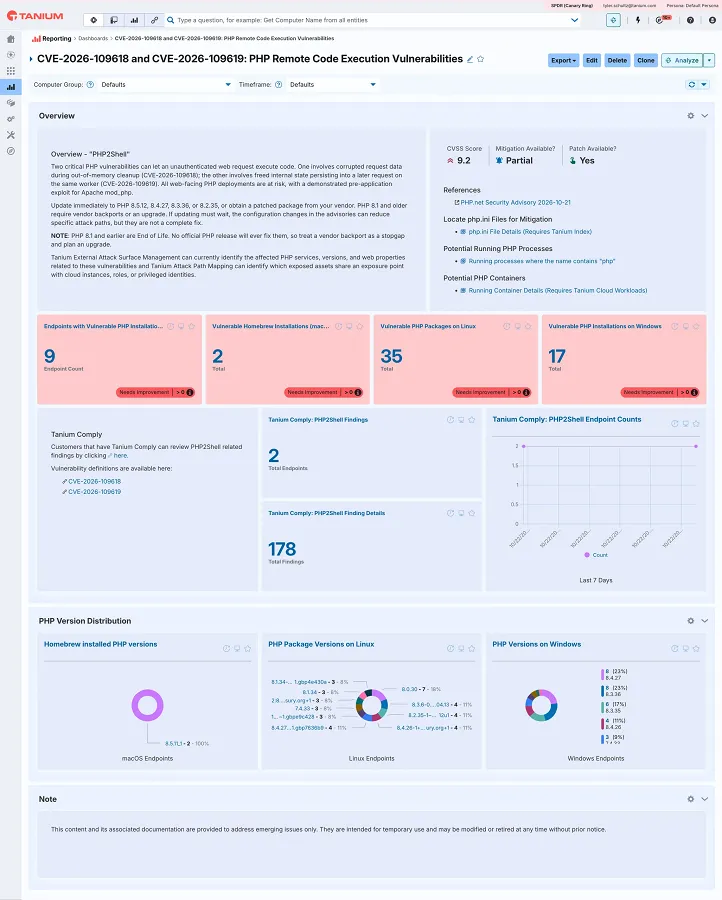
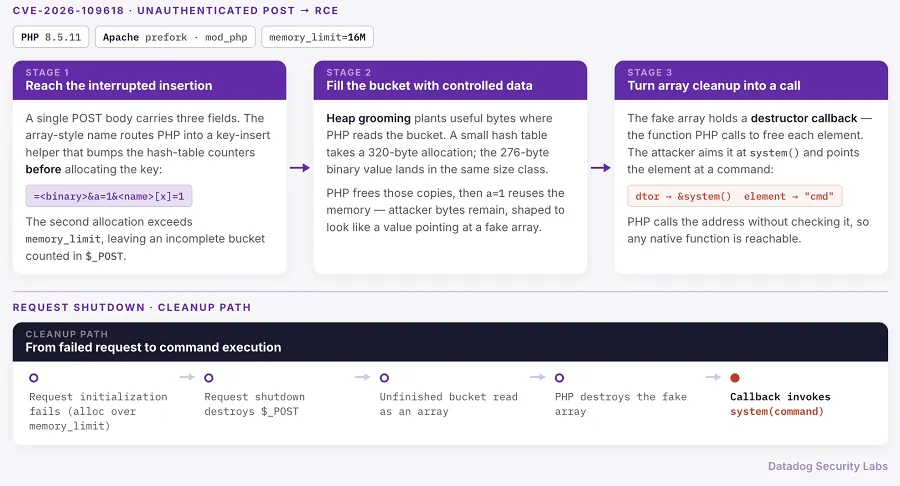
Dos vulnerabilidades críticas de ejecución remota de código (RCE), CVE-2026-109618 y CVE-2026-109619, conocidas colectivamente como PHP2Shell, han sido explotadas con éxito en la naturaleza.
La actividad maliciosa fue capturada por Adel Karimi, líder de detección y respuesta en Perplexity, cuyos honeypots registraron ejecuciones de código remoto confirmadas contra una instalación de Apache mod_php que ejecutaba PHP 8.4.26.
Karimi informó de un volcado de cookie decodificado de 800 KiB y una dirección de función derivada de ese volcado, con el comando de shell ejecutándose aproximadamente 1.6 ms después del último byte capturado.
Marcus Hutchins de Expel confirmó los hallazgos y elogió el detalle técnico.
El equipo de seguridad de PHP parcheó las fallas el miércoles 21 de octubre, un día después de instar a los administradores a instalar las actualizaciones.
Múltiples empresas de ciberseguridad, incluidas Cloudflare, Hadrian, watchTowr, Previdian y Patchstack, detectaron intentos de explotación antes de la divulgación pública, pero los marcaron como infructuosos.
More context
Timeline
- El 21 de octubre de 2026, el equipo de seguridad de PHP soluciona las vulnerabilidades de PHP2Shell.
Why it matters
Impacto inmediato en EE. UU.: Posible compromiso de servicios web basados en PHP en todo el país Posible impacto a largo plazo en EE. UU.: Mayor escrutinio de las actualizaciones de seguridad de PHP Grupos más afectados: Desarrolladores web y proveedores de alojamiento Prioridad del lector: Comprender los requisitos inmediatos de parches
Coverage notes
Centro: La cobertura de wiz.io, recordedfuture.com, en.wikipedia.org presenta esto como una noticia en desarrollo: Se confirman exploits PHP2Shell en la naturaleza. La información enfatiza hechos verificados, fuentes con nombre e impacto a corto plazo para los lectores. Izquierda: Los equipos de tendencia izquierda que cubren el mismo desarrollo suelen enfatizar el impacto público, la rendición de cuentas institucional y quiénes son los más afectados. Derecha: Los equipos de tendencia derecha que cubren el mismo desarrollo suelen enfatizar los resultados prácticos, los intereses del mercado o la seguridad y la respuesta institucional.
Primary report
BleepingComputer — PHP2Shell Exploits Confirmados en Uso
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.