1/5
Switch 2 越狱暴露自制漏洞
Tap title to read story
0:00 / 0:33
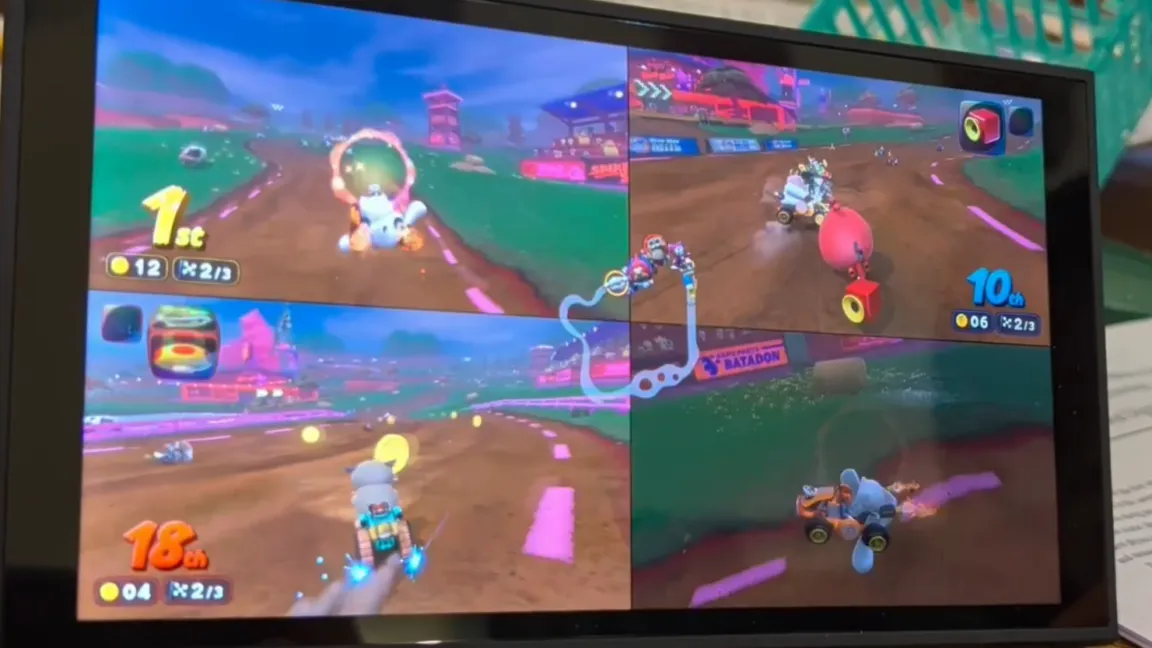
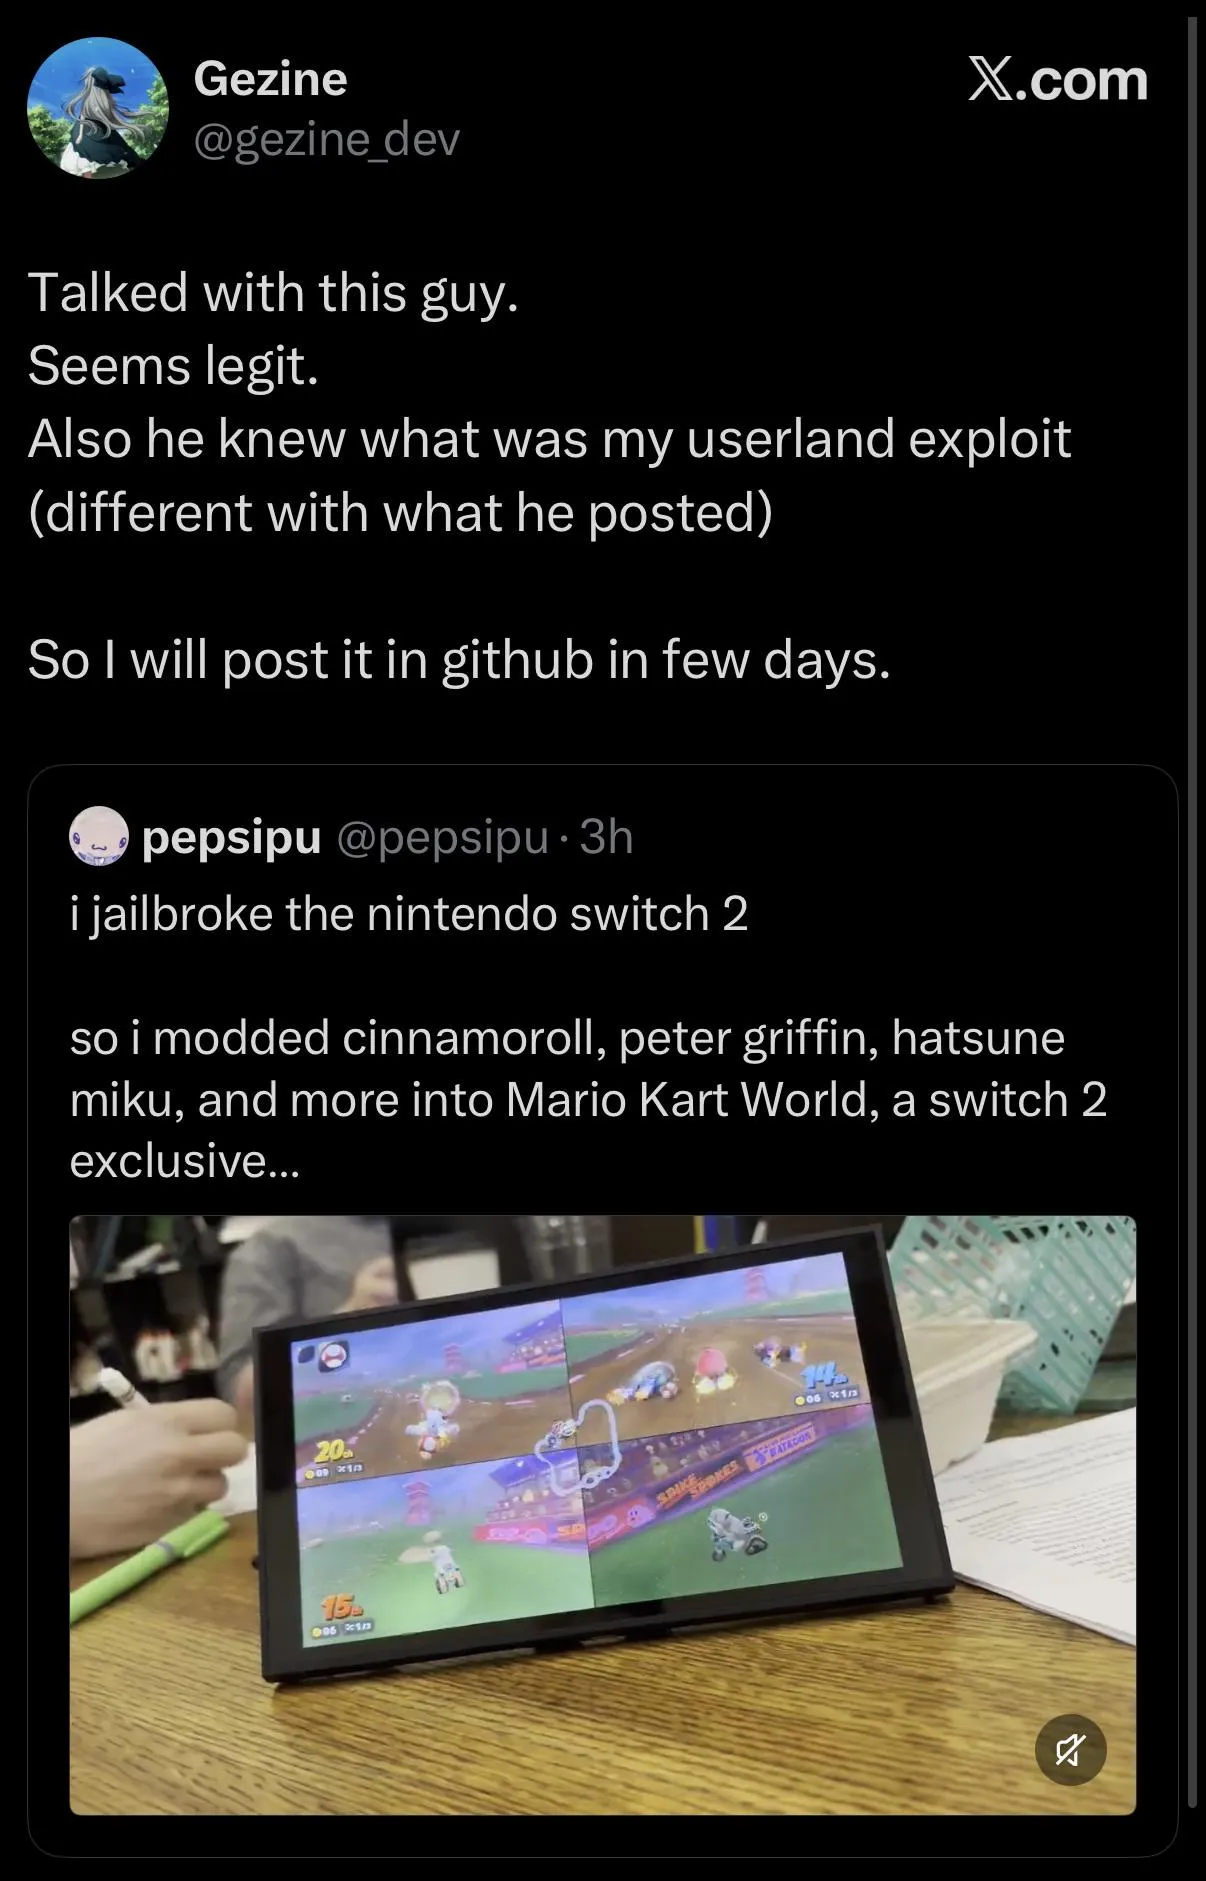
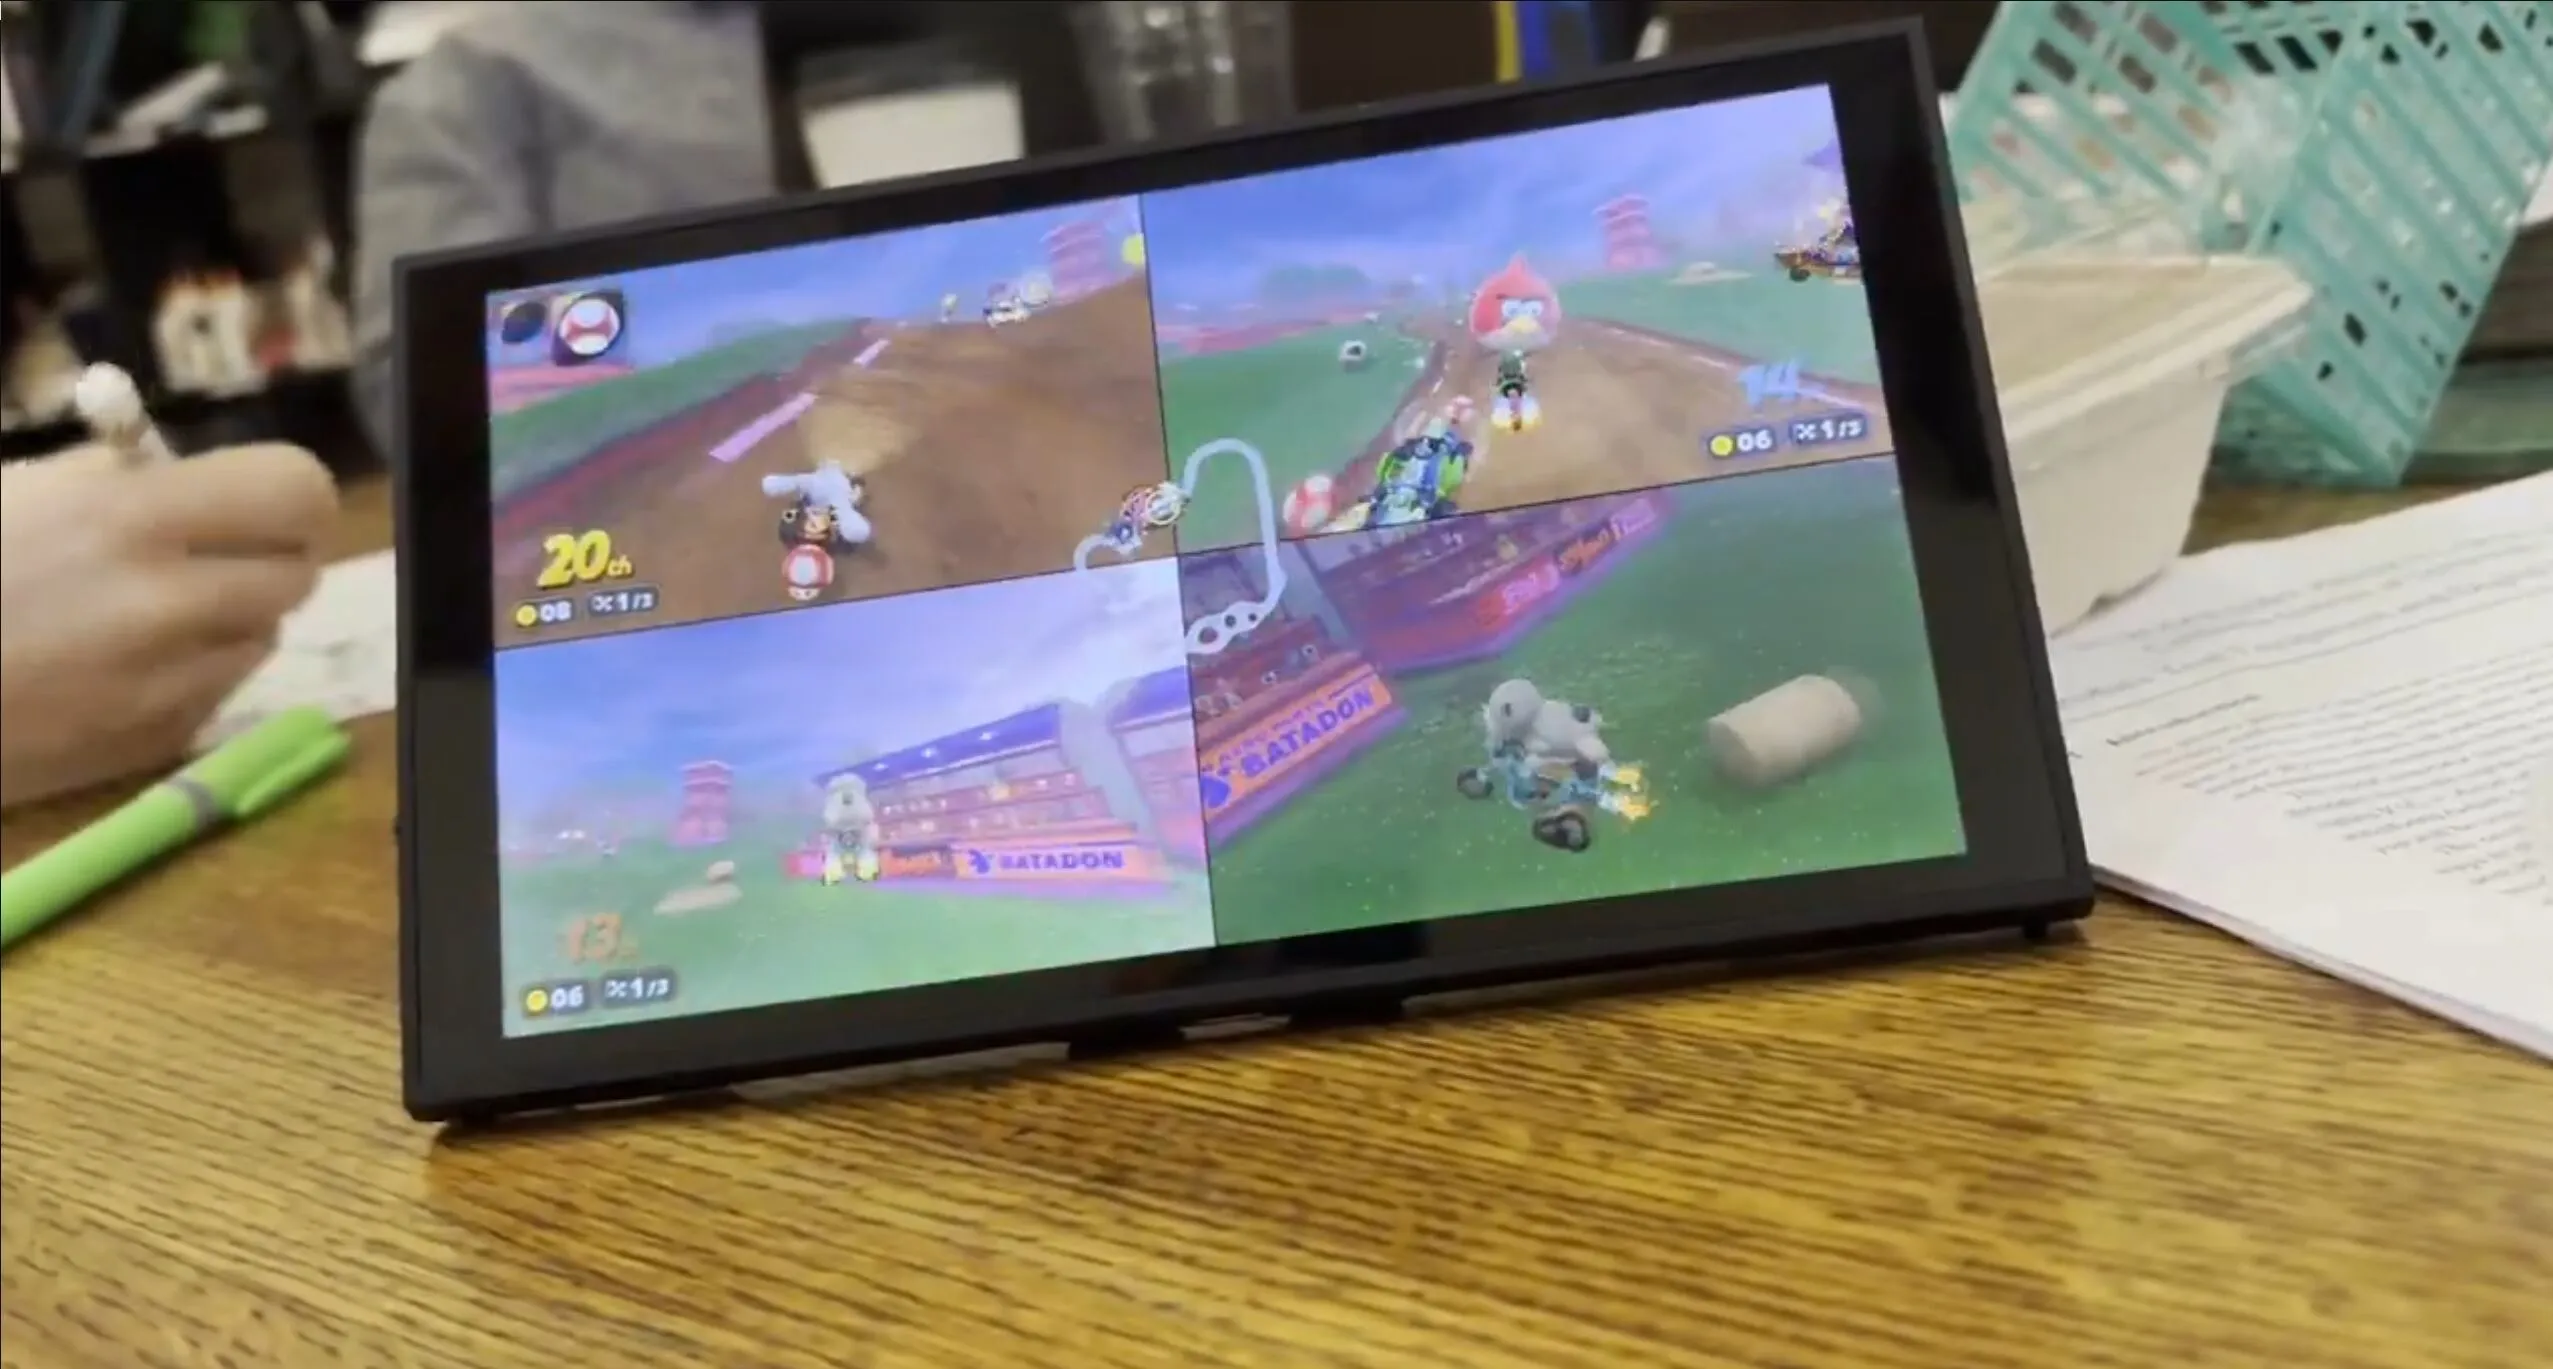
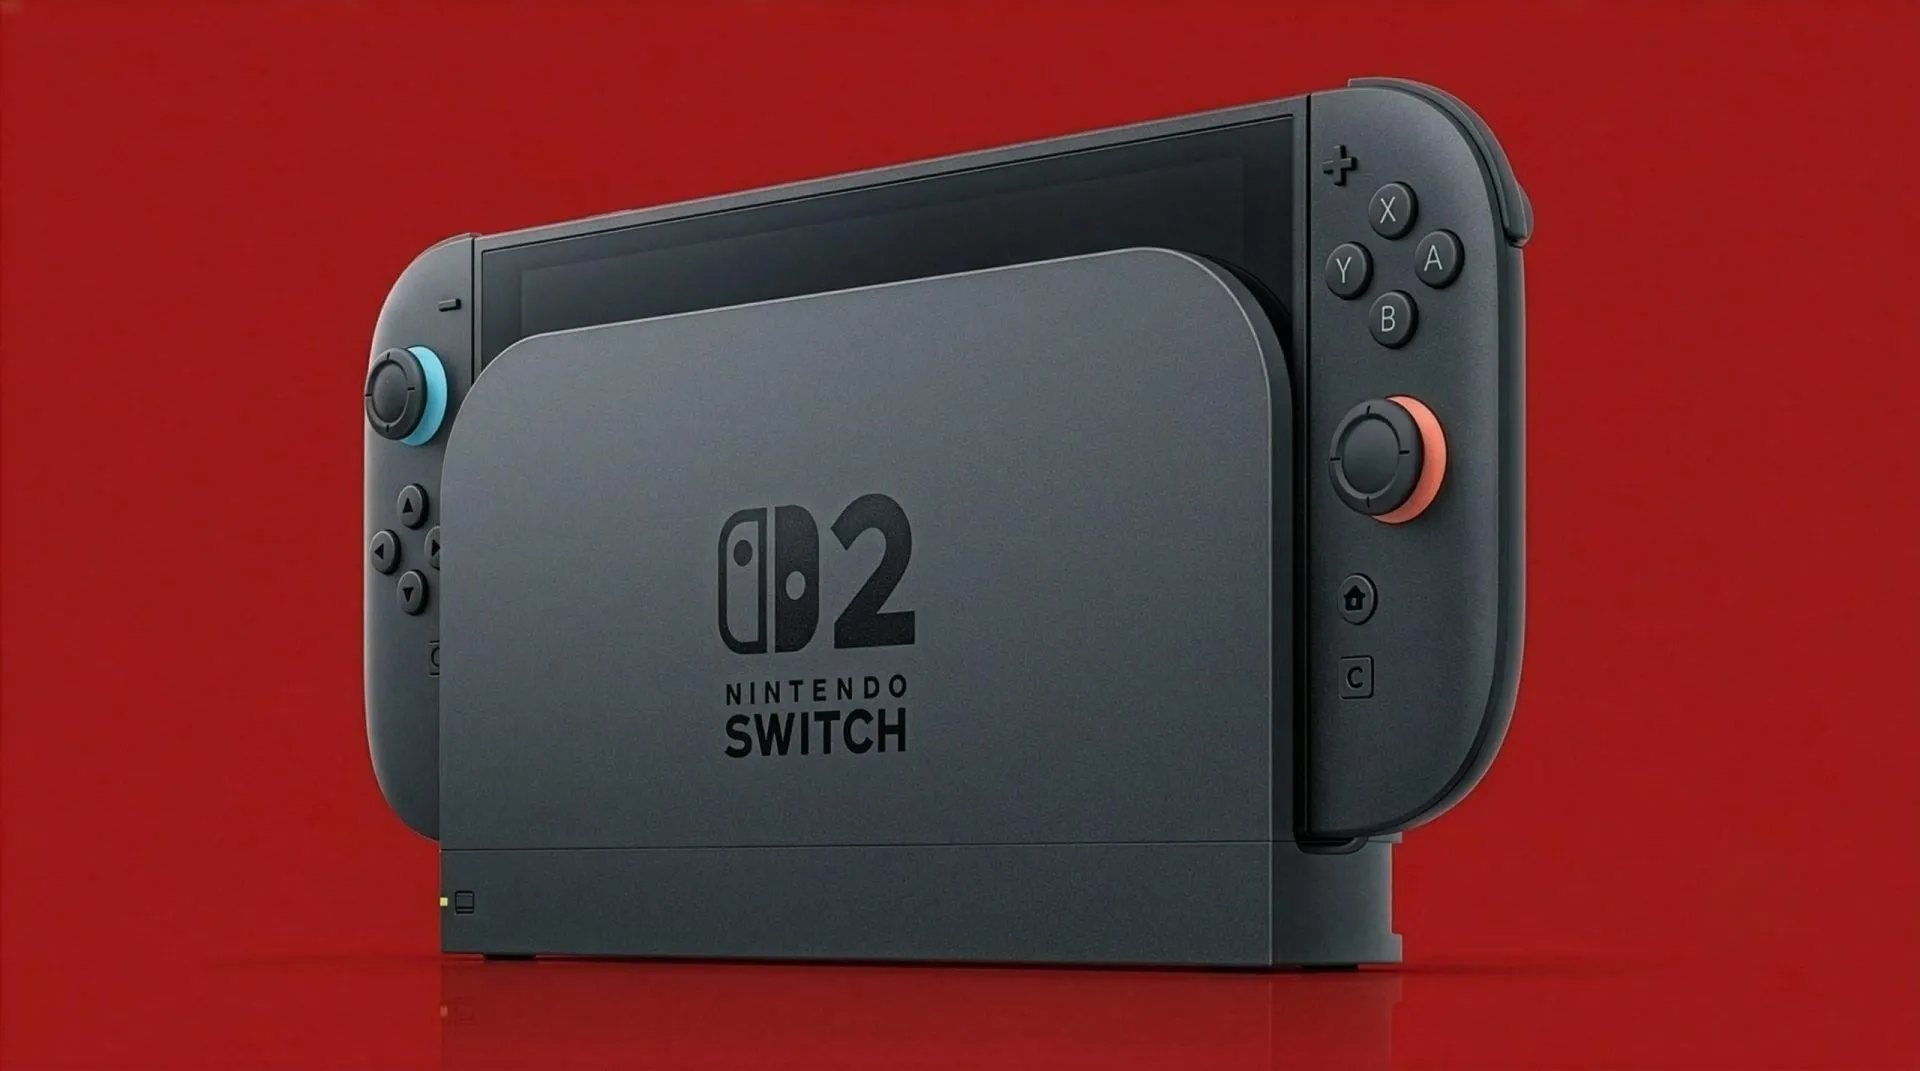
一位安全研究人员演示了 Switch 2 的纯软件越狱,获得了允许运行自制程序、备份存档文件以及访问大多数外围设备的 userland 访问权限。此漏洞利用了 SmileBasic 4 的原始 Switch 版本中的整数溢出,SmileBasic 4 是之前在 3DS smilehax 攻击中使用的编程环境。经过大约两周的测试,研究人员发现了一个 32 位溢出,该溢出暴露了一个数组指针,从而能够对系统内存进行读写访问。随后,FileSystem 服务模块中的缓冲区溢出授予了任意读写权限,从而实现了原生代码执行。概念验证包括《马力欧卡丁车 8 豪华版》中的修改角色,但当前的 userland 漏洞利用仍然被沙盒化,并且不提供内核级控制。
More context
Timeline
- 2017年3月3日,任天堂Switch在全球发售。
- 2025年6月8日,首次发现Switch 2越狱。
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.