Vulnérabilités PHP divulguées avant la publication prévue du correctif
Tap title to read story
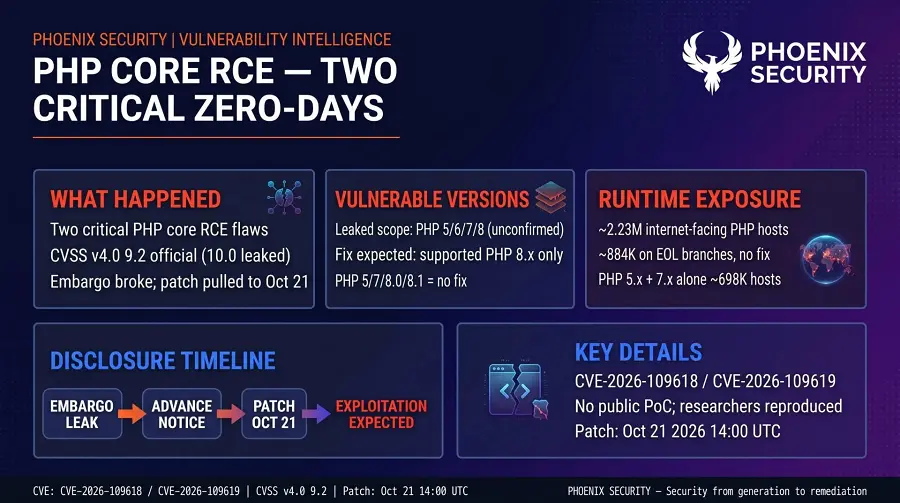
Deux failles critiques d'exécution de code à distance en PHP, CVE‑2026‑109618 et CVE‑2026‑109619, ont été divulguées sur le forum Hacker News le 20 octobre, un jour avant la divulgation publique prévue par l'équipe de sécurité PHP et la publication du correctif à 14h00 GMT le 21 octobre. Les fuites, attribuées à l'utilisateur 'petecooper', ont révélé les identifiants CVE et ont affirmé que les vulnérabilités seraient divulguées le 22 octobre. L'équipe PHP a confirmé que les correctifs seraient publiés le 21 octobre et leur a attribué un score CVSS de 9,2, inférieur au maximum de 10,0 suggéré par la fuite. CERT‑EU et le NCSC britannique ont émis des avis d'urgence exhortant les utilisateurs à se préparer à la remédiation. PHP alimente environ 69,7 % des sites web qui utilisent un langage côté serveur, y compris WordPress, Drupal, Joomla et Magento. La fuite prématurée pourrait permettre aux attaquants d'exploiter les failles avant que les correctifs ne soient disponibles.
More context
Timeline
- Le 20 octobre 2026, un utilisateur divulgue des identifiants de vulnérabilité PHP sur le forum Hacker News.
- Le 20 octobre 2026, l'équipe de sécurité PHP confirme une divulgation prévue le 21 octobre.
- Le 21 octobre 2026, CERT-EU publie un avis d'urgence pour les vulnérabilités PHP.
- Le 21 octobre 2026, PHP publie des correctifs pour CVE-2026-109618 et CVE-2026-109619.
Why it matters
Impact immédiat aux États-Unis : Correction urgente requise pour les services Web basés sur PHP. Impact à long terme possible aux États-Unis : Vigilance accrue pour la divulgation précoce des vulnérabilités. Groupes les plus touchés : Développeurs Web, administrateurs de CMS, plateformes de commerce électronique. Priorité pour le lecteur : Appliquez les correctifs immédiatement pour empêcher l'exploitation.
Coverage notes
Centre : La couverture de cert.europa.eu, Help Net Security, Rescana présente cela comme une nouvelle en développement : des vulnérabilités PHP divulguées avant la sortie du correctif prévu. Les rapports insistent sur les faits vérifiés, les sources nommées et l'impact à court terme pour les lecteurs. Gauche : Les rédactions de gauche couvrant le même développement insistent généralement sur l'impact public, la responsabilité institutionnelle et les personnes les plus touchées. Droite : Les rédactions de droite couvrant le même développement insistent généralement sur les résultats pratiques, les enjeux du marché ou de la sécurité et la réponse institutionnelle.
Primary report
Infosecurity Magazine — Vulnérabilités PHP divulguées avant la sortie prévue du correctif
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.