Vulnerabilidades de PHP Filtradas Antes del Lanzamiento Programado de Parches
Tap title to read story
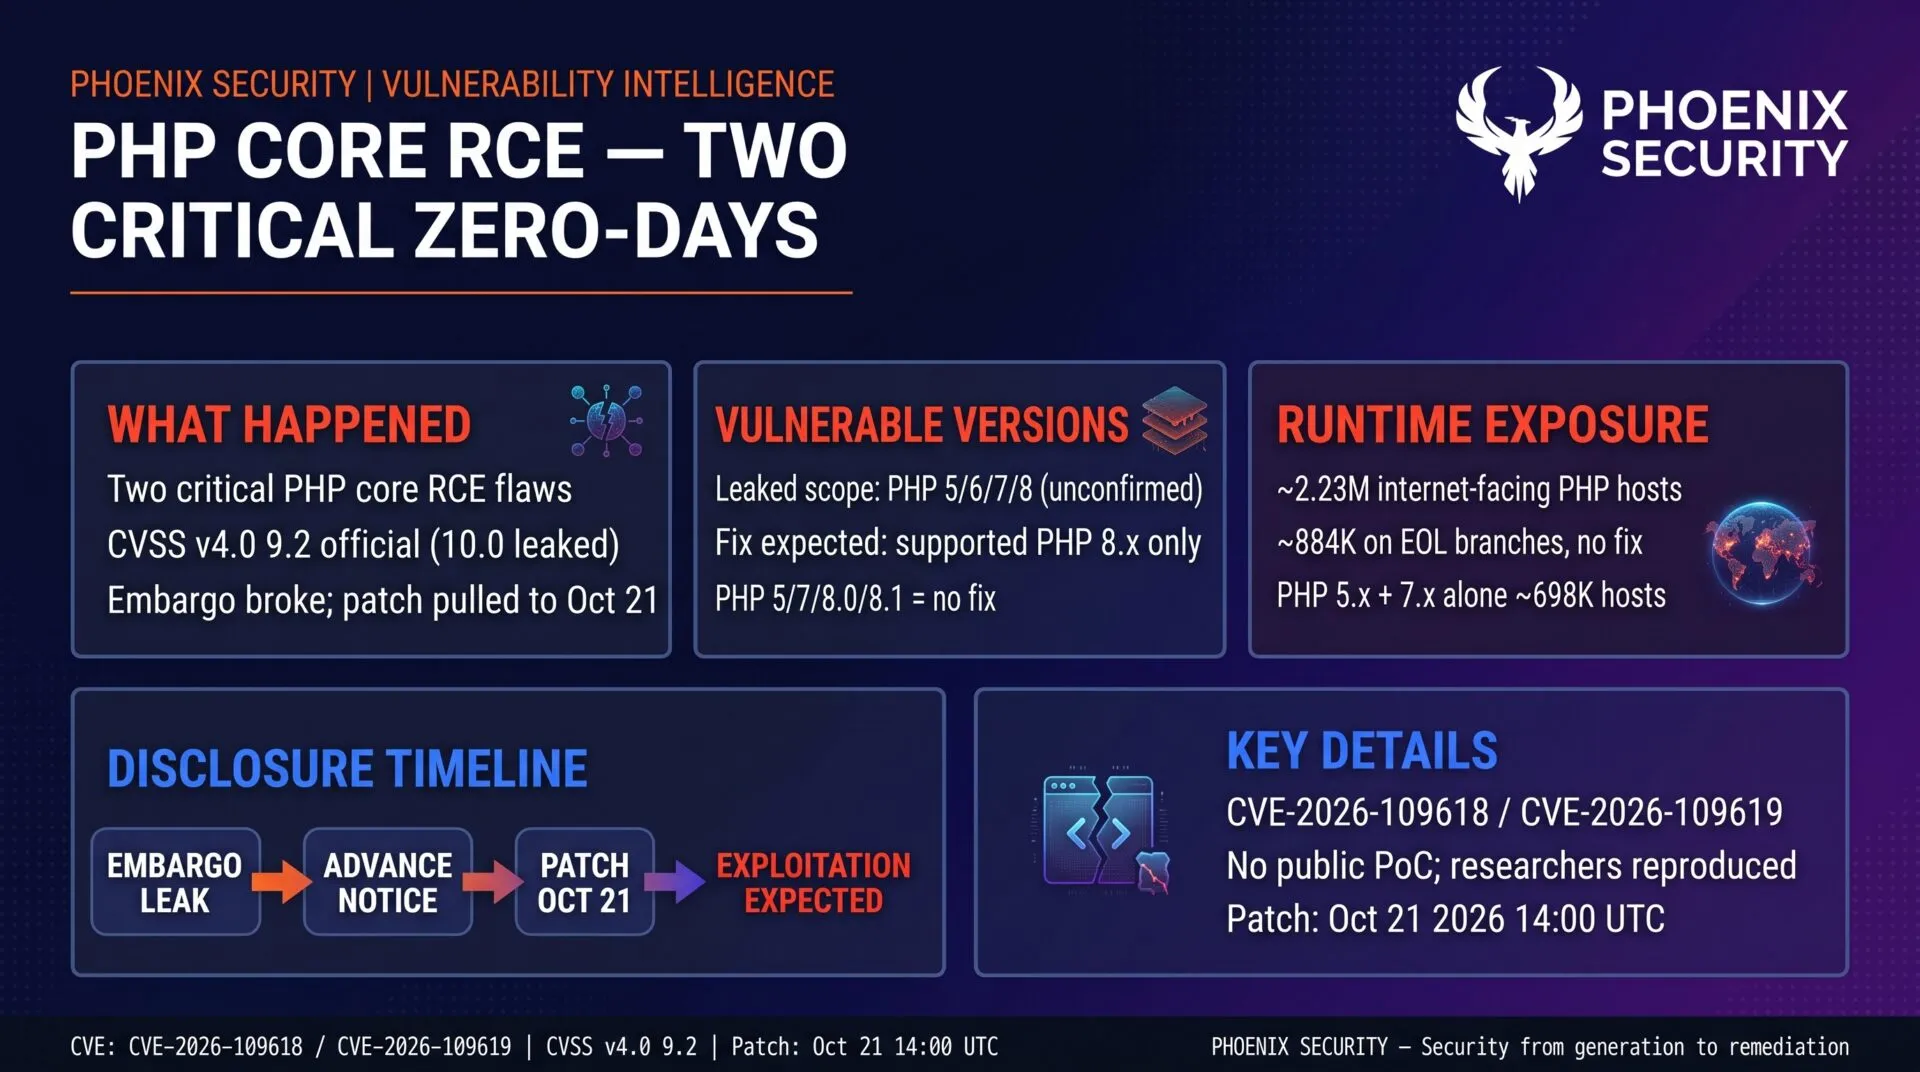
Dos fallos críticos de ejecución remota de código en PHP, CVE‑2026‑109618 y CVE‑2026‑109619, fueron revelados en el foro de Hacker News el 20 de octubre, un día antes de la divulgación pública y el lanzamiento de parches planeados por el equipo de seguridad de PHP a las 2 p. m. GMT del 21 de octubre. Las filtraciones, atribuidas al usuario 'petecooper', revelaron los identificadores CVE y afirmaron que las vulnerabilidades se divulgarían el 22 de octubre. El equipo de PHP confirmó que los parches se lanzarían el 21 de octubre y asignó una puntuación CVSS de 9.2, inferior al máximo de 10.0 sugerido por la filtración. CERT‑EU y el NCSC del Reino Unido emitieron avisos de emergencia instando a los usuarios a prepararse para la remediación. PHP impulsa aproximadamente el 69.7 % de los sitios web que utilizan un lenguaje del lado del servidor, incluidos WordPress, Drupal, Joomla y Magento. La filtración prematura podría permitir a los atacantes explotar las fallas antes de que los parches estén disponibles.
Timeline
- El 20 de octubre de 2026, un usuario filtra identificadores de vulnerabilidades de PHP en el foro Hacker News.
- El 20 de octubre de 2026, el equipo de seguridad de PHP confirma la divulgación programada para el veintiuno de octubre.
- El 21 de octubre de 2026, CERT‑EU emite un aviso de emergencia para vulnerabilidades de PHP.
- El 21 de octubre de 2026, PHP publica parches para CVE‑2026‑109618 y CVE‑2026‑109619.
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.