荷兰研究人员称,欧洲数千个风能和太阳能发电系统在线暴露
Tap title to read story
0:00 / 0:54
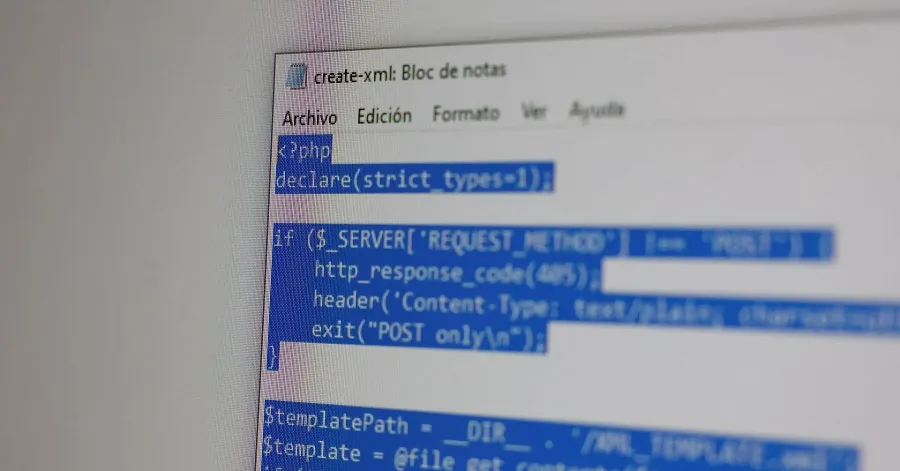
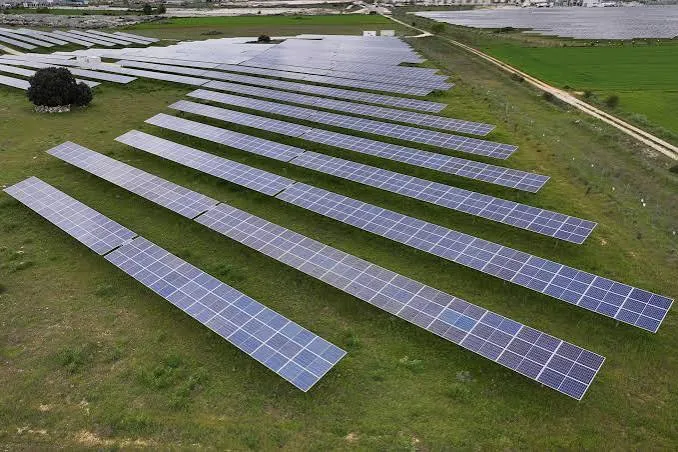
欧洲太阳能公园和风力发电场的数千个行政和运营系统直接暴露在互联网上,造成了重大的网络安全漏洞。来自互联网扫描公司 Modat 和荷兰国家网络安全中心的まさる研究人员透露,机器学习技术在 35 个欧洲国家发现了 8,547 个面向互联网的系统。这些暴露的节点包括行政登录页面和具有启动、停止和重置控件的实时运营面板,有可能允许未经授权的关停。研究人员指出,约有 181 个站点存在完全控制风险。西班牙记录的暴露太阳能系统数量最多,而德国暴露的风力发电设施数量最多。专家警告称,在持续的地缘政治紧张局势和欧洲范围内日益增加的网络威胁之下,这些网络风险加剧了人们对关键基础设施安全的担忧。强烈敦促能源运营商立即从公共网络中移除管理界面,以防止潜在的破坏或对公共电力供应造成广泛中断。
More context
Timeline
- 2022年2月24日,俄罗斯对乌克兰发动了全面军事入侵。
- 2022年3月1日,欧洲关键基础设施面临着高度的网络威胁警报级别。
- 2026年9月1日,荷兰情报机构警告说,人工智能正在加速网络攻击威胁。
- 2026年9月8日,研究人员开始扫描欧洲可再生能源的管理网络接口。
- 2026年9月15日,Modat研究人员发现了数千个面向互联网的可再生能源系统。
- 2026年9月22日,机器学习工具绘制了太阳能公园和风力发电场的暴露情况。
- 2026年9月29日,研究人员证实了大约181个站点的全面控制风险。
- 2026年10月6日,研究结果在海牙ONE会议上正式发布。
- 2026年10月6日,路透社发布了关于暴露的欧洲可再生能源系统的详细报道。
- 2026年10月6日,最终的最新检查证实没有发生新的材料进展。
- 欧洲能源运营商很可能会很快审计并保护管理接口。
- 欧洲各地的网络安全机构可能会发布协调一致的基础设施保护指令。
Why it matters
即时美国影响:提高网络安全警惕性,保护国内可再生能源电网免受潜在攻击。 可能产生的美国长期影响:长期政策调整,保障关键基础设施免受外国数字威胁。 受影响最大的群体:欧洲可再生能源运营商、能源监管机构和国家安全机构。 读者优先事项:关注专门的网络安全咨询和欧洲官方机构的安全更新。
Coverage notes
左: 着眼于强调企业安全漏洞和紧迫的监管干预需求。 中: 客观地报告技术发现,不带政治或意识形态偏见。 右: 着眼于强调国家安全风险和潜在的外国国家破坏威胁。
Primary report
研究人员在海牙公布了欧洲可再生能源系统面临的风险研究结果。
Sources
- Reuters
- Global Banking and Finance Review
- Modat Blog
- Ocean News
- UA News
- US News & World Report
- Nasdaq
- The Straits Times
- The Print
- BSS News
- Malay Mail
- Zawya
- The Edge Markets
- USNews Summary Feed
- Dark Reading
- Security Boulevard
- The Register
- Forbes
- Bloomberg
- Financial Times
- Wall Street Journal
- Politico Europe
- Euronews
- Greek Reporter
- Euractiv
- Windpower Monthly
- Daily Mail
- Washington Times
- The Sun
- Express
- Sky News Australia
- The Australian
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.