Adresses IP américaines liées aux violations de données des banques sud-coréennes alors que le président ordonne une enquête complète
PUBLISHED Oct 4, 2026, 2:52 AM ET
Read, Watch or Listen
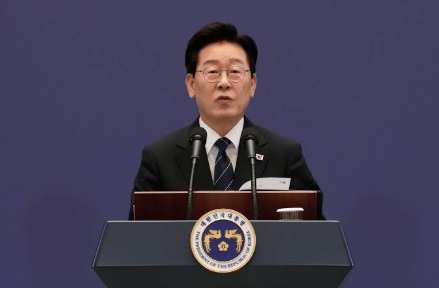
Le président sud-coréen Lee Jae-myung a ordonné une enquête approfondie et globale sur une série d'attaques cybernétiques sophistiquées et de fuites d'informations personnelles à l'échelle nationale, affectant les principales institutions financières, notamment Shinhan Bank, KB Kookmin, Hana Bank et Hyundai Capital. Les enquêtes menées par les autorités de régulation ont révélé que les violations utilisaient des outils avancés d'intelligence artificielle et remontaient à des adresses IP étrangères, avec des nœuds de routage importants liés à des serveurs basés aux États-Unis. Ces incidents ont compromis des données clients sensibles, y compris des profils de crédit et des dossiers de demande de prêt. La Commission des services financiers (FSC) et le Service de surveillance financière (FSS) ont convoqué des réunions d'urgence à l'échelle du secteur et déployé des équipes d'inspection sur le terrain, exhortant les institutions financières à améliorer de toute urgence leurs cadres de cybersécurité pour se défendre contre les menaces automatisées basées sur l'IA.
By Neha R. | JQJO News
Timeline of Events
- Le 1er octobre 2026, Shinhan Bank a signalé une violation de données exposant les informations personnelles d'environ 25 000 clients.
- Le 2 octobre 2026, les régulateurs financiers ont élargi les inspections à la suite de nouvelles violations touchant les banques KB Kookmin, Hana et Busan.
- Le 3 octobre 2026, Hyundai Capital a confirmé un piratage provenant d'une adresse IP étrangère compromettant les données des agents de prêt.
- Le 4 octobre 2026, le président sud-coréen Lee Jae-myung a ordonné une enquête complète et approfondie sur les cyberattaques financières à l'échelle nationale.
- Le 4 octobre 2026, le président de la FSC, Lee Eog-weon, a convoqué une réunion d'urgence avec des dirigeants du secteur financier et des régulateurs.
- Le 4 octobre 2026, des experts en cybersécurité ont identifié des liens reliant les modèles d'accès malveillants et les adresses IP acheminées par des serveurs américains.
- Le 4 octobre 2026, les principales banques commerciales ont annoncé des audits de sécurité d'urgence et des cadres d'indemnisation des clients.
- Le 4 octobre 2026, les autorités financières ont souligné le déploiement de mécanismes de défense basés sur l'IA contre les menaces cybernétiques automatisées.
- Le 4 octobre 2026, les médias internationaux ont commencé à suivre les implications géopolitiques et de cybersécurité de la violation transfrontalière.
- Le 4 octobre 2026, les forces de l'ordre et les unités de renseignement ont lancé des opérations de traçage sur les nœuds IP étrangers.
News Intelligence
- Impact immédiat aux États-Unis : Attention accrue sur le routage de la propriété intellectuelle transfrontaliers et la coopération en matière de cybersécurité entre les agences de renseignement américaines et sud-coréennes.
- Impact américain à long terme possible : Mise en œuvre accélérée des normes mondiales de défense pilotées par l'IA et contrôles plus stricts sur les réseaux privés virtuels et les serveurs proxy.
- Groupes les plus touchés : Clients de banques sud-coréennes, dirigeants financiers, organismes de surveillance réglementaire et analystes internationaux en cybersécurité.
- Priorisation du lecteur : Donner la priorité aux déclarations officielles du bureau présidentiel sud-coréen, aux briefings de la FSC et aux rapports vérifiés sur la cybersécurité.
Coverage of Story:
From Center
Associated Press News Hub
Associated Press Reuters Bloomberg Wall Street Journal Financial Times CNBC Yonhap News Agency The Korea Herald Korea JoongAng Daily The Korea Times Nikkei Asia South China Morning Post BBC News New York Times Washington Post Los Angeles Times Time Magazine Newsweek Axios Politico The Hill NPR NBC News CBS News ABC News USA Today Chosun Biz
Comments