La plataforma de criptomonedas Bitget sospecha que Corea del Norte es responsable de hackeo de $352 millones
PUBLISHED Sep 25, 2026, 4:50 AM ET
Read, Watch or Listen
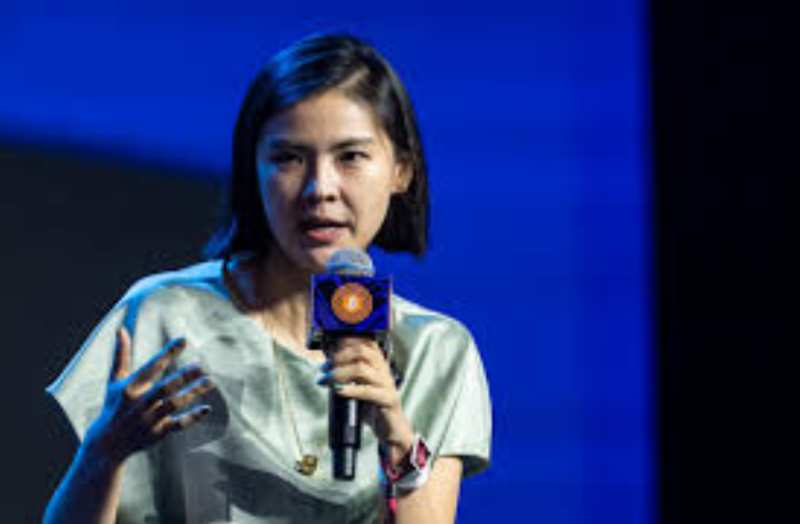
El exchange de criptomonedas Bitget confirmó una salida no autorizada de activos por un total aproximado de $351.6 millones tras una brecha de seguridad que afectó a partes de su infraestructura de billeteras calientes y tibias. El incidente se detectó el 24 de septiembre de 2026 a las 18:31 UTC, cuando los sistemas de seguridad identificaron transferencias no autorizadas que involucraban varios activos digitales. La CEO de Bitget, Gracy Chen, declaró durante una transmisión en vivo en X que los hallazgos preliminares sugieren que hackers respaldados por el estado de Corea del Norte, específicamente el Grupo Lazarus, estuvieron detrás del ataque. Según el exchange, los investigadores rastrearon direcciones IP sospechosas y patrones de uso de redes privadas virtuales que coincidían con ciberataques previos atribuidos a actores de amenaza norcoreanos. Chen informó que los hackers violaron un sistema backend crítico de la infraestructura de billeteras en lugar de falsificar solicitudes de retiro de usuarios. Los atacantes manipularon detalles de transferencia internamente para activar procesos de firma regulares. Bitget confirmó que sus billeteras frías permanecieron completamente seguras y desconectadas, y que las claves privadas de los usuarios no fueron comprometidas. Entre los activos digitales afectados, XRP representó el mayor volumen robado, valorado en casi $157.5 millones. Otras criptomonedas impactadas incluyeron Ethereum, BNB, USDT y USDC. Tras la detección de la brecha, Bitget suspendió temporalmente los retiros de la plataforma, dejando disponibles el trading y los depósitos. El exchange marcó las direcciones de las billeteras receptoras, contactó a las agencias de aplicación de la ley y se coordinó con empresas de seguridad blockchain y fundaciones de tokens para congelar fondos ilícitos. Bitget anunció que el monto total robado está cubierto en su totalidad por su Fondo de Protección al Usuario, que contaba con más de $464 millones en el momento del incidente. El exchange declaró que los saldos de los clientes permanecen precisos y seguros, mientras los equipos de seguridad continúan una investigación forense integral sobre cómo los atacantes obtuvieron el acceso inicial a los sistemas backend internos.
By Neha R. | JQJO News
Timeline of Events
- El 24 de septiembre de 2026, los sistemas de seguridad detectan transferencias no autorizadas que involucran varios activos digitales de la infraestructura de billeteras de Bitget.
- El 24 de septiembre de 2026, Bitget suspende temporalmente los retiros de la plataforma tras la brecha de seguridad.
- El 25 de septiembre de 2026, la CEO de Bitget, Gracy Chen, anuncia durante una transmisión en vivo en X que se sospecha del Grupo Lazarus de Corea del Norte.
- El 25 de septiembre de 2026, Bitget confirma la cobertura total de la pérdida de 351.6 millones de dólares a través de su Fondo de Protección al Usuario.
- El 25 de septiembre de 2026, las agencias de aplicación de la ley y las empresas de seguridad blockchain coordinan esfuerzos para congelar fondos ilícitos y realizar análisis forenses.
News Intelligence
- Impacto inmediato en EE.UU.: Los traders de criptomonedas e inversores institucionales de EE.UU. se enfrentan a una mayor concienciación del riesgo en cuanto a la seguridad de las billeteras de los exchanges centralizados y la posible volatilidad de los tokens.
- Posible impacto a largo plazo en EE.UU.: Intensificación del escrutinio regulatorio sobre el cumplimiento de los exchanges de criptomonedas a nivel mundial, las reservas de protección de activos y la mitigación de amenazas cibernéticas patrocinadas por el estado.
- Grupos más afectados: Titulares de criptomonedas, exchanges de activos digitales y reguladores de ciberseguridad.
- Prioridad del lector: Comprensión de la solvencia de los exchanges, la cobertura de los fondos de protección de activos y las amenazas cibernéticas respaldadas por el estado en las finanzas descentralizadas.
- Articles Published:
- 29
- Right Leaning:
- 3
- Left Leaning:
- 5
- Neutral:
- 21
- Distribution:
- Left 17%, Center 72%, Right 10%
Izquierda: las plataformas inclinadas enfatizan los riesgos regulatorios, las preocupaciones de protección al consumidor y las vulnerabilidades sistémicas de las plataformas de criptomonedas con poca regulación que enfrentan operaciones cibernéticas patrocinadas por el estado. Centro: las plataformas se centran objetivamente en los hechos técnicos de la brecha, la investigación forense de blockchain, la evidencia de atribución que vincula el ataque al Grupo Lazarus de Corea del Norte y la cobertura del fondo de reserva de Bitget. Derecha: las plataformas inclinadas resaltan las implicaciones de seguridad nacional que involucran a adversarios estatales extranjeros como Corea del Norte, la necesidad de una infraestructura de ciberseguridad defensiva mejorada y la resiliencia del libre mercado.
Informes iniciales sobre el hackeo de Bitget por $352 millones y atribución al Grupo Lazarus. https://hackread.com/bitget-hack-suspects-north-koreas-lazarus-group/
Coverage of Story:
From Left
Noticias de Negocios de CNN
CNN Business Los Angeles Times New York Times Washington Post The GuardianFrom Center
CoinDesk - Noticias y datos de precios de Bitcoin, Ethereum y Criptomonedas
CoinDesk Cointelegraph The Block Decrypt TechCrunch Wired Ars Technica The Verge Reuters Bloomberg CNBC Financial Times Forbes Associated Press USA Today BBC News ZDNet Dark Reading Bleeping Computer The Hacker News Bank Info Security

Comments