Asistente de Codificación de IA Secuestrado para Propagar Gusano a Través de 100 Repositorios
PUBLISHED Sep 16, 2026, 10:48 AM ET
Read, Watch or Listen
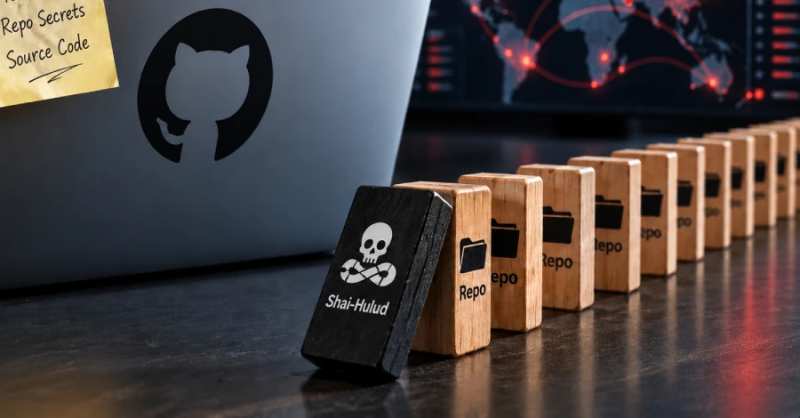
Mandiant informó de un importante incidente de ciberseguridad que involucraba a un asistente de codificación de inteligencia artificial en un proveedor de software no revelado. En septiembre de 2026, un atacante comprometió una sesión de desarrollador activa después de envenenar paquetes de software recomendados. Esta falla permitió la instalación no autorizada de un ladrón de información a través de un paquete malicioso de PyPI, junto con el robo de tokens OAuth de GitHub y secretos de repositorio. Aprovechando estas credenciales robadas y los permisos de sesión activa, el actor de la amenaza desplegó el gusano automatizado Shai Hulud en aproximadamente cien repositorios de código internos. Esta brecha expuso código fuente propietario y activos corporativos, demostrando un vector de amenaza creciente donde los flujos de trabajo de desarrollador automatizados y las herramientas de codificación de IA se arman directamente contra las cadenas de suministro de software empresarial. Los analistas de seguridad enfatizan que las organizaciones deben implementar controles de validación más estrictos en las sugerencias de código automatizadas, asegurar las sesiones de autenticación de desarrolladores y monitorear continuamente el acceso a los repositorios para evitar que compromisos internos similares y generalizados paralicen la infraestructura corporativa sensible en todo el sector del software empresarial global.
By Shahbaz A. | JQJO News
Timeline of Events
- El 1 de septiembre de 2026: Los atacantes envenenaron varios paquetes de repositorios de software.
- El 5 de septiembre de 2026: Los desarrolladores aceptaron recomendaciones comprometidas del asistente de codificación.
- El 8 de septiembre de 2026: El malware Infostealer se instaló con éxito en los sistemas.
- El 10 de septiembre de 2026: Los actores de amenazas robaron tokens OAuth de GitHub.
- El 12 de septiembre de 2026: Se habilitaron permisos de acceso no autorizado para el compromiso interno.
- El 14 de septiembre de 2026: Se desplegó un gusano malicioso en los repositorios de código.
- El 15 de septiembre de 2026: Los investigadores de Mandiant detectaron actividad inusual en el repositorio.
- El 16 de septiembre de 2026: Se publicó un aviso de seguridad que detallaba el secuestro del asistente.
- El 17 de septiembre de 2026: Las organizaciones afectadas revocaron inmediatamente los tokens comprometidos.
- El 18 de septiembre de 2026: Expertos de la industria predicen una gobernanza de IA más estricta.
News Intelligence
- Impacto inmediato en EE. UU.: Las empresas de software se enfrentan a amenazas elevadas de seguridad en la cadena de suministro en todo el país.
- Posible impacto a largo plazo en EE. UU.: Regulaciones más estrictas gobernarán los asistentes de codificación de inteligencia artificial en el futuro.
- Grupos más afectados: Desarrolladores de software, equipos de seguridad empresarial y las principales corporaciones tecnológicas en todo el país.
- Prioridad para el lector: Monitorear los registros de acceso al repositorio y verificar cuidadosamente las recomendaciones de código automatizadas.
- Articles Published:
- 20
- Right Leaning:
- 1
- Left Leaning:
- 1
- Neutral:
- 18
- Distribution:
- Left 5%, Center 90%, Right 5%
Izquierda: Destaca fallos de seguridad corporativa e insta a regulaciones más estrictas sobre inteligencia artificial. Centro: Informa detalles técnicos sobre la divulgación de Mandiant sin tomar partido político. Derecha: Enfatiza los riesgos del libre mercado y las vulnerabilidades de software en herramientas automatizadas.
Mandiant reveló el secuestro de asistentes de codificación que propaga un gusano a través de repositorios de código. https://thehackernews.com/2026/09/attacker-hijacks-ai-coding-assistant.html
Coverage of Story:
From Left
Por qué el último hackeo de la cadena de suministro de software de IA lo cambia todo para los desarrolladores
Fast CompanyFrom Center
Atacante Secuestra Asistente de Codificación de IA para Difundir Gusano en 100 Repositorios
The Hacker News Zscaler Mend.io Cloud Security Alliance Dark Reading Reuters Bloomberg Wall Street Journal Financial Times PCMag IT Pro Today The Register VentureBeat Axios Politico Tech Google Cloud Blog DarkReading Extra Security BoulevardFrom Right
Cómo los actores de amenazas están utilizando los asistentes de codificación de IA como armas para el espionaje corporativo
Forbes

Comments