TECHNOLOGY
AI 编码助手被劫持,蠕虫传播至 100 个存储库
PUBLISHED Sep 16, 2026, 10:48 AM ET
Read, Watch or Listen
Media Bias Meter
Sources: 20
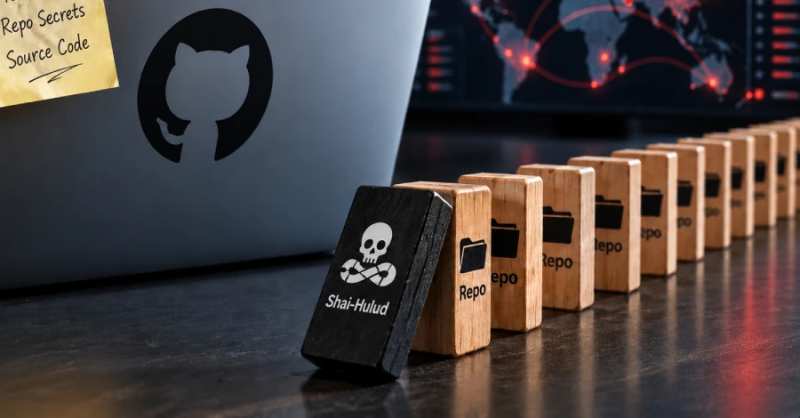
Mandiant 报告了一起重大的网络安全事件,涉及一家未披露的软件提供商的人工智能编码助手。2026 年 9 月,攻击者在污染了推荐的软件软件包后,成功控制了一个活跃的开发人员会话。此漏洞允许通过恶意的 PyPI 包未经授权地安装信息窃取器,并盗取了 GitHub OAuth 令牌和存储库机密。利用这些被盗凭证和活跃会话权限,威胁行为者将自动化的 Shai Hulud 蠕虫部署到了大约一百个内部代码存储库。此次入侵暴露了专有源代码和公司资产,表明一个日益增长的威胁向量,其中自动化的开发人员工作流程和 AI 编码工具被直接武器化,针对企业软件供应链。安全分析师强调,组织必须对自动化的代码建议实施更严格的验证检查,保护开发人员的身份验证会话,并持续监控存储库访问,以防止类似的广泛内部泄露瘫痪全球企业软件行业敏感的公司基础设施。
By Shahbaz A. | JQJO News
Timeline of Events
- 2026年9月1日:攻击者毒害了各种软件存储库包。
- 2026年9月5日:开发者接受了受损的编码助手建议。
- 2026年9月8日:信息窃取恶意软件成功安装在系统上。
- 2026年9月10日:威胁行为者窃取了 GitHub OAuth 令牌。
- 2026年9月12日:未经授权的访问权限启用了内部泄露。
- 2026年9月14日:恶意蠕虫部署到代码存储库中。
- 2026年9月15日:Mandiant 调查人员检测到异常的存储库活动。
- 2026年9月16日:发布了详细说明助手劫持的安全公告。
- 2026年9月17日:受影响的组织立即撤销了受损的令牌。
- 2026年9月18日:行业专家预测将加强人工智能治理。
News Intelligence
- 美国立即影响:企业软件公司面临全国范围内供应链安全威胁加剧。
- 美国可能产生的长期影响:未来,人工智能编码助手将受到更严格的监管。
- 受影响最大的群体:全国范围内的软件开发人员、企业安全团队以及主要科技公司。
- 读者优先:监控存储库访问日志并仔细验证自动化代码建议。
Media Bias
- Articles Published:
- 20
- Right Leaning:
- 1
- Left Leaning:
- 1
- Neutral:
- 18
- Distribution:
- Left 5%, Center 90%, Right 5%
Explain Framing
左: 重点关注企业安全漏洞,并敦促加强人工智能监管。 中: 报告有关 Mandiant 披露的技术细节,不持政治立场。 右: 强调自动化工具中的自由市场风险和软件漏洞。
Primary Source
Mandiant 披露了代码助手劫持事件,该事件导致蠕虫在代码存储库中传播。 https://thehackernews.com/2026/09/attacker-hijacks-ai-coding-assistant.html

Comments