通过个人手机进行的M365网络钓鱼
Tap title to read story
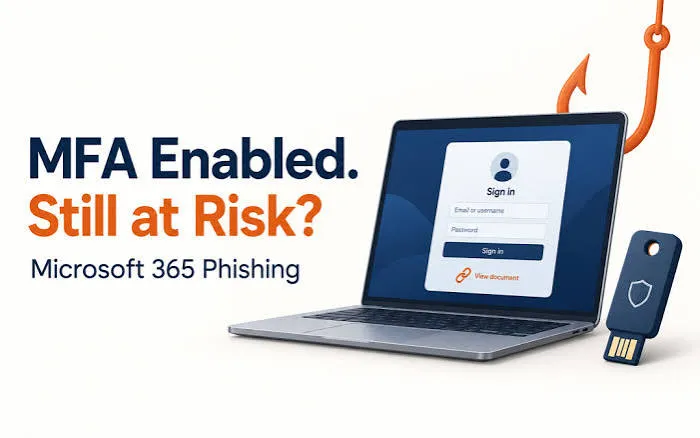
微软安全研究部门披露,威胁行为者发起了一场针对企业员工在个人移动设备上进行的大规模社会工程活动,旨在破坏Microsoft 365云账户。攻击者通过电话和短信冒充内部IT帮助台员工,声称密码密钥或多因素认证设置需要立即更新以防止网络锁定,从而制造紧迫感。受害者被引导至外观相似的域名,这些域名执行了中间人网络钓鱼和设备代码认证流程,以绕过标准安全控制。一旦获得访问权限,攻击者就会注册恶意认证应用程序以建立持久性。微软威胁情报将最初的访问操作归因于已跟踪的组织,包括Storm-3121和Storm-3032。攻击者利用Microsoft Graph API,在低于高流量检测限制的情况下,静默地收集电子邮件并大量窃取SharePoint和OneDrive中的文件。企业组织面临来自利用可信企业云管理框架和合法管理应用程序编程接口的带外社会工程向量的持续风险。
More context
Timeline
- 2024年1月10日,微软研究人员追踪到针对企业云账户的初步凭证窃取活动。
- 2024年5月15日,威胁组织将语音网络钓鱼技术扩展到多个移动通信渠道。
- 2024年9月20日,安全分析师观察到中间人网络钓鱼框架中的攻击者活动增加。
- 2025年2月12日,调查人员将 Storm-3121 与定制的社会工程基础设施部署联系起来。
- 2025年8月18日,威胁行为者对企业网络发起了设备代码身份验证漏洞利用。
- 2025年11月5日,安全团队通过 API 识别出低速数据渗漏。
- 2026年1月22日,微软发布了关于个人手机定位载体的全面遥测数据。
- 2026年2月14日,行业咨询警告组织注意仿冒子域名网络钓鱼页面。
- 2026年3月1日,网络安全研究人员追踪到攻击者持续进行身份验证器应用注册。
- 2026年3月11日,微软安全研究团队公开披露了企业威胁组织的持续活动。
Why it matters
即时美国影响:企业面临即时凭证泄露和未经授权的云数据访问。 可能的长期美国影响:组织将采用抗网络钓鱼硬件密钥和更严格的访问控制。 受影响最严重的群体:企业员工、IT服务台和公司安全团队受到影响。 读者优先事项:优先处理官方安全公告和供应商验证的配置指南更新。
Coverage notes
左: 强调了企业在防范高级社会工程攻击以保障云基础设施方面的责任。 中: 报告了来自微软安全遥测技术提供的技术细节和缓解措施。 右: 强调了员工个人警惕性和私营部门易受复杂攻击的脆弱性。
Primary report
Microsoft Security Research 于 2026 年 3 月 10 日披露了针对企业的移动网络钓鱼活动。
Sources
- Dark Reading
- Huntress Blog
- Hard2bit Security
- PCMag
- VentureBeat
- Forbes
- Fast Company
- Engadget
- Gizmodo
- Reuters
- Bloomberg
- Wall Street Journal
- Financial Times
- Dark Reading Alternate
- Security Boulevard
- VentureBeat Alternate
- PCMag Alternate
- Gizmodo Alternate
- Engadget Alternate
- Fast Company Alternate
- Forbes Alternate
- microsoft.com
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.