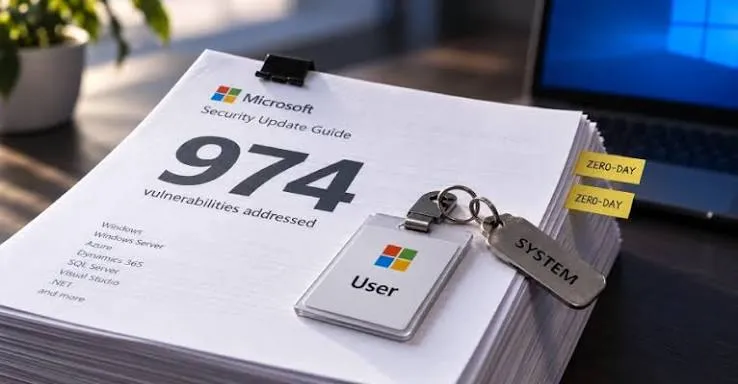
微软在周二补丁日修复创纪录的964个漏洞,其中包括两个已被积极利用的零日漏洞
Tap title to read story
0:00 / 1:13
微软发布了创纪录的2026年9月安全更新,共修复了企业软件和核心Windows组件中的964个漏洞。此次大规模更新包括104个严重漏洞和860个重要问题,影响了Exchange Server、SharePoint、SQL Server和Microsoft Office等产品。最值得注意的是,此次更新修补了两个已被积极利用的零日漏洞,分别被追踪为CVE-2026-81963和CVE-2026-85880。两者都具有10分制中7.8的CVSS严重性评分,并允许已经拥有设备访问权限的本地攻击者将权限提升到SYSTEM级别。第一个漏洞涉及Windows Update Stack中的不当链接解析,第二个是在高级本地过程调用消息系统中存在的基于堆的缓冲区溢出,能够实现沙箱逃逸。安全机构敦促立即进行管理员部署。此次发布恰逢与外国行为者进行的工业模型蒸馏相关的网络安全警报升级。
More context
Timeline
- 2026年9月8日,各机构发布了关于工业AI模型蒸馏的联合咨询。
- 2026年9月8日,安全研究人员检测到本地权限提升零日漏洞的活跃利用。
- 2026年9月9日,微软发布了安全更新,解决了964个活跃客户漏洞。
- 2026年9月9日,安全分析师开始评估Windows更新堆栈堆溢出漏洞。
- 2026年9月9日,企业管理员在全球服务器基础设施上启动了紧急修补程序。
- 2026年9月9日,网络安全公司证实了有关堆缓冲区溢出的活跃利用详情。
- 2026年9月10日,管理员将完成关键Exchange服务器的初步部署测试。
- 2026年9月15日,各组织预计将在全球范围内对非关键工作站部署进行全面修复。
- 2026年10月9日,例行遥测报告将衡量最初的企业补丁合规率。
- 2026年11月9日,预计将出现针对未修补系统的二次威胁行为者利用尝试。
Why it matters
即时美国影响:组织面临即时漏洞利用风险,需要紧急部署补丁。 可能长期的美国影响:未打补丁的企业服务器存在长期持续网络入侵的风险。 受影响最严重的群体:管理美国企业 Windows 基础设施的企业系统管理员。 读者优先事项:优先考虑官方安全公告,而非猜测性的社交媒体评论。
Coverage notes
左: 强调了系统性企业软件质量缺陷和监管审查需求。 中: 报告了有关漏洞数量和零日细节的事实技术细节。 右: 强调了国家安全影响以及来自外国敌对行动者的威胁。
Primary report
微软于 2026 年 9 月 9 日发布了 2026 年 9 月安全更新公告。
Sources
- Malwarebytes
- Tenable
- CSO Online
- Gadget Hacks
- CrowdStrike
- Dark Reading
- Baidu Security
- AliSec
- Qihoo 360 Netlab
- 腾讯安全应急响应中心
- Anhui Security
- SecNews
- PCMag
- Forbes
- IT Pro Today
- VentureBeat
- Krebs on Security
- SANS Internet Storm Center
- Action1 Blog
- Kaspersky Daily
- Sophos News
- IBM X-Force Exchange
- Mandiant Threat Intelligence
- Microsoft Security Response Center
- CISA Current Activity
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.