ShinyHunters Ataca al Gigante Farmacéutico McKesson
Tap title to read story
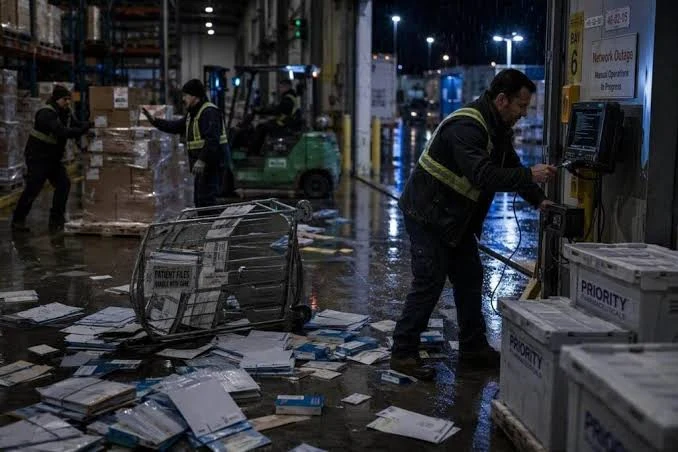
El distribuidor farmacéutico McKesson confirmó que está investigando un importante incidente de ciberseguridad y una violación de datos después de que el grupo de extorsión ShinyHunters se atribuyera la responsabilidad. El Director de Tecnología de McKesson, Francisco Fraga, anunció que la intrusión afectó a un entorno de aplicación de terceros sin nombre, lo que provocó la exfiltración de datos no autorizada. A diferencia de los protocolos de contención estándar que desconectan instantáneamente redes enteras, la corporación optó por no cortar de forma proactiva los sistemas de infraestructura central. Clientes de todo Estados Unidos informaron de una degradación intermitente del servicio que afectaba a las cadenas de suministro, el procesamiento de pedidos y las redes de distribución. McKesson presentó declaraciones regulatorias formales a la Comisión de Bolsa y Valores de EE. UU. sobre la violación. El incidente sigue a ciberataques similares dirigidos a importantes corporaciones de infraestructura médica, incluidas Boston Scientific, Medtronic y Stryker. Las agencias federales de aplicación de la ley advirtieron previamente a las empresas sobre extensas campañas de extorsión orquestadas por ShinyHunters dirigidas a entornos en la nube. La investigación sigue activa mientras las autoridades federales y los especialistas en ciberseguridad examinan el alcance del entorno de terceros comprometido y evalúan las posibles filtraciones de datos.
Timeline
- El 30 de agosto de 2026, ShinyHunters reclamó públicamente la responsabilidad del ciberataque a McKesson.
- El 31 de agosto de 2026, McKesson confirmó que estaba investigando un incidente importante de ciberseguridad.
- El 31 de agosto de 2026, el director de tecnología Francisco Fraga anunció una intrusión en el entorno de aplicaciones de terceros.
- El 31 de agosto de 2026, los clientes informaron de una degradación intermitente de la cadena de suministro y del procesamiento de pedidos.
- El 31 de agosto de 2026, McKesson presentó declaraciones regulatorias formales ante la SEC.
- El 31 de agosto de 2026, las fuerzas del orden federales advirtieron sobre campañas de extorsión en la nube en curso.
- El 1 de septiembre de 2026, los investigadores analizarán los registros de seguridad del entorno de aplicaciones de terceros afectados.
- El 5 de septiembre de 2026, las autoridades reguladoras esperan informes completos sobre el impacto del incidente de McKesson.
- El 15 de octubre de 2026, las agencias federales anticipan la publicación de avisos actualizados sobre ciberseguridad del sector de la salud.
- El 30 de noviembre de 2026, las redes de la cadena de suministro afectadas esperan la restauración completa del servicio operativo.
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.