L'ATF enquête sur un incident majeur de cybersécurité suite aux revendications du ransomware Qilin
Tap title to read story
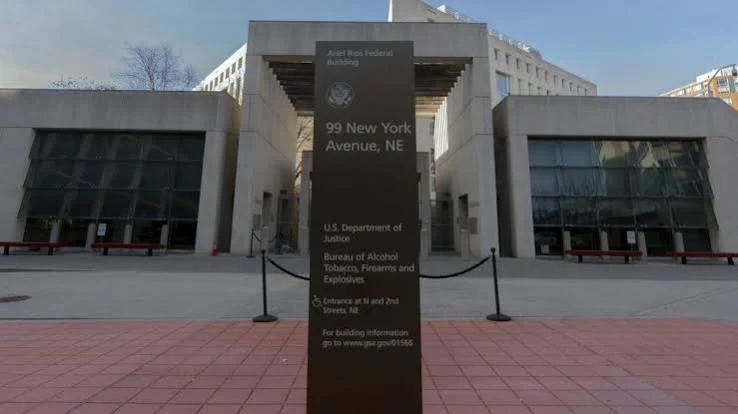
Le Bureau of Alcohol, Tobacco, Firearms and Explosives a confirmé mercredi qu'il enquêtait sur un incident majeur de cybersécurité après que le groupe de ransomware lié à la Russie, Qilin, a revendiqué la responsabilité sur son site du dark web. Des hauts responsables du ministère de la Justice ont classé l'événement comme un incident majeur selon les directives fédérales. L'ATF a déclaré qu'un système autonome fonctionnant séparément du réseau d'entreprise principal avait été affecté. Les responsables de l'agence ont souligné que les plateformes critiques, y compris le système eForms, ne semblent pas compromises. Les connexions à l'environnement affecté ont été immédiatement interrompues pour lancer des enquêtes médico-légales et des procédures de réponse aux incidents. L'agence n'a pas encore confirmé l'implication de Qilin, le calendrier exact de l'intrusion, ni si des données ont été exfiltrées. Le syndicat Qilin est connu pour ses tactiques agressives de double extorsion impliquant des fuites de données volées. Les forces de l'ordre fédérales continuent d'évaluer les implications plus larges de l'intrusion tout en maintenant la sécurité opérationnelle sur les réseaux réglementaires essentiels.
Timeline
- Le 01-03-2022, le groupe de rançongiciels Qilin, lié à la Russie, a lancé des cyberattaques initiales.
- Le 23-02-2026, CyberNews a rapporté que Qilin avait listé l'ATF sur le dark web.
- Le 25-02-2026, l'ATF a confirmé enquêter sur un incident majeur de cybersécurité fédéral.
- Le 25-02-2026, le ministère de la Justice a qualifié la violation d'incident majeur.
- Le 25-02-2026, l'ATF a déconnecté les systèmes autonomes affectés du réseau de l'entreprise.
- Le 25-02-2026, les responsables de l'agence ont vérifié que les systèmes critiques d'eForms sont restés intacts.
- Le 26-02-2026, les équipes de criminalistique ont lancé une analyse complète de l'exfiltration et de la compromission des données.
- Le 26-02-2026, les enquêteurs détermineront l'étendue du potentiel vol de données.
- Le 05-03-2026, les agences fédérales publieront des conclusions détaillées de criminalistique post-incident.
- Le 01-04-2026, le Congrès pourrait tenir des audiences de contrôle concernant les défenses fédérales en matière de cybersécurité.
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.