ATF Investiga Importante Incidente de Ciberseguridad en Medio de Reclamaciones de Ransomware Qilin
Tap title to read story
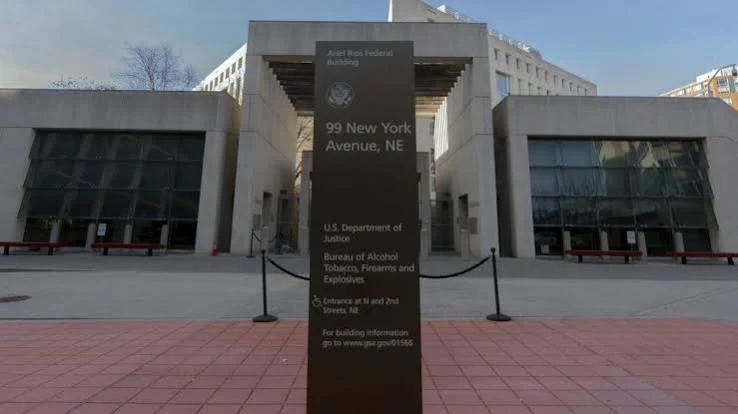
El Bureau of Alcohol, Tobacco, Firearms and Explosives (ATF) confirmó el miércoles que está investigando un importante incidente de ciberseguridad después de que el grupo de ransomware Qilin, vinculado a Rusia, se atribuyera la responsabilidad en su sitio de la dark web. Altos funcionarios del Departamento de Justicia clasificaron el evento como un incidente importante según las directrices federales. El ATF declaró que un sistema independiente que operaba por separado de la red principal de la empresa se vio afectado. Los funcionarios de la agencia enfatizaron que las plataformas críticas, incluido el sistema eForms, no parecen estar comprometidas. Las conexiones con el entorno afectado se terminaron inmediatamente para iniciar investigaciones forenses y procedimientos de respuesta a incidentes. La agencia aún no ha confirmado la participación de Qilin, el cronograma exacto de la intrusión, o si se exfiltraron datos. El sindicato Qilin es conocido por sus agresivas tácticas de doble extorsión que implican fugas de datos robados. Las agencias federales de aplicación de la ley continúan evaluando las implicaciones más amplias de la intrusión mientras mantienen la seguridad operativa en las redes regulatorias esenciales.
Timeline
- El 2022-03-01, el grupo de ransomware Qilin, vinculado a Rusia, lanzó los ciberataques iniciales.
- El 2026-02-23, CyberNews informó que Qilin listó a ATF en la dark web.
- El 2026-02-25, ATF confirmó que estaba investigando un importante incidente federal de ciberseguridad.
- El 2026-02-25, el Departamento de Justicia designó la brecha como un incidente importante.
- El 2026-02-25, los funcionarios de ATF desconectaron los sistemas independientes afectados de la red corporativa.
- El 2026-02-25, los funcionarios de la agencia verificaron que los sistemas críticos de eForms permanecieron sin comprometer.
- El 2026-02-26, los equipos forenses iniciaron un análisis integral de exfiltración y compromiso de datos.
- El 2026-02-26, los investigadores determinarán el alcance del posible robo de datos.
- El 2026-03-05, las agencias federales publicarán hallazgos forenses detallados posteriores al incidente.
- El 2026-04-01, el Congreso podría convocar audiencias de supervisión sobre las defensas federales de ciberseguridad.
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.