T-Mobile Corta Cable de Red para Detener Hackers Respaldados por el Estado Chino
PUBLISHED Aug 20, 2026, 2:10 PM ET
Read, Watch or Listen
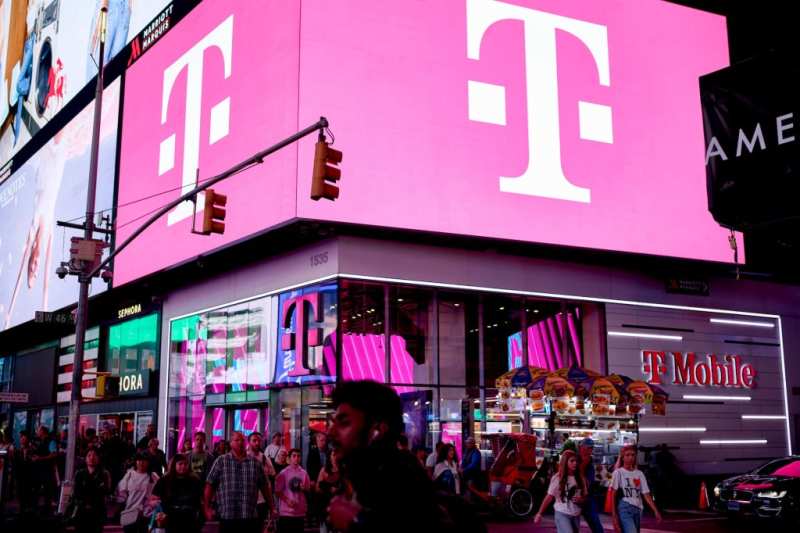
El equipo de seguridad de T-Mobile cortó físicamente un cable de red en 2024 después de rastrear actividad sospechosa hasta un enrutador operado por otro proveedor de telecomunicaciones, según un informe de Bloomberg publicado el 19 de agosto de 2026. La acción interrumpió una ruta de acceso asociada con la campaña de espionaje más amplia Salt Typhoon, dirigida a la infraestructura de telecomunicaciones. T-Mobile dijo en noviembre de 2024 que detectó intentos de intrusión originados en un proveedor de línea fija conectado y cortó rápidamente la conectividad, sin encontrar evidencia de que los atacantes accedieran a información confidencial de los clientes, incluidas llamadas, mensajes de voz o textos. La compañía también dijo que no pudo identificar definitivamente al atacante como Salt Typhoon en ese momento. Las autoridades estadounidenses han atribuido desde entonces amplios compromisos de telecomunicaciones a actores vinculados a la República Popular China, y el FBI informó de actividad detectada en al menos 80 países y cientos de víctimas estadounidenses. El episodio recién revelado de corte de cable resalta los riesgos creados por las conexiones de confianza entre operadores y otros proveedores de red, destacando las preocupaciones sobre la seguridad de la infraestructura de comunicaciones crítica.
By Sidra | JQJO News
Timeline of Events
- El 26 de septiembre de 2024, informes revelaron hackers chinos apuntando a proveedores de internet de EE. UU.
- El 25 de octubre de 2024, informes identificaron teléfonos de campaña vinculados a candidatos presidenciales.
- El 13 de noviembre de 2024, el FBI y CISA confirmaron compromisos en la red de telecomunicaciones.
- El 15 de noviembre de 2024, informes identificaron a T-Mobile entre los objetivos de campaña.
- El 20 de noviembre de 2024, informes indicaron que T-Mobile frustró un acceso más profundo del atacante.
- El 27 de noviembre de 2024, T-Mobile reveló intentos de intrusión a través de infraestructura de línea fija conectada.
- El 27 de noviembre de 2024, T-Mobile dijo que las llamadas de los clientes permanecieron inaccesibles.
- El 3 de diciembre de 2024, funcionarios de EE. UU. advirtieron que los hackers permanecían dentro de las redes.
- El 5 de agosto de 2026, investigadores de la Cámara de Representantes destacaron peligrosas conexiones a centros de datos de telecomunicaciones.
- El 19 de agosto de 2026, Bloomberg reveló la respuesta de T-Mobile al corte físico de cables.
- El 20 de agosto de 2026, la cobertura enfatizó las vulnerabilidades de confianza de la red de terceros.
- En los próximos meses, los operadores probablemente auditarán agresivamente las conexiones de confianza.
- En los próximos años, los reguladores pueden fortalecer los requisitos de supervisión de ciberseguridad de las telecomunicaciones.
News Intelligence
- Impacto inmediato en EE. UU.: Las preocupaciones sobre la seguridad de las telecomunicaciones se intensifican en la infraestructura de comunicaciones interconectada de Estados Unidos.
- Posible impacto a largo plazo en EE. UU.: La segmentación más estricta de los operadores y los controles de ciberseguridad de terceros podrían convertirse en prioridades de la industria.
- Grupos más afectados: Operadores de telecomunicaciones, funcionarios gubernamentales, operadores de redes, clientes, reguladores, equipos de ciberseguridad.
- Prioridad del lector: Los lectores deben priorizar los registros primarios, la atribución, las fechas y los hallazgos de ciberseguridad verificados de forma independiente.
Coverage of Story:
From Left
Senador de alto rango califica al Tifón Salado como "el peor hack de telecomunicaciones en la historia de nuestra nación"
The Washington Post The Washington Post The Verge POLITICO POLITICOFrom Center
Personal de ciberseguridad de T-Mobile cortó un cable tras encontrar hackeo chino
Bloomberg Reuters The Wall Street Journal Axios TechCrunch The Register Recorded Future News SecurityWeek SecurityWeek BleepingComputer TechRadar Forbes Infosecurity MagazineFrom Right
No right-leaning sources found for this story.
Comments