主动零日漏洞利用目标思科 SD-WAN Manager
Tap title to read story
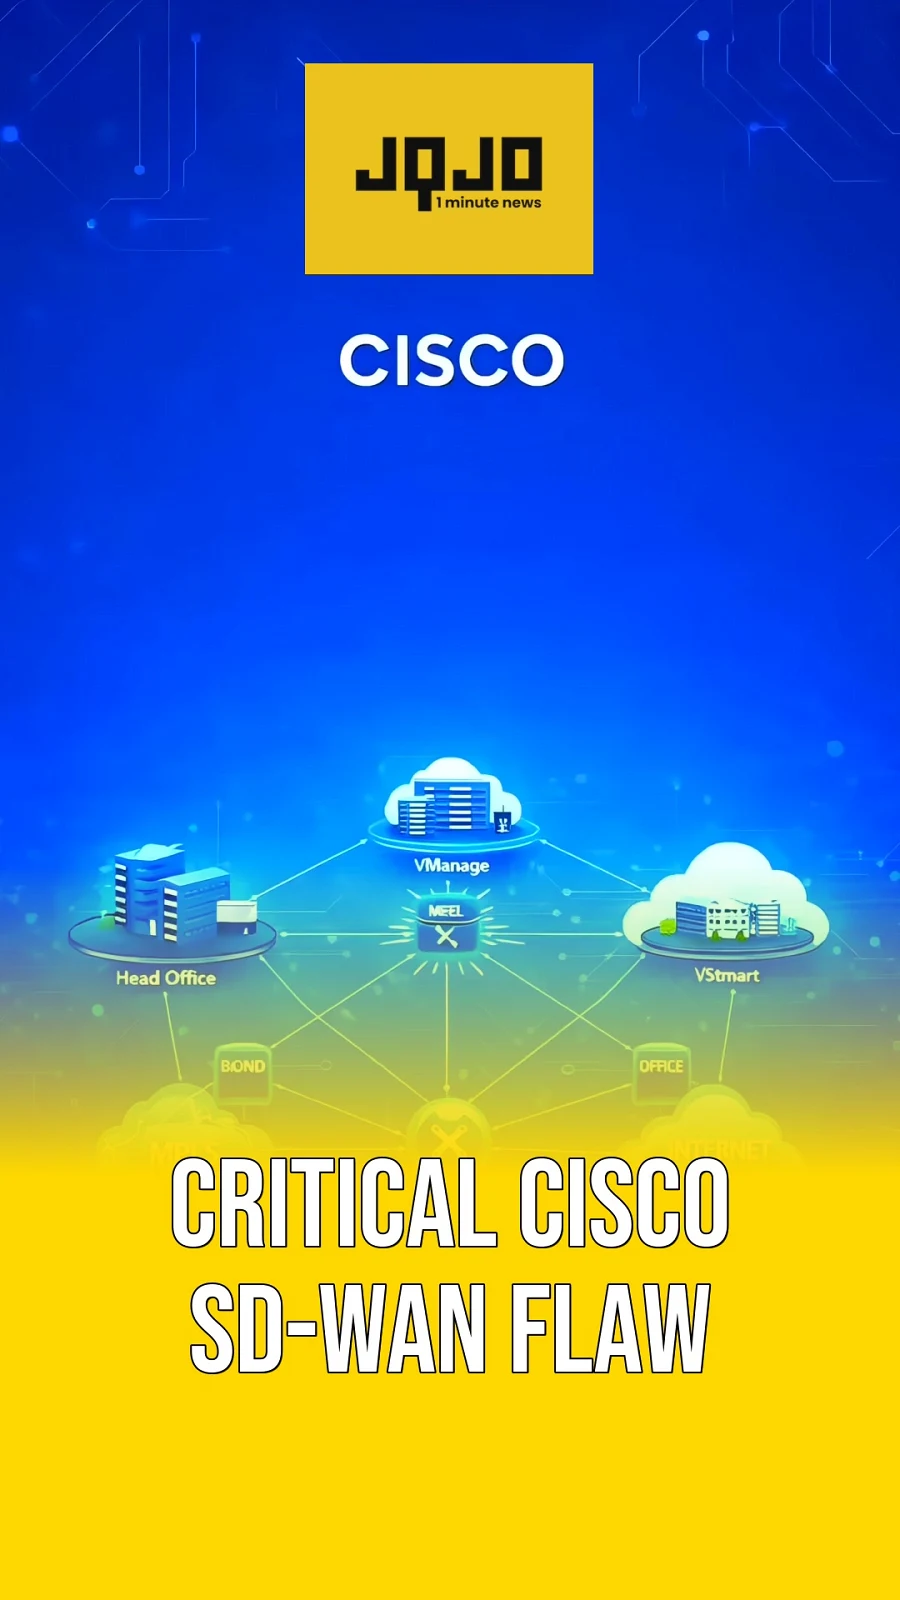
总部位于加利福尼亚州圣何塞的思科公司发布了一项紧急安全更新,以修复其 Catalyst SD-WAN Manager(以前称为 vManage)中的一个关键零日漏洞。该公司证实,该漏洞目前正在野外被积极利用。该漏洞被跟踪为 CVE-2026-20262,源于文件上传过程中的一个严重弱点,该弱点允许未经身份验证或特权较低的攻击者向 API 端点发送精心构造的 HTTP 请求,并将任意文件直接写入设备的底层文件系统。通过覆盖关键系统文件,远程攻击者可以提升到 root 权限,绕过标准身份验证控制,并可能完全控制网络管理系统,这对企业和政府网络构成了严重风险。
该漏洞会影响所有支持的部署模式,包括本地安装、Cisco SD-WAN Cloud-Pro、思科托管的云环境以及用于管理敏感的美国政府通信和数据的 FedRAMP 认证版本。思科已发布了多个软件版本的补丁,包括 Release 20.9.9.1、20.12.7.1、20.15.4.4、20.15.5.2 和 20.18.3,并敦促网络管理员立即应用修复程序,因为没有可用的变通方法。安全机构已将该漏洞提升为最高优先级问题,并建议使用受影响的 SD-WAN Manager 的组织审查网络日志,查找未经授权的文件修改或可疑的 API 活动,这些活动可能表明已被泄露。
More context
Timeline
- 今年早些时候,文件处理中出现漏洞
- 近期,攻击者开始积极利用零日漏洞
- 本周,思科检测到大规模的利用尝试
- 本周,思科发布详细的安全公告
- 本周,多个版本发布紧急补丁
- 本周,敦促组织更新 SD-WAN Manager
- 近期,安全团队监控是否存在攻击后的活动
Why it matters
如果您使用思科的 SD-WAN Manager,您的网络将面临风险。攻击者可能会获得完全控制权,对您的数据构成严重威胁。请检查您的系统是否有未经授权的文件更改或可疑的 API 活动。请立即更新您的软件。
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.