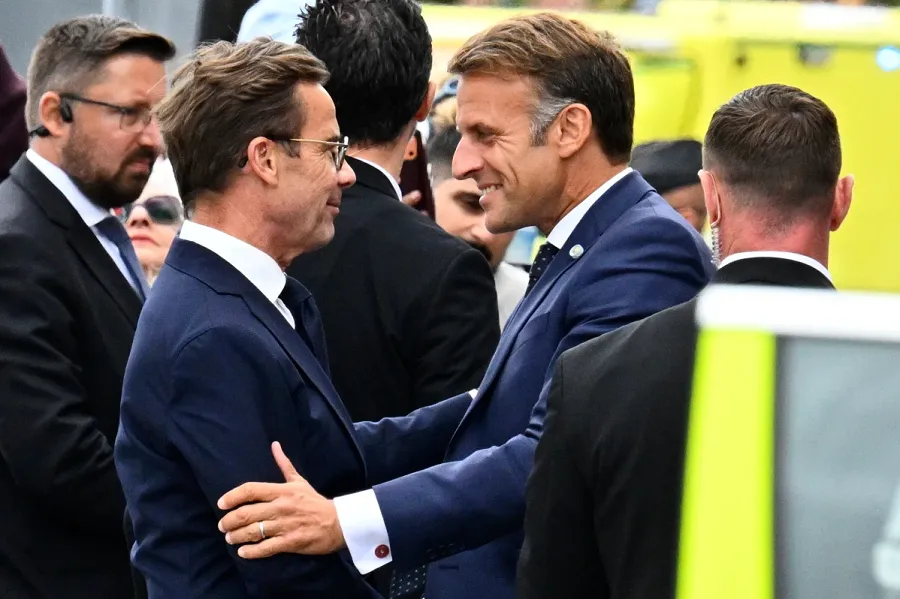
Francia suministrará a Suecia 4 fragatas para reforzar la defensa del país de la OTAN
Tap title to read story
0:00 / 1:22

Tap title to read story
Tap title to read story
Tap title to read story
Tap title to read story
Tap title to read story
Tap title to read story
Tap title to read story
Investigadores de seguridad de CloudSEK y Gambit Security revelaron que actores de amenazas vinculados al grupo de ransomware Aurora abusaron del asistente de codificación impulsado por IA, Cursor, para ejecutar ciberataques del mundo real contra diez objetivos corporativos entre abril y mayo de 2026. Los investigadores descubrieron un directorio abierto expuesto que contenía historiales de shell, kits de herramientas y transcripciones de chat que mostraban a operadores humanos dando indicaciones a Cursor, que ejecutaba el modelo Claude Sonnet de Anthropic en ruso. El agente de IA planificó y automatizó flujos de trabajo de intrusión, incluida la reconocimiento de redes, el escaneo de subredes a través de Nmap, la recopilación de BloodHound, la configuración de proxychain y la planificación de la explotación de Active Directory. Tras el reconocimiento asistido por IA, los atacantes se movieron lateralmente, deshabilitaron controles de seguridad, exfiltraron datos confidenciales y desplegaron el encriptador Aurora basado en Zig. Las víctimas incluyeron empresas internacionales como Bayou Title, Christeyns y Teckentrup. Este incidente marca uno de los primeros casos documentados de ciberdelincuentes que utilizan herramientas de codificación de IA comercializadas y de tipo agente para automatizar intrusiones en redes corporativas en vivo.
Tap title to read story
Tap title to read story
Tap title to read story