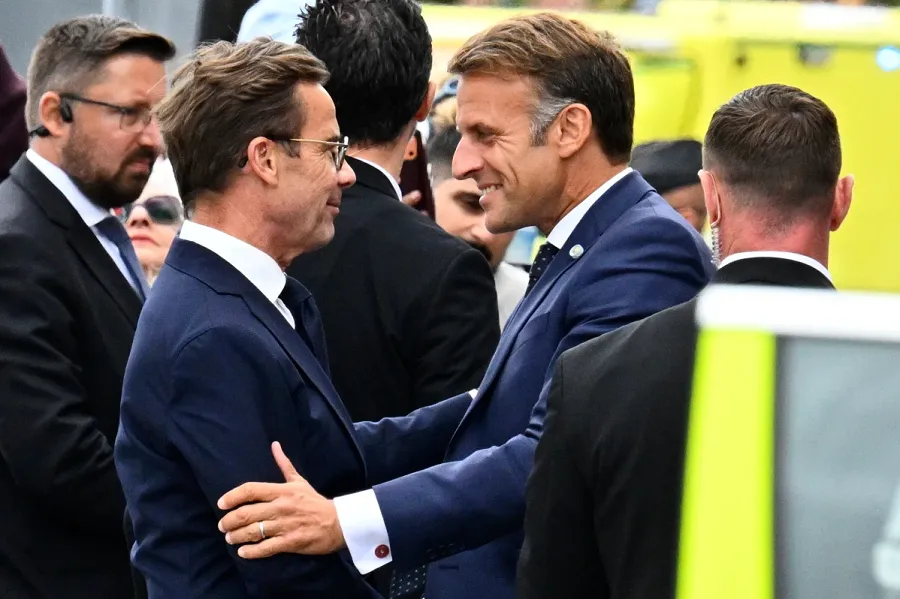
فرنسا تزود السويد بـ 4 فرقاطات لتعزيز دفاع دولة الناتو
Tap title to read story
0:00 / 1:29

Tap title to read story
Tap title to read story
Tap title to read story
Tap title to read story
Tap title to read story
Tap title to read story
Tap title to read story
كشف باحثو الأمن من CloudSEK و Gambit Security أن الجهات الفاعلة في مجال التهديدات المرتبطة بمجموعة برامج الفدية Aurora أساءت استخدام مساعد الترميز المدعوم بالذكاء الاصطناعي Cursor لتنفيذ هجمات إلكترونية واقعية ضد عشرة أهداف مؤسسية بين أبريل ومايو 2026. اكتشف المحققون دليلاً مفتوحاً يحتوي على سجلات الأوامر، ومجموعات الأدوات، ونصوص المحادثات التي تظهر مشغلين بشريين يوجهون Cursor لتشغيل نموذج Claude Sonnet من Anthropic باللغة الروسية. خطط وكيل الذكاء الاصطناعي وأتم عمليات الاختراق، بما في ذلك استطلاع الشبكة، وفحص الشبكات الفرعية عبر Nmap، وجمع BloodHound، وتكوين proxychain، وتخطيط استغلال Active Directory. بعد الاستطلاع بمساعدة الذكاء الاصطناعي، تحرك المهاجمون جانبياً، وعطلوا الضوابط الأمنية، وسرقوا بيانات حساسة، ونشروا برنامج التشفير Aurora المبني على Zig. شمل الضحايا شركات دولية مثل Bayou Title و Christeyns و Teckentrup. يمثل هذا الحادث أحد أولى الحالات الموثقة لاستخدام مجرمي الإنترنت لأدوات الترميز التجارية القائمة على الذكاء الاصطناعي لأتمتة اختراقات الشبكات المؤسسية الحية.
Tap title to read story
Tap title to read story
Tap title to read story