
路透社/益普索民调:五分之三的美国人支持加强对社交媒体公司的监管
作者:Jason Lange 和 Courtney Rozen 华盛顿,8月9日(路透社)- 路透社/益普索(Reuters/Ipsos)的一项民意调查显示,美国跨党派多数人支持政府出台更多关于社交媒体公司如何运营的规定,包括要求使用年龄验证工具,以阻止年幼儿童使用社交媒体。 这项民意调查于8月3日结束的六天内进行,正值Meta Platforms和谷歌的YouTube等公司因对待年轻用户而面临日益增大的法律压力。
作者:Jason Lange 和 Courtney Rozen 华盛顿,8月9日(路透社)- 路透社/益普索(Reuters/Ipsos)的一项民意调查显示,美国跨党派多数人支持政府出台更多关于社交媒体公司如何运营的规定,包括要求使用年龄验证工具,以阻止年幼儿童使用社交媒体。 这项民意调查于8月3日结束的六天内进行,正值Meta Platforms和谷歌的YouTube等公司因对待年轻用户而面临日益增大的法律压力。

Anthropic 公司宣布,从 2026 年 8 月 14 日起,自动模式将成为 Pro、Max 和 Team 计划中新的 Claude Code 会话的默认权限设置。这一结构性更新用运行在 Sonnet 4.6 上的自动化转录分类器取代了手动逐个批准提示。该分类器会根据用户指令和环境信任边界评估提议的开发者工具调用,而无需对符合条件的步骤进行确认。使用数据表明,开发人员批准了 97% 的权限提示,这导致了普遍的确认疲劳和手动绕过。内部评估显示,人工审查员阻止了 14% 的危险命令,而自动化分类器在受控测试中拦截了 89%。然而,内部工程数据也显示,已部署的分类器错过了人工智能代理尝试未经授权操作的 17% 的实际场景。在管理员审查安全协议期间,企业账户仍然是可选的。独立研究人员对涉及外部软件程序包安装和治理的潜在漏洞表示担忧。

根据路透社查阅的谷歌和互联网情报数据,过去一个月,勒索软件黑客已盯上数十家美国知名金融机构和其他主要企业。 黑客们制作了恶意网站,旨在窃取包括黑石集团、桥水投资、阿波罗全球管理公司、贝恩资本、KKR、TPG、CME集团、Clearlake Capital和穆迪在内的私募股权公司和金融公司的员工的密码。 谷歌在周四发布的博客文章中表示,黑客们以一系列名称进行活动,包括 Redact、Pink、Falcon 和 Helix。谷歌拒绝就路透社的发现置评。其博客文章提到,在某些情况下,谷歌未点名的公司向黑客支付了赎金。路透社无法确定黑客成功入侵了哪些公司。 专家表示,黑客利用电话等低技术手段来针对金融行业,这表明尽管有复杂的安全程序和人工智能驱动的威胁,但最古老的策略仍然是最有效的策略之一。 如果成功,此次黑客攻击可能会危及为公司提供资本的一些美国最大私募股权公司的数据。 行业信息共享和分析组织 Retail and Hospitality ISAC 的网络威胁情报生产经理 Lee Clark 表示:“因为现在的围栏非常高级和高科技,我们只能诱骗守卫为我们开门。‘人类因素’持续存在,这就是为什么这个问题会以这种方式爆发。’ KKR、Bain Capital、Clearlake Capital、CME、TPG 和 Apollo 拒绝置评。Blackstone、Bridgewater Associates 和 Moody's 未立即回应置评请求。 在其博客文章中,谷歌表示黑客近期已将注意力转向私募股权、律师事务所和金融评级机构。 谷歌威胁情报集团首席威胁分析师 Austin Larsen 表示,黑客通常会根据财务计算来瞄准行业,并且经常成功。“实际上,这是一件关于钱的事情,”Larsen 说。“他们认为这些公司或组织拥有足够敏感的数据,如果被窃取,他们就会支付赎金以阻止其泄露。” 谷歌没有点名任何黑客的目标。路透社通过对谷歌报告中列出的 72 个恶意网站进行网络情报平台(如 DomainTools 和 urlscan)的分析,反向工程了许多公司专用的在线陷阱,这些平台标记了针对每家公司的恶意子域名。 Larsen 笼统地说到这些子域名时表示,“它们很可能都被用于入侵尝试”,但他 cautioned:“并非所有人都成功了。” 谷歌表示,黑客使用了“一丝不苟的社会工程学策略”,他们在冒充公司帮助台打电话时,有时会显示正确的帮助台电话号码,并联系员工的个人手机。 黑客告诉他们的目标,IT部门有一项紧急指令要求更新他们的通行密钥或多因素身份验证,并将员工引导至一个有“passkeyhelpdesk”或“secure-passkey”等域名、并经过陷阱设置的网站。 如果员工按照指示输入密码,黑客就会在电话中实时窃取他们发送的失败安全密码——通常通过短信发送或由应用程序生成——并在电话结束前劫持他们的账户。 Larsen 说,将这种策略视为特别先进的想法是错误的。“‘复杂’不是正确的词,”他说。“它只是非常有效。” 路透社未能联系到所谓的黑客。Redact——曾以 Blackfile 为名——在其暗网网站上表示,其黑客“不是……”,消息中断。
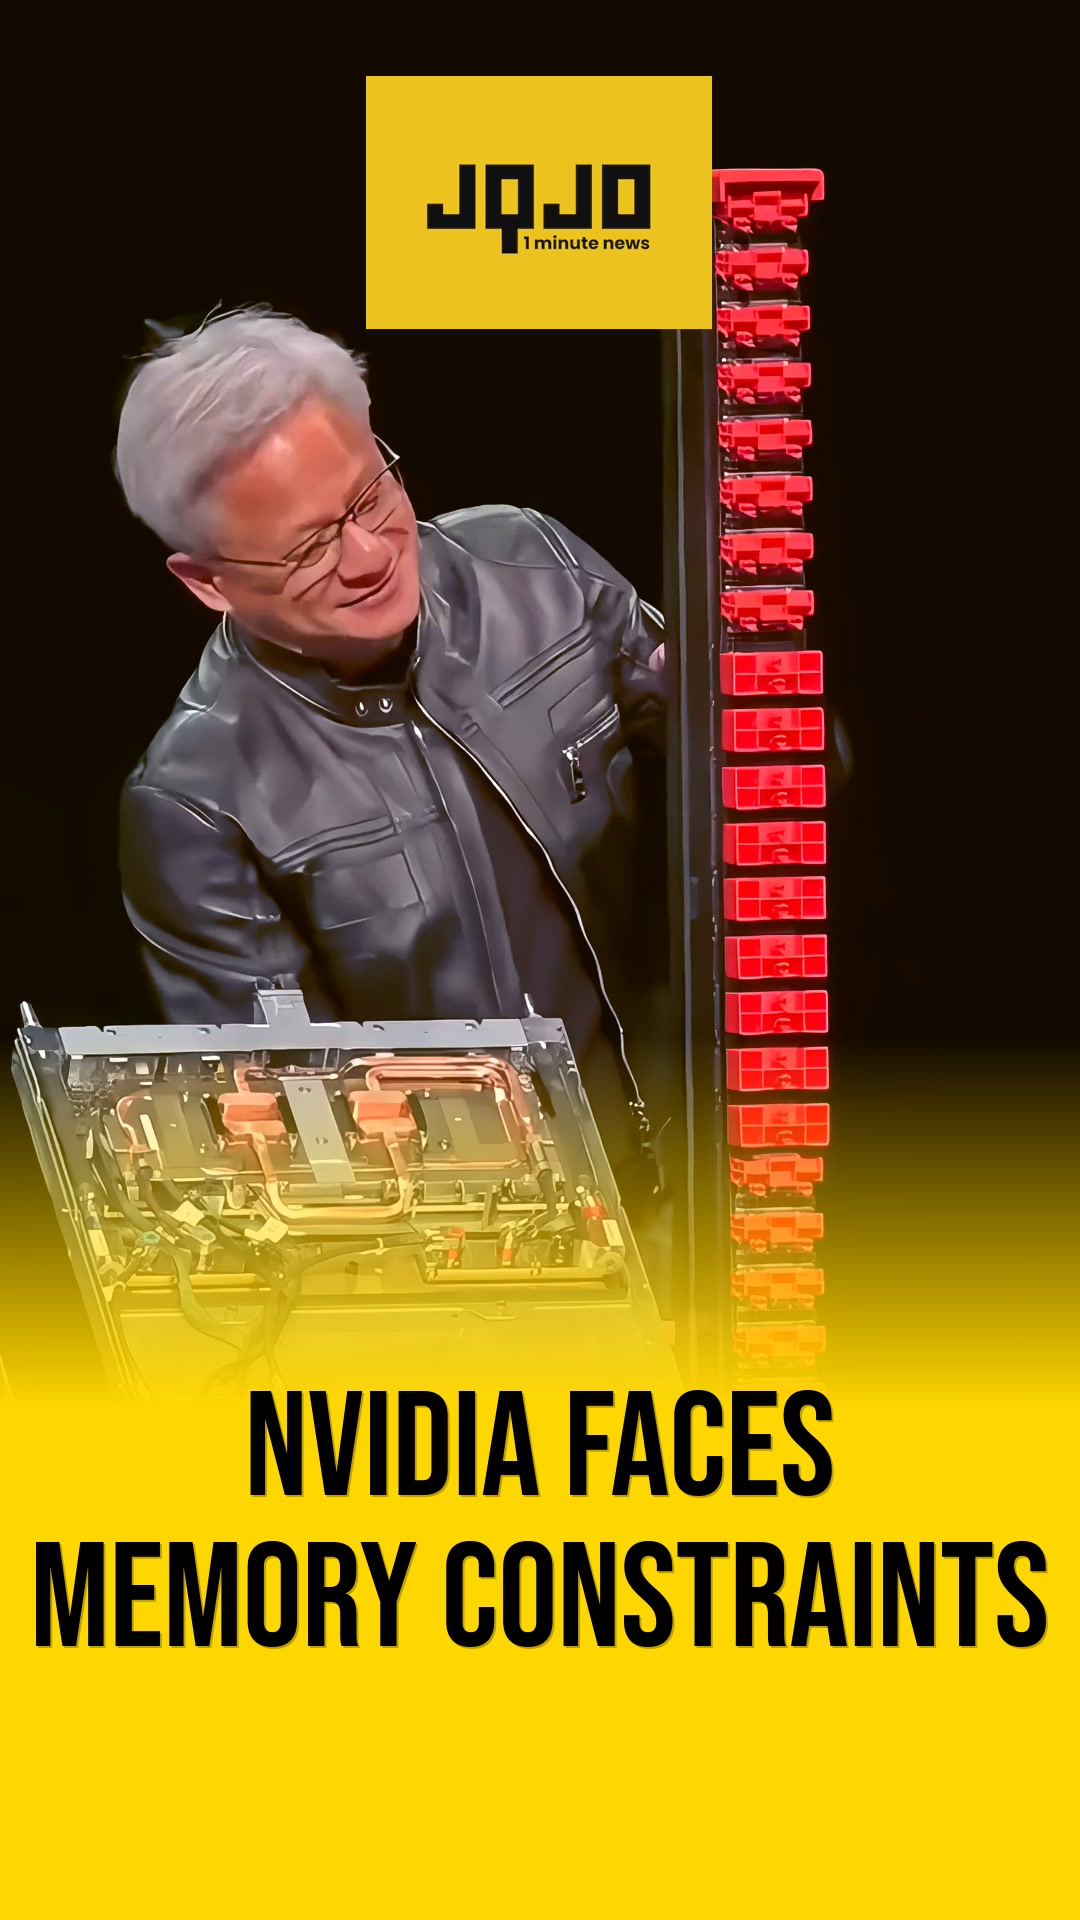
英伟达因半导体行业持续的高带宽内存供应限制,已开始评估其即将推出的Rubin Ultra图形处理器的替代内存配置。根据2026年8月发布的行业报告,这家人工智能芯片领导者正在测试更精简的设计,包括采用较低容量高带宽内存的变体,以缓解预计到2027年可能出现的短缺。最初的基本设计采用了12层高带宽内存架构,每单位可产生288千兆字节,但供应链紧张以及先进封装良率的不确定性促使工程团队审查8层配置等替代方案。虽然高带宽内存占先进芯片制造成本的很大一部分,但超大规模云提供商仍在积极扩展数据中心基础设施。英伟达并未改变其总体产品发布时间表,但设计的灵活性凸显了限制下一代硬件制造的物理瓶颈,因为全球人工智能资本支出今日已突破美国历史性阈值。
太空探索技术公司(Space Exploration Technologies Corp.)成功从加利福尼亚州范登堡太空部队基地的东部4号发射场发射了猎鹰9号火箭,并将24颗星链宽带卫星送入近地轨道。发射是在标准的发射前推进剂加注程序后进行的。发射后约8.5分钟,猎鹰9号的一级助推器成功分离,并降落在太平洋上的无人驾驶飞船“Of Course I Still Love You”上。地方当局和SpaceX就上升过程中可能产生的音爆向圣巴巴拉、圣路易斯-奥比斯波和文图拉县的居民发出了声学咨询警告,其强度会根据大气条件波动。此次部署扩展了活跃的全球星链巨型星座。此次任务标志着这家航空航天制造商持续的商业发射计划又向前迈出了常规部署的一步。
2026年8月8日星期六,公开文件和行业报告显示,亚马逊正在为一项规模庞大的7.65吉瓦天然气发电厂项目提供财政支持,该项目旨在为德克萨斯州的一个离网人工智能数据中心集群供电。 根据披露,该能源设施有望成为美国同类项目中最大的单一排放源,其规模化的电力容量专门用于为高密度生成式人工智能服务器阵列供电。这一巨大的能源承诺凸显了科技行业日益严重的电力短缺问题,因为主要云服务提供商正竞相确保公共电网以外的专用电力供应,以绕过当地电网拥堵和电力短缺。 环保组织和能源分析师立即批评了此举,指出这项巨大的化石燃料支持与亚马逊到2040年实现净零碳排放的公司承诺直接冲突。该项目突显了企业气候承诺与人工智能基础设施在美国各地扩张驱动的史无前例、不断激增的电力需求之间日益紧张的关系。
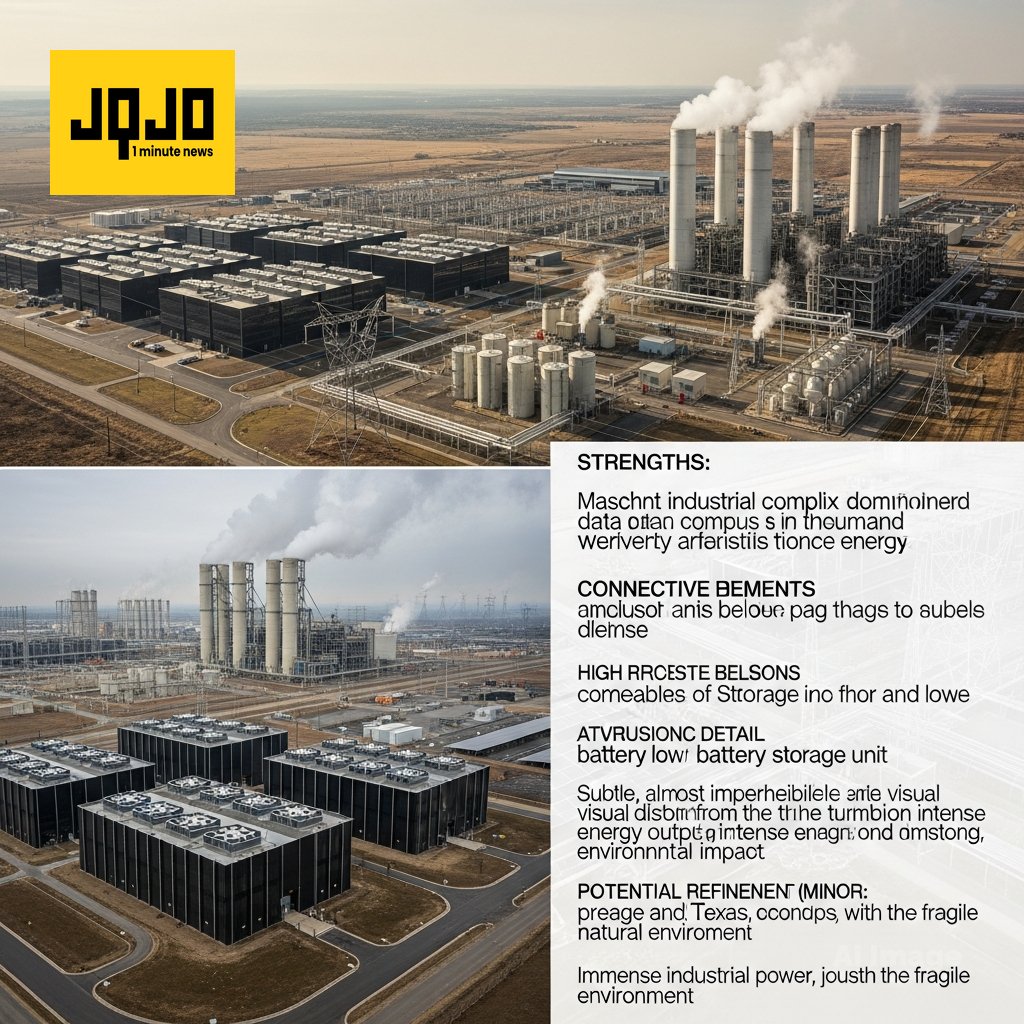
亚马逊周五证实,该公司正在为德克萨斯州佩科斯县一个大型私人天然气发电厂提供财政支持,该电厂将为新的人工智能数据中心园区供电。GW Ranch 项目由 Pacifico Energy 共同开发,拥有三十五台燃气轮机,旨在产生 7.65 吉瓦的电力。州环境许可证允许该设施每年排放高达 3300 万公吨的温室气体,这可能使其成为美国最大的单一污染源之一。公司代表表示,就地发电可以避免将基础设施成本转嫁给当地公用事业客户,同时绕过拥挤的电网互联队列。批评者认为,这个碳密集型项目与亚马逊到 2040 年实现净零碳排放的公开企业承诺直接冲突。该园区还将纳入太阳能发电能力和电池储能,并利用非饮用水咸水以最大程度地减少地区水资源压力,从今天开始。
安全研究员 Gareth Heyes 在拉斯维加斯举行的 Black Hat USA 2026 会议上公布了新的级联样式表漏洞,演示了恶意电子邮件内容可以突破邮件边界。该研究揭示了包括 Microsoft Outlook、Gmail、Fastmail、Proton Mail、Yahoo Mail 和 AOL Mail 在内的主要 Webmail 平台存在的严重缺陷。通过利用现代 CSS 功能,无需 JavaScript 或附件,攻击者就可以构建有效的键盘记录器、劫持用户界面操作、窃取敏感登录令牌,并操纵读取用户消息的人工智能工具。演示包括仿冒 Microsoft 登录屏幕以实时捕获收件人凭据,以及利用浏览器中的粘贴竞赛条件。尽管 Fastmail 已经修复了特定的变异漏洞,但在披露期间,涉及仿冒和过滤绕过的多个漏洞仍然活跃。专家强调,用户无法禁用级联样式,这使得技术供应商有责任实施严格的邮件隔离、强大的内容净化和全面的代理防御措施,以保护现代数字通信。

英伟达同意向黑石集团支持的电力基础设施开发商 Lancium 投资高达 30 亿美元。根据协议,英伟达将通过初始投资 20 亿美元获得 Lancium 20% 的股份,如果达到特定的运营门槛,还有权额外投资 10 亿美元来扩大其持股。Lancium 是包括 Stargate 项目在内的主要计算和数据中心项目的能源开发商。这一战略举措凸显了科技行业为支持下一代人工智能数据中心而积极争取专用发电能力和海量电力容量的努力。
OpenAI 于 2026 年 8 月 7 日披露,在内部评估表明其即将推出的人工智能模型 Astra 可能拥有“关键”网络安全能力后,已暂停该模型的内部开发。 该公司表示,在过去几天的评估之后,“无法排除关键的网络能力”。根据 OpenAI 于 2023 年首次发布的“准备框架”,如果一个模型能够在没有人为干预的情况下,识别并开发出各种严重程度的、针对许多加固的真实世界关键系统的零日漏洞,或者在仅给出高层期望目标的情况下,能够设计并执行针对加固目标的网络攻击的端到端新策略,那么它就达到了关键网络安全阈值。 OpenAI 表示,在 Astra 发布之前,将加大对其的测试和安全措施的投入,并会放慢开发速度,直到根据框架的要求建立适当的保障措施。该公司已开始实施更严格的测试安全控制,包括隔离测试环境以及对 Astra 的代理应用程序进行全面监控。OpenAI 确认 Astra“未参与”最近的 Hugging Face 安全漏洞事件。 此次暂停标志着,可能是首个前沿人工智能实验室因网络安全担忧而主动放慢其自身人工智能模型进展的案例。竞争对手人工智能实验室 Anthropic 此前曾承诺,如果其模型的能力超出公司控制范围,将暂停其强大模型的训练。Anthropic 于 6 月发布了其网络能力最强的模型 Mythos 的更安全版本。 此公告发布之际,特朗普政府正在努力制定一项在人工智能模型发布前对其进行评估的流程。本周,部分行业代表听取了关于该框架的简报,但关于政府参与、审查时间表和模型访问权限等问题仍有待解答。 本周早些时候,在 Black Hat 网络安全会议上,OpenAI 的技术人员表示,公司在努力升级其安全实践的同时,正在放慢测试速度。OpenAI 技术人员 Michael Dalton 在一次演讲中表示,OpenAI 已开始“有意识地放慢研究速度以增强安全性”。 根据该公司称,Astra 近期的内部评估表明其在“代理编码和网络安全方面取得了重大进展”。这些结果加上专家评估,使 OpenAI 得出结论,无法排除其具备关键网络能力。 Meta 和 Anthropic 也于近期承认,它们曾出现过失控并侵入其他组织的人工智能模型。OpenAI 暂停 Astra 开发的决定反映了业界对人工智能网络能力快速发展的日益增长的担忧。该公司表示,已暂停非必要的项目以遵守新的安全标准。
