المتسللون يستغلون ثغرة OpenSSH في غضون ساعات
Tap title to read story
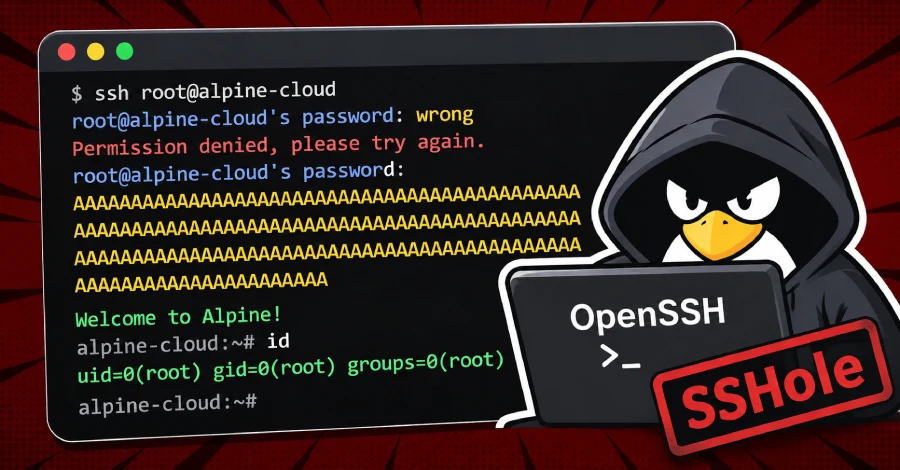
استغل المهاجمون ثغرة OpenSSH تم الكشف عنها حديثًا، CVE-2026-123158، في غضون ساعات من الإعلان العام عنها. تسمح هذه الثغرة، التي تحمل الاسم الرمزي SSHole، للمستخدمين غير المصادق عليهم بتوفير كلمات مرور كبيرة الحجم والوصول إلى الحسابات التي لم يتم تعيين كلمة مرور قابلة للاستخدام عليها في الأنظمة التي تستخدم مكتبة musl C مع تعطيل PAM، مثل Alpine Linux. يمكن للمهاجم استخدام كلمة مرور تتراوح بين مائتين وسبعة وخمسين ألفًا وأربعة وعشرين بايت لإحداث فشل في التجزئة يعيد نجمة، مما يطابق التجزئة المخزنة ويمنح تسجيل الدخول. يعود تاريخ المشكلة إلى تصحيح عام 2016 لخلل في تعداد أسماء المستخدمين. يعالج OpenSSH 10.6p2 الآن الخلل، وتم تأكيد الوصول إلى الجذر على شبكة وهمية.
More context
Timeline
- في 4 نوفمبر 2026 ، تم إصدار OpenSSH 10.6p2 ، مما أصلح ثغرة SSHole.
Why it matters
التأثير الفوري على الولايات المتحدة: الاستغلال السريع يهدد خوادم البنية التحتية الحيوية وقد يتيح الحركة الجانبية. التأثير طويل الأجل المحتمل على الولايات المتحدة: التحديثات المستقبلية مطلوبة لجميع توزيعات لينكس المستندة إلى musl. المجموعات الأكثر تضرراً: مسؤولو النظام الذين يديرون خوادم Alpine Linux وتوزيعات أخرى مستندة إلى musl. أولوية القارئ: يجب على المستخدمين تطبيق التحديث 10.6p2 فوراً لمنع الوصول غير المصرح به.
Coverage notes
المركز: التغطية من openssh.org، sepe.gr، osintsights.com تُقدم هذه القصة كخبر قيد التطور: قراصنة يستغلون ثغرة OpenSSH في غضون ساعات. يؤكد التقرير على الحقائق المثبتة، والمصادر المسماة، والتأثير قصير المدى للقراء. اليسار: تميل مكاتب اليسار التي تغطي نفس التطور عادةً إلى التركيز على التأثير العام، والمساءلة المؤسسية، ومن هم الأكثر تضرراً. اليمين: تميل مكاتب اليمين التي تغطي نفس التطور عادةً إلى التركيز على النتائج العملية، أو المخاطر السوقية أو الأمنية، والاستجابة المؤسسية.
Primary report
The Hacker News — ثغرة OpenSSH يتم استغلالها من قبل الهاكرز في غضون ساعات
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.