PHP2Shell 漏洞在野外被证实利用
Tap title to read story
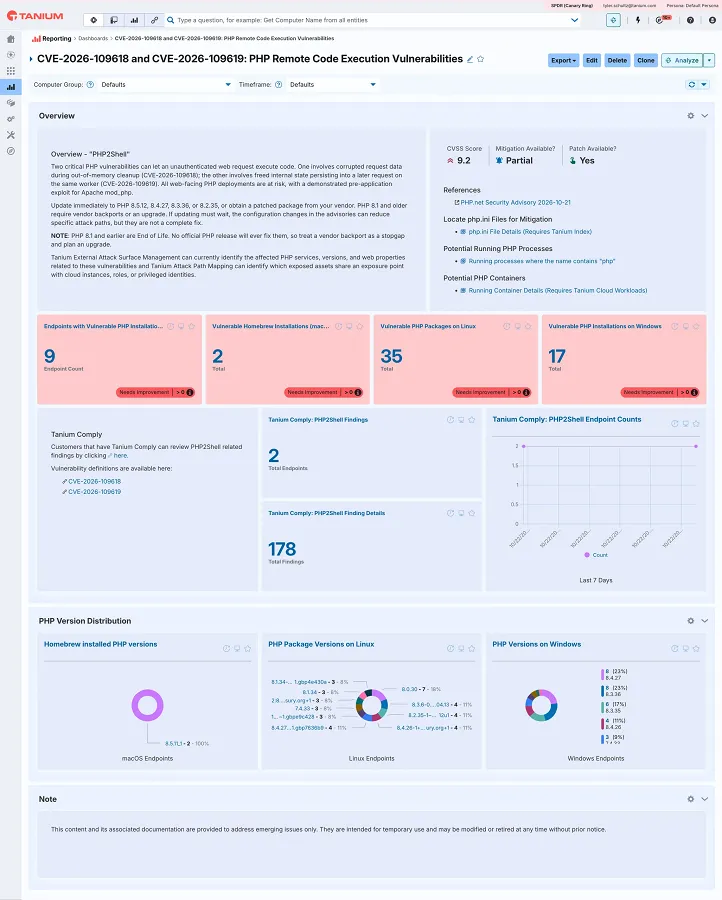
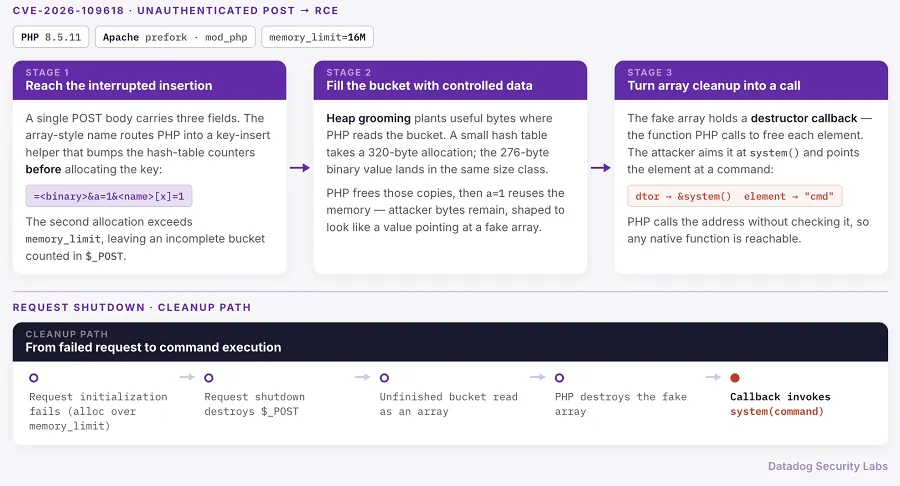
两个关键的远程代码执行漏洞,CVE-2026-109618 和 CVE-2026-109619,统称为 PHP2Shell,已在野外被成功利用。
Perplexity 的检测和响应主管 Adel Karimi 捕获了此次恶意活动,他的蜜罐记录到针对运行 PHP 8.4.26 的 Apache mod_php 安装已确认的远程代码执行。
Karimi 报告了一个 800 KiB 的解码 Cookie 转储以及从该转储派生的函数地址,shell 命令在捕获的最后一个字节后约 1.6 毫秒执行。
Expel 的 Marcus Hutchins 证实了这一发现,并称赞了技术细节。
PHP 安全团队于 10 月 21 日星期三修补了这些漏洞,此前一天他们曾敦促管理员安装更新。
包括 Cloudflare、Hadrian、watchTowr、Previdian 和 Patchstack 在内的多家网络安全公司在公开披露前检测到了利用尝试,但将其标记为不成功。
More context
Timeline
- 2026年10月21日,PHP安全团队修补了PHP2Shell漏洞。
Why it matters
即时美国影响:全国范围内基于 PHP 的 Web 服务可能面临泄露风险 可能的长期美国影响:对 PHP 安全更新的审查将加强 受影响最严重的群体:Web 开发人员和托管服务提供商 读者优先事项:了解即时补丁要求
Coverage notes
中心: 来自 wiz.io、recordedfuture.com、en.wikipedia.org 的报道将此视为一个正在发展的新闻事件:PHP2Shell 漏洞已在野外得到证实。报道强调已核实的事实、命名来源以及对读者近期可能产生的影响。 左倾: 报道同一事件的左倾编辑部通常会强调公众影响、机构问责以及谁受影响最大。 右倾: 报道同一事件的右倾编辑部通常会强调实际结果、市场或安全风险以及机构的应对措施。
Primary report
BleepingComputer — PHP2Shell 漏洞已在野外得到证实
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.