تأكيد استغلال PHP2Shell في البرية
Tap title to read story
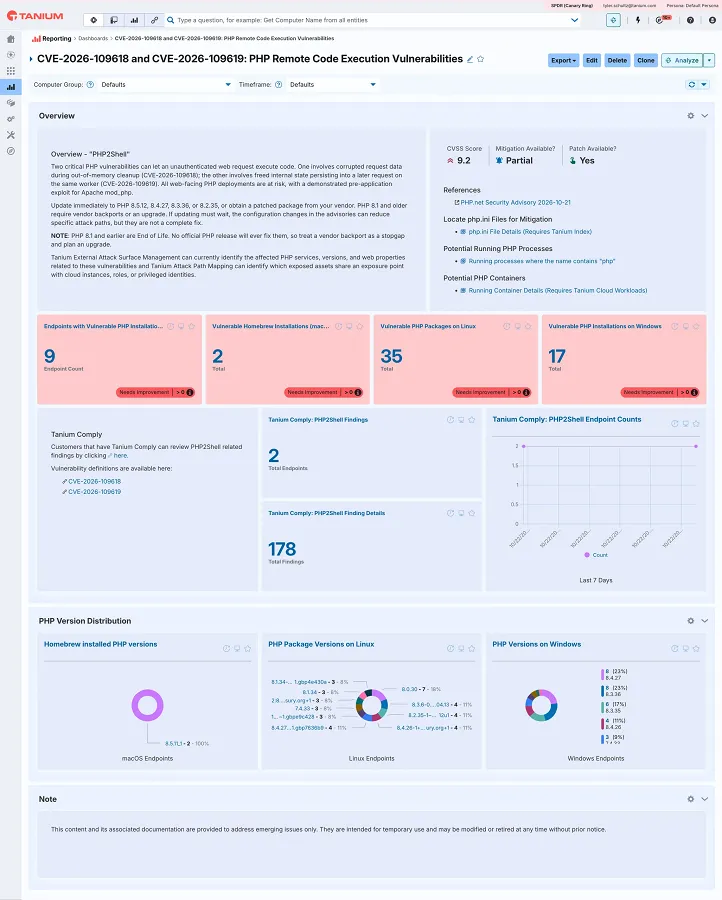
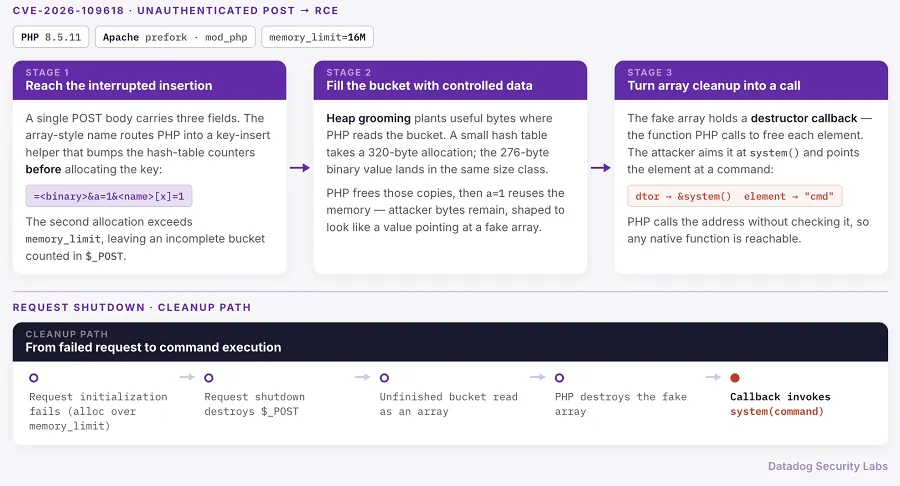
تم استغلال ثغرتين حرجتين للتنفيذ البعيد للكود (RCE)، وهما CVE‑2026‑109618 و CVE‑2026‑109619، والمعروفتان مجتمعتين باسم PHP2Shell، بنجاح في البرية.
تم رصد النشاط الضار بواسطة عادل كريمي، قائد الكشف والاستجابة في Perplexity، حيث سجلت أجهزة الإيقاع الخاصة به تنفيذًا مؤكدًا للكود عن بعد ضد تثبيت Apache mod_php يعمل بنسخة PHP 8.4.26.
أبلغ كريمي عن تفريغ لملف تعريف الارتباط (cookie dump) تم فك تشفيره بحجم 800 كيلوبايت وعنوان دالة مشتق من هذا التفريغ، مع تنفيذ أمر الشل بعد حوالي 1.6 مللي ثانية من آخر بايت تم التقاطه.
أكد ماركوس هاتشينز من Expel النتائج وأثنى على التفاصيل التقنية.
قام فريق أمان PHP بإصلاح العيوب يوم الأربعاء 21 أكتوبر، بعد يوم واحد من حث المسؤولين على تثبيت التحديثات.
اكتشفت العديد من شركات الأمن السيبراني، بما في ذلك Cloudflare و Hadrian و watchTowr و Previdian و Patchstack، محاولات الاستغلال قبل الكشف العام عنها، لكنها صنفتها على أنها غير ناجحة.
More context
Timeline
- في 21 أكتوبر 2026، يقوم فريق أمان PHP بإصلاح ثغرات PHP2Shell.
Why it matters
التأثير الفوري على الولايات المتحدة: احتمال اختراق خدمات الويب المستندة إلى PHP على مستوى البلاد التأثير طويل المدى المحتمل على الولايات المتحدة: زيادة التدقيق في تحديثات أمان PHP المجموعات الأكثر تضرراً: مطورو الويب وموفرو الاستضافة أولوية القارئ: فهم متطلبات التصحيح الفورية
Coverage notes
المركز: التغطية من wiz.io، recordedfuture.com، en.wikipedia.org تصيغ هذا كقصة إخبارية متطورة: استغلالات PHP2Shell مؤكدة في البرية. تؤكد التقارير على الحقائق التي تم التحقق منها، والمصادر المسماة، والتأثير قصير المدى للقراء. اليسار: عادةً ما تركز المكاتب ذات الميول اليسارية التي تغطي نفس التطور على التأثير العام، والمساءلة المؤسسية، ومن الأكثر تضرراً. اليمين: عادةً ما تركز المكاتب ذات الميول اليمينية التي تغطي نفس التطور على النتائج العملية، والمخاطر السوقية أو الأمنية، والاستجابة المؤسسية.
Primary report
BleepingComputer — استغلال PHP2Shell مؤكد في البرية
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.