1/5
PHP漏洞在计划补丁发布前泄露
Tap title to read story
0:00 / 0:48
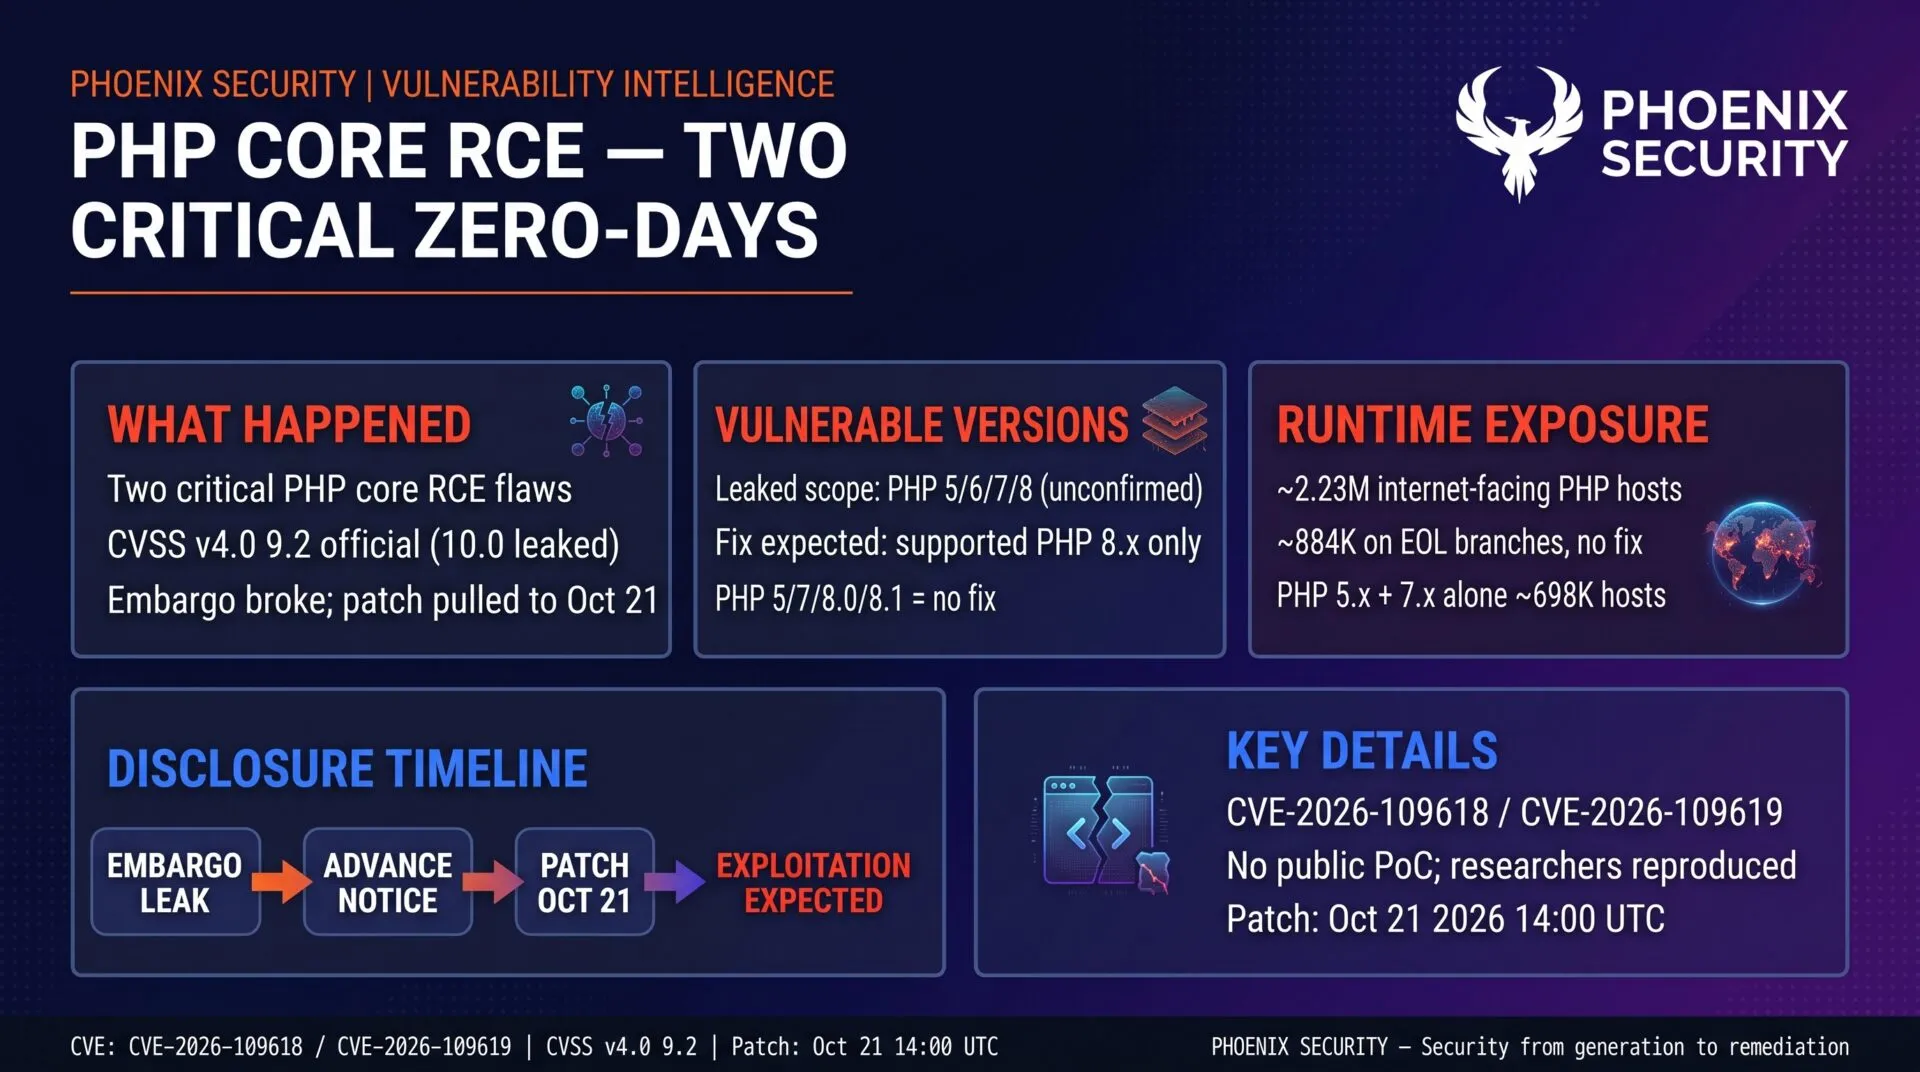
10月20日,两个关键的PHP远程代码执行漏洞(CVE‑2026‑109618 和 CVE‑2026‑109619)在Hacker News论坛上被披露,比PHP安全团队计划于10月21日下午2点GMT进行公开披露和补丁发布早了一天。这次泄露被归咎于用户‘petecooper’,披露了CVE标识符,并声称这些漏洞将在10月22日被披露。PHP团队确认补丁将在10月21日发布,并将其CVSS评分定为9.2,低于泄露信息建议的最高10.0分。CERT‑EU和英国NCSC发布了紧急公告,敦促用户做好补救准备。PHP为大约69.7%使用服务器端语言的网站提供动力,其中包括WordPress、Drupal、Joomla和Magento。过早泄露可能导致攻击者在补丁可用之前利用这些漏洞。
Timeline
- 2026年10月20日,用户在Hacker News论坛上泄露了PHP漏洞标识符。
- 2026年10月20日,PHP安全团队确认了原定于10月21日的披露计划。
- 2026年10月21日,CERT-EU发布了PHP漏洞的紧急公告。
- 2026年10月21日,PHP发布了CVE-2026-109618和CVE-2026-109619的补丁。
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.