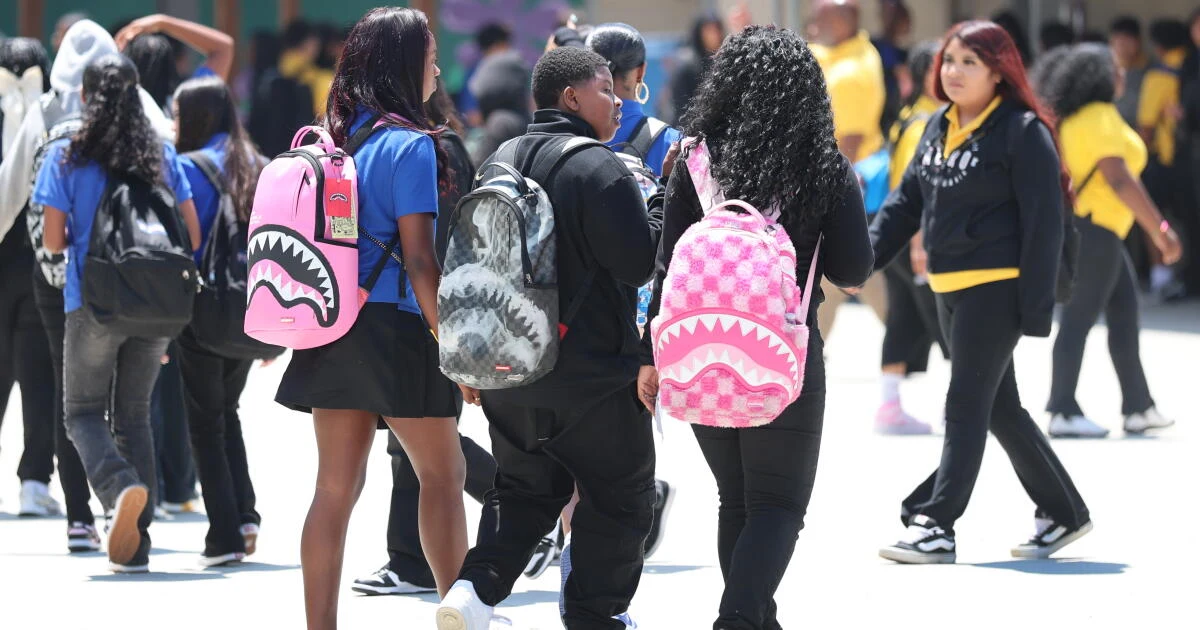
Violation de données d'élèves en Californie : des millions d'individus concernés
Tap title to read story
Des pirates informatiques ont volé les noms, adresses et dossiers médicaux de millions d'élèves des écoles publiques de Californie qui ont passé des tests imposés par l'État. La violation, découverte le 25 septembre, a impliqué l'Educational Testing Service, l'organisation à but non lucratif qui gère les tests standardisés de Californie. Des données d'inscriptions datant de 2023, et même plus tôt pour d'anciens élèves, ont été consultées entre le 22 mai et le 18 septembre 2026. Les fichiers compromis comprenaient des détails démographiques, la participation aux tests et l'éligibilité aux programmes fédéraux, mais ne contenaient pas de numéros de sécurité sociale ni d'informations financières.
Les responsables de l'éducation de l'État, dirigés par la sous-intendante Mary Nicely, coordonnent avec les agences pour évaluer l'ampleur et l'impact. Bien qu'aucune preuve n'indique que les données aient été divulguées publiquement, des experts avertissent qu'une seule identification compromise pourrait accorder un accès prolongé à des millions de dossiers. L'incident souligne le besoin de garanties d'authentification plus solides dans les systèmes de données éducatives.
Timeline
- 2023 — La Californie enregistre des millions d'élèves dans les écoles publiques pour des tests standardisés
- Le 22 mai 2026, un accès non autorisé commence aux données des élèves de Californie.
- Le 18 septembre 2026, les pirates informatiques cessent de copier les dossiers des élèves d'ETS.
- Le 25 septembre 2026, ETS découvre une violation de données et lance une enquête.
- Le 16 octobre 2026, un avis public est publié par le Département de l'Éducation de Californie.
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.