Direcciones IP de EE. UU. Vinculadas a Filtraciones de Datos de Bancos de Corea del Sur mientras el Presidente Ordena una Investigación Completa
PUBLISHED Oct 4, 2026, 2:52 AM ET
Read, Watch or Listen
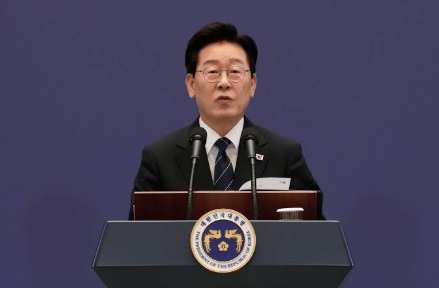
El presidente de Corea del Sur, Lee Jae-myung, ha ordenado una investigación exhaustiva y total sobre una serie de ciberataques sofisticados y filtraciones de información personal a nivel nacional que afectan a importantes instituciones financieras, incluyendo Shinhan Bank, KB Kookmin, Hana Bank y Hyundai Capital. Las investigaciones de los organismos de supervisión regulatoria revelaron que las brechas utilizaron herramientas avanzadas de inteligencia artificial y se rastrearon a direcciones IP de ultramar, con nodos de enrutamiento significativos vinculados a servidores con sede en Estados Unidos. Los incidentes comprometieron datos confidenciales de clientes, incluidos perfiles de crédito y registros de solicitudes de préstamos. La Comisión de Servicios Financieros (FSC) y el Servicio de Supervisión Financiera (FSS) han convocado reuniones de emergencia a nivel de sector y han desplegado equipos de inspección in situ, instando a las instituciones financieras a actualizar urgentemente sus marcos de ciberseguridad para defenderse de las amenazas automatizadas de IA.
By Neha R. | JQJO News
Timeline of Events
- El 1 de octubre de 2026, Shinhan Bank informó una brecha de datos que expuso información personal de aproximadamente 25.000 clientes.
- El 2 de octubre de 2026, los reguladores financieros ampliaron las inspecciones a medida que brechas adicionales afectaron a los bancos KB Kookmin, Hana y Busan.
- El 3 de octubre de 2026, Hyundai Capital confirmó un hackeo originado en una dirección IP extranjera que comprometió datos de agentes de préstamos.
- El 4 de octubre de 2026, el presidente de Corea del Sur, Lee Jae-myung, ordenó una investigación completa y exhaustiva de los ciberataques financieros a nivel nacional.
- El 4 de octubre de 2026, el presidente de la FSC, Lee Eog-weon, convocó una reunión de emergencia con ejecutivos del sector financiero y reguladores.
- El 4 de octubre de 2026, expertos en ciberseguridad identificaron vínculos que conectan patrones de acceso malicioso y direcciones IP que enrutan a través de servidores de EE. UU.
- El 4 de octubre de 2026, los principales bancos comerciales anunciaron auditorías de seguridad de emergencia y marcos de compensación al cliente.
- El 4 de octubre de 2026, las autoridades financieras enfatizaron el despliegue de mecanismos de defensa basados en IA contra amenazas cibernéticas automatizadas.
- El 4 de octubre de 2026, los medios de comunicación internacionales comenzaron a seguir las implicaciones geopolíticas y de ciberseguridad de la brecha transfronteriza.
- El 4 de octubre de 2026, las unidades de aplicación de la ley e inteligencia iniciaron operaciones de rastreo en los nodos IP extranjeros.
News Intelligence
- Impacto inmediato de EE. UU.: Mayor escrutinio sobre el enrutamiento transfronterizo de propiedad intelectual y la cooperación en ciberseguridad entre las agencias de inteligencia de EE. UU. y Corea del Sur.
- Posible impacto a largo plazo de EE. UU.: Implementación acelerada de estándares globales de defensa impulsados por IA y controles más estrictos sobre redes privadas virtuales y servidores proxy.
- Grupos más afectados: Clientes bancarios surcoreanos, ejecutivos financieros, organismos reguladores y analistas internacionales de ciberseguridad.
- Priorización del lector: Priorizar declaraciones oficiales de la oficina presidencial surcoreana, informes del FSC e informes verificados de ciberseguridad.
Coverage of Story:
From Center
Associated Press News Hub
Associated Press Reuters Bloomberg Wall Street Journal Financial Times CNBC Yonhap News Agency The Korea Herald Korea JoongAng Daily The Korea Times Nikkei Asia South China Morning Post BBC News New York Times Washington Post Los Angeles Times Time Magazine Newsweek Axios Politico The Hill NPR NBC News CBS News ABC News USA Today Chosun Biz
Comments