مايكروسوفت تصلح 964 ثغرة قياسية في يوم التصحيح، بما في ذلك ثغرتان zero-day مستغلتان حاليًا
Tap title to read story
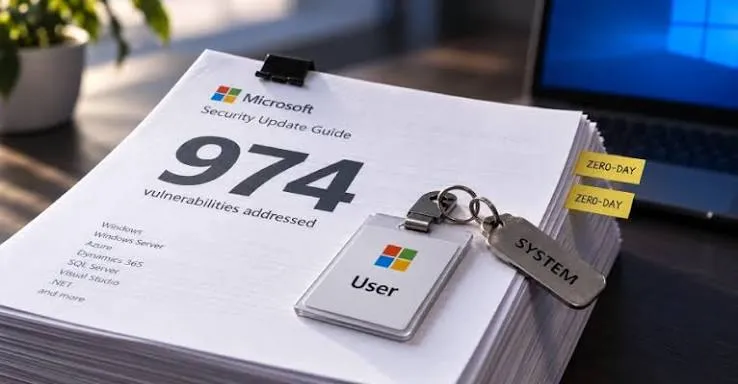
أصدرت مايكروسوفت أكبر تحديث أمني لها على الإطلاق لشهر سبتمبر 2026، معالجةً 964 ثغرة عبر برامج المؤسسات ومكونات ويندوز الأساسية. يشمل الإصدار الضخم 104 ثغرات حرجة و 860 مشكلة هامة تؤثر على منتجات مثل Exchange Server و SharePoint و SQL Server و Microsoft Office. والأهم من ذلك، يقوم التحديث بإصلاح ثغرتين مستغلتين حاليًا من نوع zero-day تم تتبعهما تحت المعرفين CVE-2026-81963 و CVE-2026-85880. كلتا الثغرتين تحملان درجة شدة CVSS تبلغ 7.8 من 10 وتسمحان للمهاجمين المحليين الذين يمتلكون بالفعل وصولاً إلى الجهاز برفع امتيازاتهم إلى مستوى النظام (SYSTEM). تتضمن الثغرة الأولى حل ارتباط غير صحيح داخل مكدس تحديث ويندوز، بينما تتعلق الثانية بفيض في المخزن المؤقت (heap-based buffer overflow) في نظام مراسلة استدعاء الإجراءات المحلية المتقدم (Advanced Local Procedure Call) مما يتيح الهروب من البيئة المعزولة (sandbox). تحث وكالات الأمن على النشر الفوري من قبل المسؤولين. يتزامن هذا الإصدار مع تنبيهات أمن سيبراني متزايدة تتعلق بتقطير النماذج الصناعية من قبل جهات فاعلة أجنبية.
More context
Timeline
- في 8 سبتمبر 2026، أصدرت الوكالات منشورًا استشاريًا مشتركًا بشأن تقطير نماذج الذكاء الاصطناعي الصناعية.
- في 8 سبتمبر 2026، اكتشف باحثو الأمن استغلالًا نشطًا لثغرات يوم الصفر المحلية لرفع الامتيازات.
- في 9 سبتمبر 2026، نشرت مايكروسوفت تحديثات أمنية تعالج 964 ثغرة للعملاء النشطين.
- في 9 سبتمبر 2026، بدأ محللو الأمن في تقييم عيوب تجاوز سعة مخزن مؤقت في مكدس تحديثات ويندوز.
- في 9 سبتمبر 2026، بدأ مسؤولو المؤسسات بروتوكولات تصحيح طارئة عبر البنية التحتية للخوادم العالمية.
- في 9 سبتمبر 2026، أكدت شركات الأمن السيبراني تفاصيل الاستغلال النشط المتعلقة بفيض المخزن المؤقت.
- في 10 سبتمبر 2026، سيكمل المسؤولون اختبار النشر الأولي لخوادم Exchange الحرجة.
- في 15 سبتمبر 2026، تتوقع المؤسسات معالجة كاملة عبر عمليات نشر محطات العمل غير الحرجة في جميع أنحاء العالم.
- في 9 أكتوبر 2026، ستقيس تقارير القياس عن بعد الروتينية معدلات الامتثال الأولية للتصحيح في الشركات.
- في 9 نوفمبر 2026، من المتوقع أن يقوم جهات فاعلة تهديد ثانوية بمحاولات استغلال ضد الأنظمة غير المصححة.
Why it matters
التأثير الفوري على الولايات المتحدة: تواجه المؤسسات مخاطر استغلال فورية تتطلب عمليات نشر عاجلة للتحديثات الإدارية. التأثير المحتمل طويل الأجل على الولايات المتحدة: تخاطر خوادم الشركات غير المصححة بمسارات اختراق مستمرة للشبكة على المدى الطويل. المجموعات الأكثر تضرراً: مسؤولو أنظمة المؤسسات الذين يديرون البنية التحتية لنظام ويندوز في مؤسسات الولايات المتحدة. أولوية القارئ: إعطاء الأولوية لإرشادات الأمان الرسمية على التعليقات التكهنية على وسائل التواصل الاجتماعي.
Coverage notes
اليسار: تم تسليط الضوء على حالات فشل جودة البرامج المؤسسية المنهجية واحتياجات الرقابة التنظيمية. الوسط: تم الإبلاغ عن تفاصيل تقنية واقعية تتعلق بأعداد الثغرات الأمنية وتفاصيل الأيام الصفرية. اليمين: تم التأكيد على الآثار المترتبة على الأمن القومي والتهديدات من الجهات الفاعلة الأجنبية المعادية.
Primary report
نشرت مايكروسوفت نشرة تحديث الأمان لشهر سبتمبر 2026 في 9 سبتمبر 2026.
Sources
- Malwarebytes
- Tenable
- CSO Online
- Gadget Hacks
- CrowdStrike
- Dark Reading
- Baidu Security
- AliSec
- Qihoo 360 Netlab
- 腾讯安全应急响应中心
- Anhui Security
- SecNews
- PCMag
- Forbes
- IT Pro Today
- VentureBeat
- Krebs on Security
- SANS Internet Storm Center
- Action1 Blog
- Kaspersky Daily
- Sophos News
- IBM X-Force Exchange
- Mandiant Threat Intelligence
- Microsoft Security Response Center
- CISA Current Activity
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.