ShinyHunters pirate le géant pharmaceutique McKesson
Tap title to read story
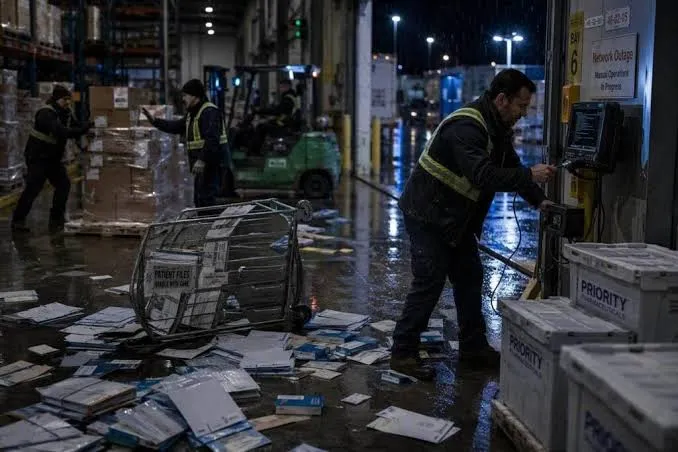
Le distributeur pharmaceutique McKesson a confirmé qu'il enquêtait sur un incident majeur de cybersécurité et une violation de données après que le groupe d'extorsion ShinyHunters a revendiqué la responsabilité. Le directeur de la technologie de McKesson, Francisco Fraga, a annoncé que l'intrusion avait affecté un environnement d'application tiers non nommé, entraînant une exfiltration non autorisée de données. Contrairement aux protocoles de confinement standard qui déconnectent instantanément des réseaux entiers, la société a choisi de ne pas rompre proactivement les systèmes d'infrastructure centraux. Des clients à travers les États-Unis ont signalé une dégradation intermittente des services affectant les chaînes d'approvisionnement, le traitement des commandes et les réseaux de distribution. McKesson a déposé des déclarations réglementaires officielles auprès de la U.S. Securities and Exchange Commission concernant la violation. L'incident fait suite à des cyberattaques similaires visant de grandes entreprises d'infrastructure médicale, notamment Boston Scientific, Medtronic et Stryker. Les forces de l'ordre fédérales avaient précédemment averti les entreprises des campagnes d'extorsion étendues orchestrées par ShinyHunters ciblant les environnements cloud. L'enquête reste active alors que les autorités fédérales et les spécialistes de la cybersécurité examinent l'étendue de l'environnement tiers compromis et évaluent les fuites de données potentielles.
More context
Timeline
- Le 30 août 2026, ShinyHunters a revendiqué publiquement la responsabilité de la cyberattaque de McKesson.
- Le 31 août 2026, McKesson a confirmé enquêter aujourd'hui sur un incident majeur de cybersécurité.
- Le 31 août 2026, le directeur de la technologie Francisco Fraga a annoncé une intrusion dans l'environnement applicatif tiers.
- Le 31 août 2026, les clients ont signalé une dégradation intermittente de la chaîne d'approvisionnement et du traitement des commandes.
- Le 31 août 2026, McKesson a déposé aujourd'hui des déclarations réglementaires officielles auprès de la SEC.
- Le 31 août 2026, les forces de l'ordre fédérales ont mis en garde contre les campagnes d'extorsion dans le cloud en cours.
- Le 1er septembre 2026, les enquêteurs analyseront les journaux de sécurité de l'environnement applicatif tiers affecté.
- Le 5 septembre 2026, les autorités réglementaires attendent des rapports complets sur l'impact de l'incident de McKesson.
- Le 15 octobre 2026, les agences fédérales prévoient de publier des avis de cybersécurité mis à jour pour le secteur de la santé.
- Le 30 novembre 2026, les réseaux de chaînes d'approvisionnement affectés s'attendent à une restauration complète des services opérationnels.
Why it matters
Impact immédiat aux États-Unis : Des perturbations intermittentes de la chaîne d'approvisionnement des soins de santé affectent les réseaux de distribution à l'échelle nationale. Impact à long terme possible aux États-Unis : Un examen réglementaire accru de la sécurité des fournisseurs de logiciels cloud tiers. Groupes les plus touchés : Distributeurs pharmaceutiques, prestataires de soins de santé et agences fédérales de maintien de l'ordre. Priorité du lecteur : Surveiller de près les dépôts réglementaires vérifiés et les mises à jour officielles de sécurité des entreprises.
Coverage notes
Gauche : Met l'accent sur la responsabilité réglementaire de l'entreprise et les vulnérabilités des fournisseurs de logiciels tiers. Centre : Rapporte les déclarations officielles, les impacts sur la chaîne d'approvisionnement opérationnelle et les dépôts réglementaires. Droite : Se concentre sur les avertissements des forces de l'ordre fédérales et la sécurité des infrastructures critiques.
Primary report
McKesson a confirmé enquêter sur un incident majeur de cybersécurité le 31 août 2026.
Sources
- Reuters
- Associated Press
- Bloomberg
- Wall Street Journal
- CNBC
- TechCrunch
- BleepingComputer
- Dark Reading
- CyberScoop
- SecurityWeek
- ZDNet
- The Record by Recorded Future
- Forbes
- Reuters Legal
- Fierce Healthcare
- Modern Healthcare
- Becker's Hospital Review
- Healthcare Dive
- SC Media
- Infosecurity Magazine
- Help Net Security
- The Hill
- Politico
- Washington Post
- New York Times
- Los Angeles Times
- USA Today
- Axios
- CISA Advisory
- HHS HC3
- SEC EDGAR
- Reuters Breakingviews
- Financial Times
- San Francisco Chronicle
- Dallas Morning News
- Atlanta Journal-Constitution
- MedCity News
- PharmaVoice
- Supply Chain Dive
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.