Le géant de la santé McKesson frappé par une cyberattaque massive
Tap title to read story
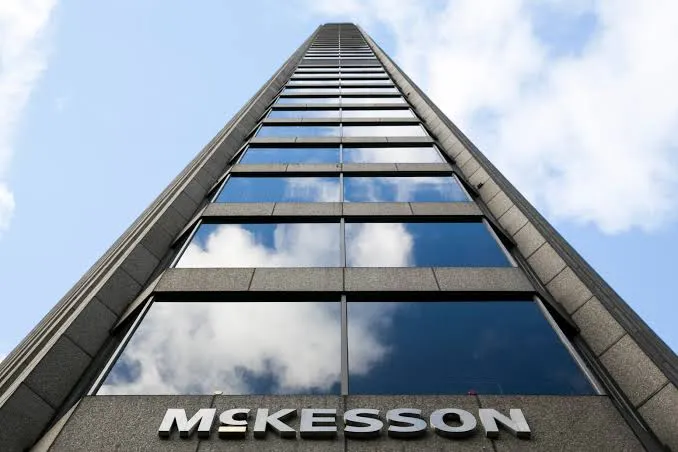
Le distributeur de produits de santé et pharmaceutiques McKesson a révélé un incident de cybersécurité le 31 août 2026, impliquant un accès non autorisé et une exfiltration de données depuis une application tierce [citation:8]. L'entreprise a déposé un formulaire 8-K auprès de la SEC, indiquant que l'intrusion a été détectée le 25 août et fait l'objet d'une enquête [citation:3]. Le groupe de cybercriminels ShinyHunters a revendiqué la responsabilité, affirmant avoir volé environ 284 millions de lignes de données – environ un téraoctet – entre le 21 et le 25 août [citation:3][citation:5]. Le groupe a rapporté avoir utilisé le hameçonnage vocal pour compromettre les comptes Okta des employés, accédant ainsi aux environnements Salesforce et Snowflake [citation:5][citation:7]. Une demande d'extorsion de plus de 55 millions de dollars a été émise, avec une date limite du 1er septembre [citation:1][citation:5]. McKesson a averti que les clients de ses unités Oncologie & Multispecialités et Médical-Chirurgical pourraient connaître une dégradation des services, mais a déclaré qu'elle n'avait pas encore déterminé que l'incident était financièrement significatif [citation:1][citation:7]. Les données compromises incluraient prétendument des informations sensibles sur les patients telles que les numéros de sécurité sociale et les dossiers médicaux [citation:2][citation:4]. L'entreprise travaille avec des experts externes en cybersécurité et a créé une page d'information dédiée sur mckesson.com/cybersecurity [citation:3][citation:8].
More context
Timeline
- Le 21 août 2026, ShinyHunters aurait commencé à exfiltrer des données des systèmes McKesson [citation:3][citation:5].
- Le 25 août 2026, McKesson a découvert l'accès non autorisé et la violation de données [citation:1][citation:3].
- Le 25 août 2026, ShinyHunters aurait terminé le vol de données et émis une demande de rançon [citation:5].
- Le 28 août 2026, McKesson a déposé un formulaire SEC 8-K et publié un avis client [citation:3][citation:8].
- Le 28 août 2026, ShinyHunters a ajouté McKesson à son site de fuites basé sur Tor [citation:1].
- Le 29 août 2026, ShinyHunters a revendiqué la responsabilité de la cyberattaque [citation:3].
- Le 31 août 2026, l'enquête de McKesson se poursuit avec des experts de premier plan en cybersécurité [citation:8].
- Le 1er septembre 2026, l'échéance de rançon de 72 heures rapportée par ShinyHunters est attendue [citation:1].
- McKesson fournira probablement plus de détails sur la portée complète de la violation [citation:3]
- Des actions collectives de patients concernés et des enquêtes réglementaires sont probables [citation:2]
Why it matters
Impact immédiat aux États-Unis : Des millions de patients sont confrontés à un risque potentiel de vol d'identité médicale et de violations de la vie privée [citation:2] Impact possible à long terme aux États-Unis : Cela accélérera les mandats fédéraux en matière de cybersécurité dans les soins de santé et les coûts de mise en conformité Groupes les plus touchés : Les patients des unités d'oncologie et de chirurgie médicale sont les plus directement concernés [citation:1] Priorité du lecteur : Surveillez les rapports de crédit et la page officielle de cybersécurité de McKesson pour les mises à jour sur la violation de données [citation:2][citation:8]
Coverage notes
Gauche : Le cadrage de gauche met l'accent sur les violations de la vie privée des patients et la nécessité d'une protection plus forte des données des entreprises [citation :2] Centre : Le cadrage neutre se concentre sur les détails confirmés de la violation, la réponse de l'entreprise et les allégations du pirate [citation :1][citation :3] Droite : Le cadrage de droite remet probablement en question la nécessité de nouvelles réglementations et met en évidence la réponse de l'entreprise à l'attaque [citation :1]
Primary report
McKesson a déposé un formulaire 8-K auprès de la SEC le 28 août 2026, divulguant un incident de cybersécurité [citation :3]
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.