Gigante de la Salud McKesson Sufre un Ciberataque Masivo
Tap title to read story
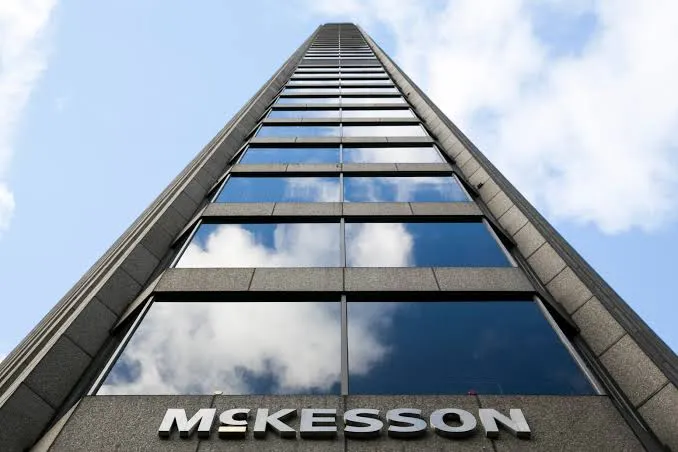
El distribuidor de atención médica y farmacéutica McKesson reveló un incidente de ciberseguridad el 31 de agosto de 2026, que implicó acceso no autorizado y exfiltración de datos de una aplicación de terceros [cita:8]. La compañía presentó un formulario 8-K ante la SEC, indicando que la intrusión fue detectada el 25 de agosto y está bajo investigación [cita:3]. El grupo de ciberdelincuentes ShinyHunters se atribuyó la responsabilidad, afirmando que robaron aproximadamente 284 millones de filas de datos, alrededor de un terabyte, entre el 21 y el 25 de agosto [cita:3][cita:5]. El grupo informó haber utilizado phishing de voz para comprometer cuentas de Okta de empleados, obteniendo acceso a entornos de Salesforce y Snowflake [cita:5][cita:7]. Se ha emitido una demanda de extorsión que supera los 55 millones de dólares, con fecha límite del 1 de septiembre [cita:1][cita:5]. McKesson advirtió que los clientes de sus unidades de Oncología y Multispecialidad y Médico-Quirúrgica pueden experimentar degradación del servicio, pero declaró que aún no ha determinado que el incidente sea financieramente material [cita:1][cita:7]. Los datos comprometidos supuestamente incluyen información sensible de pacientes como números de Seguro Social y registros médicos [cita:2][cita:4]. La compañía está trabajando con expertos externos en ciberseguridad y ha establecido una página de información dedicada en mckesson.com/cybersecurity [cita:3][cita:8].
More context
Timeline
- El 21 de agosto de 2026, ShinyHunters supuestamente comenzó a exfiltrar datos de los sistemas de McKesson [cita:3][cita:5].
- El 25 de agosto de 2026, McKesson descubrió el acceso no autorizado y la violación de datos [cita:1][cita:3].
- El 25 de agosto de 2026, ShinyHunters supuestamente completó el robo de datos y emitió una demanda de rescate [cita:5].
- El 28 de agosto de 2026, McKesson presentó un formulario 8-K de la SEC y publicó un aviso al cliente [cita:3][cita:8].
- El 28 de agosto de 2026, ShinyHunters agregó a McKesson a su sitio de filtración basado en Tor [cita:1].
- El 29 de agosto de 2026, ShinyHunters se atribuyó la responsabilidad del ciberataque [cita:3].
- El 31 de agosto de 2026, la investigación de McKesson continúa con expertos líderes en ciberseguridad [cita:8].
- El 1 de septiembre de 2026, se espera que venza el plazo de rescate de 72 horas informado por ShinyHunters [cita:1].
- McKesson probablemente proporcionará más detalles sobre el alcance total de la violación [cita:3]
- Es probable que haya demandas colectivas de pacientes afectados e investigaciones regulatorias [cita:2]
Why it matters
Impacto inmediato en EE. UU.: Millones de pacientes se enfrentan a posibles robos de identidad médica y violaciones de la privacidad [cita:2] Posible impacto a largo plazo en EE. UU.: Esto acelerará los mandatos federales de ciberseguridad en el sector de la salud y los costos de cumplimiento. Grupos más afectados: Los pacientes de las unidades de Oncología y Médico-Quirúrgicas son los más afectados directamente [cita:1] Prioridad para el lector: Monitorear los informes de crédito y la página oficial de ciberseguridad de McKesson para conocer las actualizaciones sobre la violación de datos [cita:2][cita:8]
Coverage notes
Izquierda: El encuadre de izquierda enfatiza las violaciones de la privacidad del paciente y la necesidad de una mayor protección de datos corporativos [cita:2] Centro: El encuadre neutral se centra en los detalles de la brecha confirmada, la respuesta de la empresa y las afirmaciones del presunto hacker [cita:1][cita:3] Derecha: El encuadre de derecha probablemente cuestiona la necesidad de nuevas regulaciones y destaca la respuesta empresarial al ataque [cita:1]
Primary report
McKesson presentó un SEC 8-K el 28 de agosto de 2026, revelando un incidente cibernético [citation:3]
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.