Violación de Apollo Global Management expone números de seguridad social
Tap title to read story
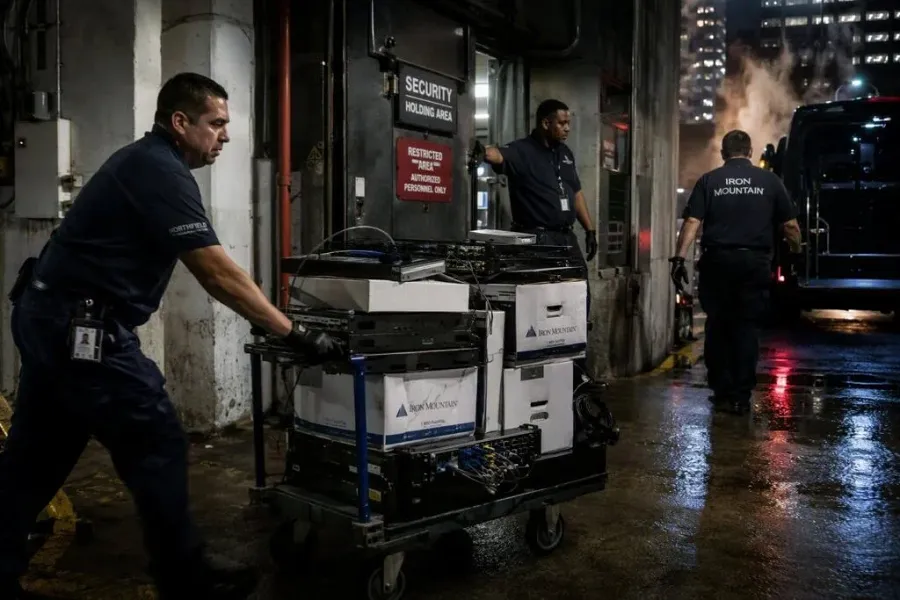
El gigante de la inversión Apollo Global Management reveló que los atacantes utilizaron sofisticadas tácticas de ingeniería social para comprometer su plataforma en la nube entre el 6 y el 10 de julio de 2026. El acceso no autorizado expuso registros personales altamente sensibles, incluyendo nombres completos, información de contacto y números de seguridad social. Las investigaciones corporativas internas sobre la intrusión concluyeron oficialmente el 12 de agosto de 2026. Analistas de inteligencia cibernética señalaron que los patrones de ataque específicos reflejan fuertemente las advertencias emitidas por Google sobre el grupo de amenazas UNC6671, una entidad conocida por atacar firmas de capital privado e instituciones financieras. El incidente subraya las crecientes vulnerabilidades en la infraestructura de almacenamiento basada en la nube, donde la manipulación humana elude las defensas técnicas tradicionales. Los individuos afectados enfrentan mayores riesgos de robo de identidad y fraude financiero, lo que impulsa llamados a protocolos de autenticación multifactor mejorados en los sectores de gestión de activos alternativos. Los organismos reguladores han sido notificados mientras continúan los esfuerzos de remediación y las auditorías forenses en los entornos empresariales afectados.
More context
Timeline
- El 6 de julio de 2026, los atacantes iniciaron un acceso no autorizado a la plataforma en la nube a través de ingeniería social.
- El 7 de julio de 2026, actores maliciosos mantuvieron persistencia activa dentro de la infraestructura corporativa en la nube.
- El 8 de julio de 2026, actores de amenazas extrajeron información personal sensible de entornos comprometidos.
- El 9 de julio de 2026, las actividades no autorizadas de exfiltración de datos continuaron en los activos en la nube objetivo.
- El 10 de julio de 2026, el compromiso de la plataforma en la nube objetivo concluyó su fase activa.
- El 12 de agosto de 2026, las investigaciones corporativas internas sobre la violación de seguridad concluyeron formalmente.
- El 25 de agosto de 2026, las búsquedas finales de verificación de actualidad confirmaron las respuestas de monitoreo en curso en todo el sector.
- Los reguladores impondrán estándares de seguridad en la nube más estrictos para las instituciones financieras el próximo año.
- Las firmas de capital privado afectadas implementarán llaves de hardware resistentes a la suplantación de identidad a mediados de 2027.
- Los investigadores de ciberseguridad atribuirán ataques similares a firmas de capital privado a UNC6671 pronto.
Why it matters
Impacto inmediato en EE. UU.: Las firmas de capital privado enfrentan exigencias urgentes de auditoría de vulnerabilidades de seguridad en la nube. Posible impacto a largo plazo en EE. UU.: Un mayor escrutinio regulatorio exigirá una protección más estricta de los datos financieros en la nube. Grupos más afectados: Inversores, empleados, ejecutivos y partes interesadas del capital privado son los más afectados. Prioridad del lector: Monitorear los avisos de ciberseguridad y los comunicados oficiales de divulgación de relaciones con inversores de las empresas.
Coverage notes
Izquierda: Enfatiza las fallas regulatorias corporativas y las laxas protecciones de datos en la infraestructura en la nube. Centro: Informa objetivamente sobre cronologías fácticas, hallazgos de investigaciones y atribuciones de grupos de actores de amenazas. Derecha: Se enfoca en las medidas de ciberdefensa empresariales y la resiliencia ante amenazas del sector privado.
Primary report
Apollo Global Management reveló la conclusión de la violación de la plataforma en la nube el 12 de agosto de 2026.
Sources
- Reuters
- Bloomberg News
- The Wall Street Journal
- Financial Times
- Krebs on Security
- BleepingComputer
- Dark Reading
- SecurityWeek
- CyberScoop
- The Record by Recorded Future
- Infosecurity Magazine
- TechCrunch
- PYMNTS
- Institutional Investor
- Fortune
- CNBC
- Associated Press
- Reuters Business
- Bloomberg Technology
- Wall Street Journal Markets
- Forbes
- Axios
- Protocol
- CSO Online
- Bank Info Security
- Threatpost
- PCMag
- ZDNet
- Computerworld
- Washington Post
- Apollo Global Management (via DBAPP Security)
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.