Des pirates iraniens ont mis hors service une centrale électrique britannique pendant 4 jours, ciblant des systèmes d'eau américains dans 12 États
Tap title to read story
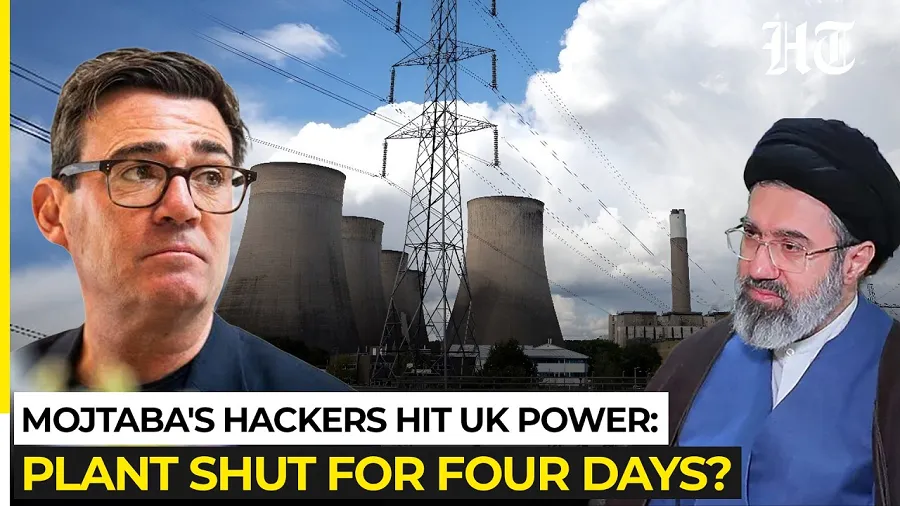
Un producteur d'électricité britannique a été mis hors service pendant quatre jours en juillet suite à une cyberattaque, ont confirmé les responsables, tandis que The Telegraph a attribué l'incident à des pirates informatiques liés à l'Iran. Les responsables ont déclaré que l'installation était petite et n'a jamais menacé le système électrique britannique dans son ensemble. Le National Cyber Security Centre a été informé, et le gouvernement a briefé des dirigeants d'entreprises énergétiques sur les mesures de défense. La divulgation est intervenue dans le cadre d'une campagne cybernétique distincte contre les services d'eau et d'eaux usées dans au moins 12 États américains. Plus de 30 systèmes du Minnesota ont été ciblés, tandis que des incidents ont également été signalés dans le Michigan, en Géorgie, dans le New Jersey et dans le Dakota du Sud. Les responsables américains ont mis en garde contre des activités malveillantes affectant les systèmes de contrôle industriels, y compris les automates programmables, mais les agences fédérales n'ont pas publiquement attribué l'intégralité de la campagne sur l'eau à l'Iran. Les responsables du renseignement et des sources ont néanmoins identifié l'Iran comme un suspect principal. Aucune contamination généralisée de l'eau potable aux États-Unis n'a été signalée. Ces incidents soulignent les vulnérabilités des infrastructures critiques connectées à Internet.
More context
Timeline
- Le 26 juillet, des systèmes du Minnesota ont signalé des intrusions cybernétiques affectant les opérations.
- Le 27 juillet, le FBI a reçu des rapports de services publics de plusieurs États.
- Le 30 juillet, des agences fédérales ont averti les services publics d'activités cybernétiques malveillantes.
- Le 31 juillet, des responsables américains ont enquêté publiquement sur une possible implication iranienne.
- Le 4 août, les rapports ont étendu les attaques sur l'eau à douze États.
- Le 6 août, CBS a rapporté que douze États avaient des soupçons d'implication iranienne.
- Le 19 août, des agences ont averti que les contrôleurs Siemens faisaient l'objet d'un ciblage actif.
- Le 22 août, le Telegraph a rapporté publiquement la panne d'un générateur britannique de quatre jours.
- Le 23 août, des responsables britanniques ont maintenu que le réseau plus large n'était pas affecté.
- Le 23 août, les attaques sur l'eau aux États-Unis sont restées sous enquête fédérale.
- Dans les jours à venir, les services publics continueront à examiner les systèmes industriels exposés.
- Dans les mois à venir, les agences fédérales pourraient étendre les directives de cybersécurité des infrastructures.
- Dans les mois à venir, les enquêteurs pourraient affiner l'attribution en utilisant des preuves techniques.
- Dans les années à venir, les opérateurs d'infrastructures critiques renforceront probablement les défenses de leur technologie opérationnelle.
Why it matters
Impact immédiat aux États-Unis : Les services publics américains font face à un examen minutieux accru après des intrusions de technologie opérationnelle dans plusieurs États. Impact américain à long terme possible : La pression fédérale pourrait s'accroître pour sécuriser les systèmes de contrôle industriel municipaux vulnérables. Groupes les plus touchés : Services publics municipaux de l'eau, opérateurs, résidents, agences d'infrastructure et équipes de cybersécurité. Priorité du lecteur : Prioriser les avis officiels, les mises à jour d'attribution, les notifications locales et les reportages corroborés.
Coverage notes
Gauche : La couverture met l'accent sur la vulnérabilité de l'infrastructure, les lacunes en matière de résilience et les préoccupations concernant la responsabilité. Centre : La couverture met l'accent sur les pannes confirmées, les déclarations officielles, l'incertitude quant à l'attribution et les impacts limités. Droite : La couverture met l'accent sur l'agression iranienne, les risques pour la sécurité nationale et la vulnérabilité des infrastructures critiques.
Primary report
Le Telegraph a révélé une panne britannique de quatre jours, rapportant le 22 août 2026.
Sources
- The Guardian
- The Independent
- The Washington Post
- The Washington Post
- The Telegraph
- Financial Times
- The Times
- The Times of Israel
- The Brussels Times
- Reuters
- Reuters
- Reuters
- Associated Press
- CBS News
- CBS News
- ABC News
- ABC News
- NBC News
- Wall Street Journal
- Axios
- The Record
- CyberScoop
- New York Post
- The Sun
- The Jerusalem Post
- Israel Hayom
- The Washington Examiner
- Breitbart
- Fox News
- Fox News
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.