TECHNOLOGY
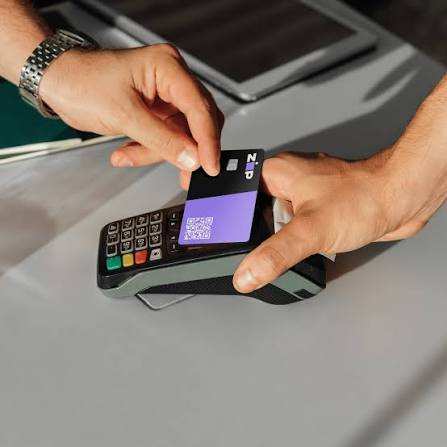
研究人员揭露“僵尸卡”漏洞,允许对过期信用卡进行未经授权的非接触式支付
PUBLISHED Aug 20, 2026, 12:56 AM ET
Read, Watch or Listen
Media Bias Meter
Sources: 30
马萨诸塞大学阿默斯特分校的研究人员发现了一个网络安全漏洞,允许过期的非接触式信用卡执行未经授权的交易。“僵尸卡”攻击在美国国家科学基金会安全会议上披露,利用了销售终端未能使过期卡片的支付权限失效的验证漏洞。调查人员证明,攻击者可以使用基本的智能手机中继系统,在“刷卡支付”交易期间修改未加密的过期元数据。尽管信用卡账户仍可用于退款等功能,但该漏洞绕过了标准的银行拒绝,因为一些发卡机构不将终端读取的日期与已认证的记录进行核对。研究团队在公开披露之前通知了主要的金融机构和支付网络,促使发卡机构审查验证协议。专家建议消费者安全地销毁过期的实体塑料卡,而不是认为丢弃的卡片完全失效。
By Adyan K. | JQJO News
Timeline of Events
- 2024年1月15日,研究人员开始调查卡片生命周期管理和到期不一致的问题。
- 2025年6月10日,实验室测试成功绕过了销售点终端验证检查。
- 2025年8月10日,学术团队通知主要支付处理商有关该漏洞。
- 2026年8月17日,马萨诸塞大学阿默斯特分校公开宣布了这一安全漏洞。
- 2026年8月18日,研究结果在美国国家安全会议上正式发表。
- 2026年8月20日,发卡行审查验证协议以防止持续的攻击。
- 在接下来的几个月里,金融机构将在商户网络中更新终端软件。
- 2026年底,支付处理商计划对到期日期进行更严格的加密绑定。
- 2027年,零售商预计将更广泛地部署增强的销售点验证规则。
- 到2028年,行业标准旨在消除潜在的卡片生命周期漏洞。
News Intelligence
- Immediate US impact: 金融机构正在紧急审查销售点终端的验证规则。
- Possible long-term US impact: 支付网络将对到期日期实施更严格的加密检查。
- Most affected groups: 信用卡持有人、银行机构和销售点终端制造商。
- Reader Priorities: 安全销毁过期卡片并监控每月的账户交易明细。
Coverage of Story:
From Left
No left-leaning sources found for this story.
From Center
研究人员发现了一个漏洞,允许过期的信用卡进行未经授权的支付
Help Net Security HotHardware Khwarizmi Lab The CU Daily University of Massachusetts Amherst Pasquale Pillitteri Tech Blog TechXplore The Register SecurityWeek Bleeping Computer Dark Reading The Hacker News ZDNet CNET Forbes PCMag Ars Technica Wired Threatpost InfoSecurity Magazine SC Media CSO Online SiliconANGLE The Verge Engadget Gizmodo Mashable Digital Trends Tom's Guide VentureBeatFrom Right
No right-leaning sources found for this story.
Comments