T-Mobile تقطع كابل الشبكة لإيقاف قراصنة صينيين تدعمهم الدولة
Tap title to read story
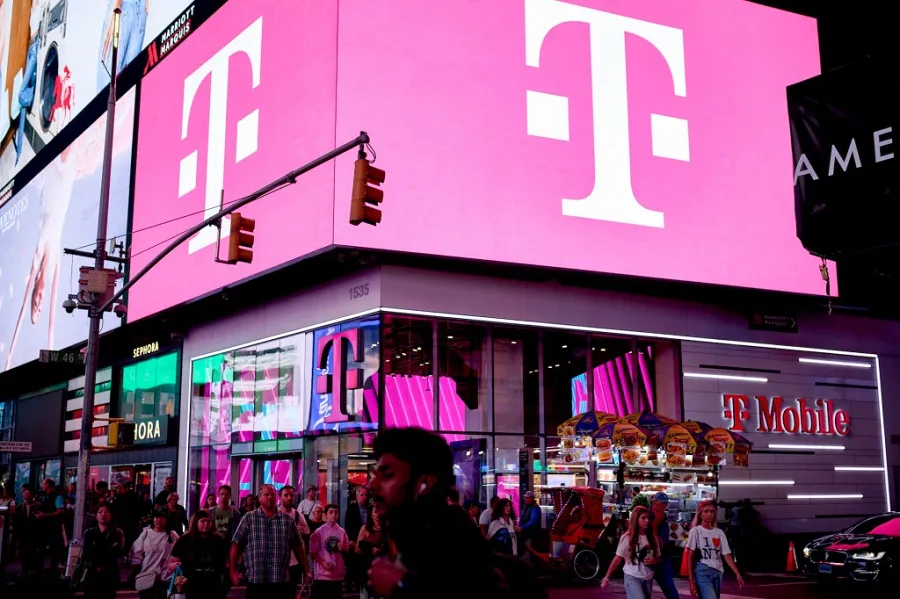
قام فريق أمن T-Mobile بقطع كابل شبكة فعليًا في عام 2024 بعد تتبع نشاط مشبوه إلى جهاز توجيه تديره شركة اتصالات أخرى، وفقًا لتقرير لبلومبرج نُشر في 19 أغسطس 2026. وقد أدى هذا الإجراء إلى قطع مسار وصول مرتبط بحملة التجسس الأوسع نطاقًا المعروفة باسم Salt Typhoon التي تستهدف البنية التحتية للاتصالات. وقالت T-Mobile في نوفمبر 2024 إنها اكتشفت محاولات اختراق صادرة من مزود خطوط سلكية متصل وقطعت الاتصال بسرعة، مع العثور على دليل على وصول المهاجمين إلى معلومات حساسة للعملاء، بما في ذلك المكالمات والبريد الصوتي والرسائل النصية. كما ذكرت الشركة أنها لم تتمكن من تحديد المهاجم بشكل قاطع على أنه Salt Typhoon في ذلك الوقت. وقد نسبت السلطات الأمريكية منذ ذلك الحين اختراقات اتصالات واسعة النطاق إلى جهات مرتبطة بجمهورية الصين الشعبية، حيث أفادت وكالة الاستخبارات الفيدرالية (FBI) باكتشاف نشاط في 80 دولة على الأقل ومئات الضحايا الأمريكيين. ويسلط حادثة قطع الكابل التي تم الكشف عنها حديثًا الضوء على المخاطر التي تنشأ عن الروابط الموثوقة بين شركات الاتصالات ومقدمي الخدمات الآخرين، مما يؤكد المخاوف بشأن تأمين البنية التحتية للاتصالات الحيوية.
More context
Timeline
- في 26 سبتمبر 2024، كشفت التقارير عن استهداف قراصنة صينيين لمقدمي خدمة الإنترنت في الولايات المتحدة.
- في 25 أكتوبر 2024، حددت التقارير هواتف الحملات الانتخابية المرتبطة بالمرشحين الرئاسيين.
- في 13 نوفمبر 2024، أكد مكتب التحقيقات الفيدرالي ووكالة الأمن السيبراني وأمن البنية التحتية (CISA) اختراق شبكات الاتصالات.
- في 15 نوفمبر 2024، حددت التقارير T-Mobile كواحدة من أهداف الحملات الانتخابية.
- في 20 نوفمبر 2024، ذكرت التقارير أن T-Mobile أحبطت وصول المهاجمين بشكل أعمق.
- في 27 نوفمبر 2024، كشفت T-Mobile عن محاولات اختراق عبر البنية التحتية لخطوط الأسلاك المتصلة.
- في 27 نوفمبر 2024، قالت T-Mobile إن مكالمات العملاء ظلت غير متاحة.
- في 3 ديسمبر 2024، حذر مسؤولون أمريكيون من أن القراصنة لا يزالون داخل الشبكات.
- في 5 أغسطس 2026، سلط محققو مجلس النواب الضوء على اتصالات مراكز بيانات الاتصالات الخطرة.
- في 19 أغسطس 2026، كشفت بلومبرج عن رد T-Mobile بقطع الكابلات المادية.
- في 20 أغسطس 2026، ركزت التغطية على نقاط ضعف الثقة في شبكات الطرف الثالث.
- على مدار الأشهر القادمة، من المرجح أن تقوم شركات الاتصالات بمراجعة دقيقة للاتصالات الموثوقة بشكل مكثف.
- على مدى السنوات القادمة، قد تعزز الجهات التنظيمية متطلبات الإشراف على الأمن السيبراني لقطاع الاتصالات.
Why it matters
التأثير الفوري للولايات المتحدة: تتزايد مخاوف أمن الاتصالات عبر البنية التحتية الأمريكية المترابطة للاتصالات. التأثير طويل الأجل المحتمل للولايات المتحدة: قد تصبح تجزئة شركات الاتصالات القوية وضوابط الأمن السيبراني لطرف ثالث من أولويات الصناعة. المجموعات الأكثر تأثراً: شركات الاتصالات، المسؤولون الحكوميون، مشغلو الشبكات، العملاء، الجهات التنظيمية، فرق الأمن السيبراني. أولوية القارئ: يجب على القراء إعطاء الأولوية للسجلات الأساسية، والإسناد، والتواريخ، ونتائج الأمن السيبراني التي تم التحقق منها بشكل مستقل.
Coverage notes
اليسار: يؤكد التغطية على الضعف النظامي، والتنظيم، والمخاطر التي تهدد خصوصية اتصالات الأمريكيين. الوسط: يؤكد التغطية على الكشف، وحدود الإسناد، والاحتواء، وحماية بيانات العملاء، وهندسة الشبكات. اليمين: الأدلة غير كافية لتأسيس نمط تأطير يميني مميز.
Primary report
كشفت بلومبرج عن رد T-Mobile على قطع الكابلات في 19 أغسطس 2026.
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.