美网络安全机构发布紧急指令,要求全国供水公司断开互联网连接,防范大规模网络攻击
PUBLISHED Jul 31, 2026, 12:56 PM ET
Read, Watch or Listen
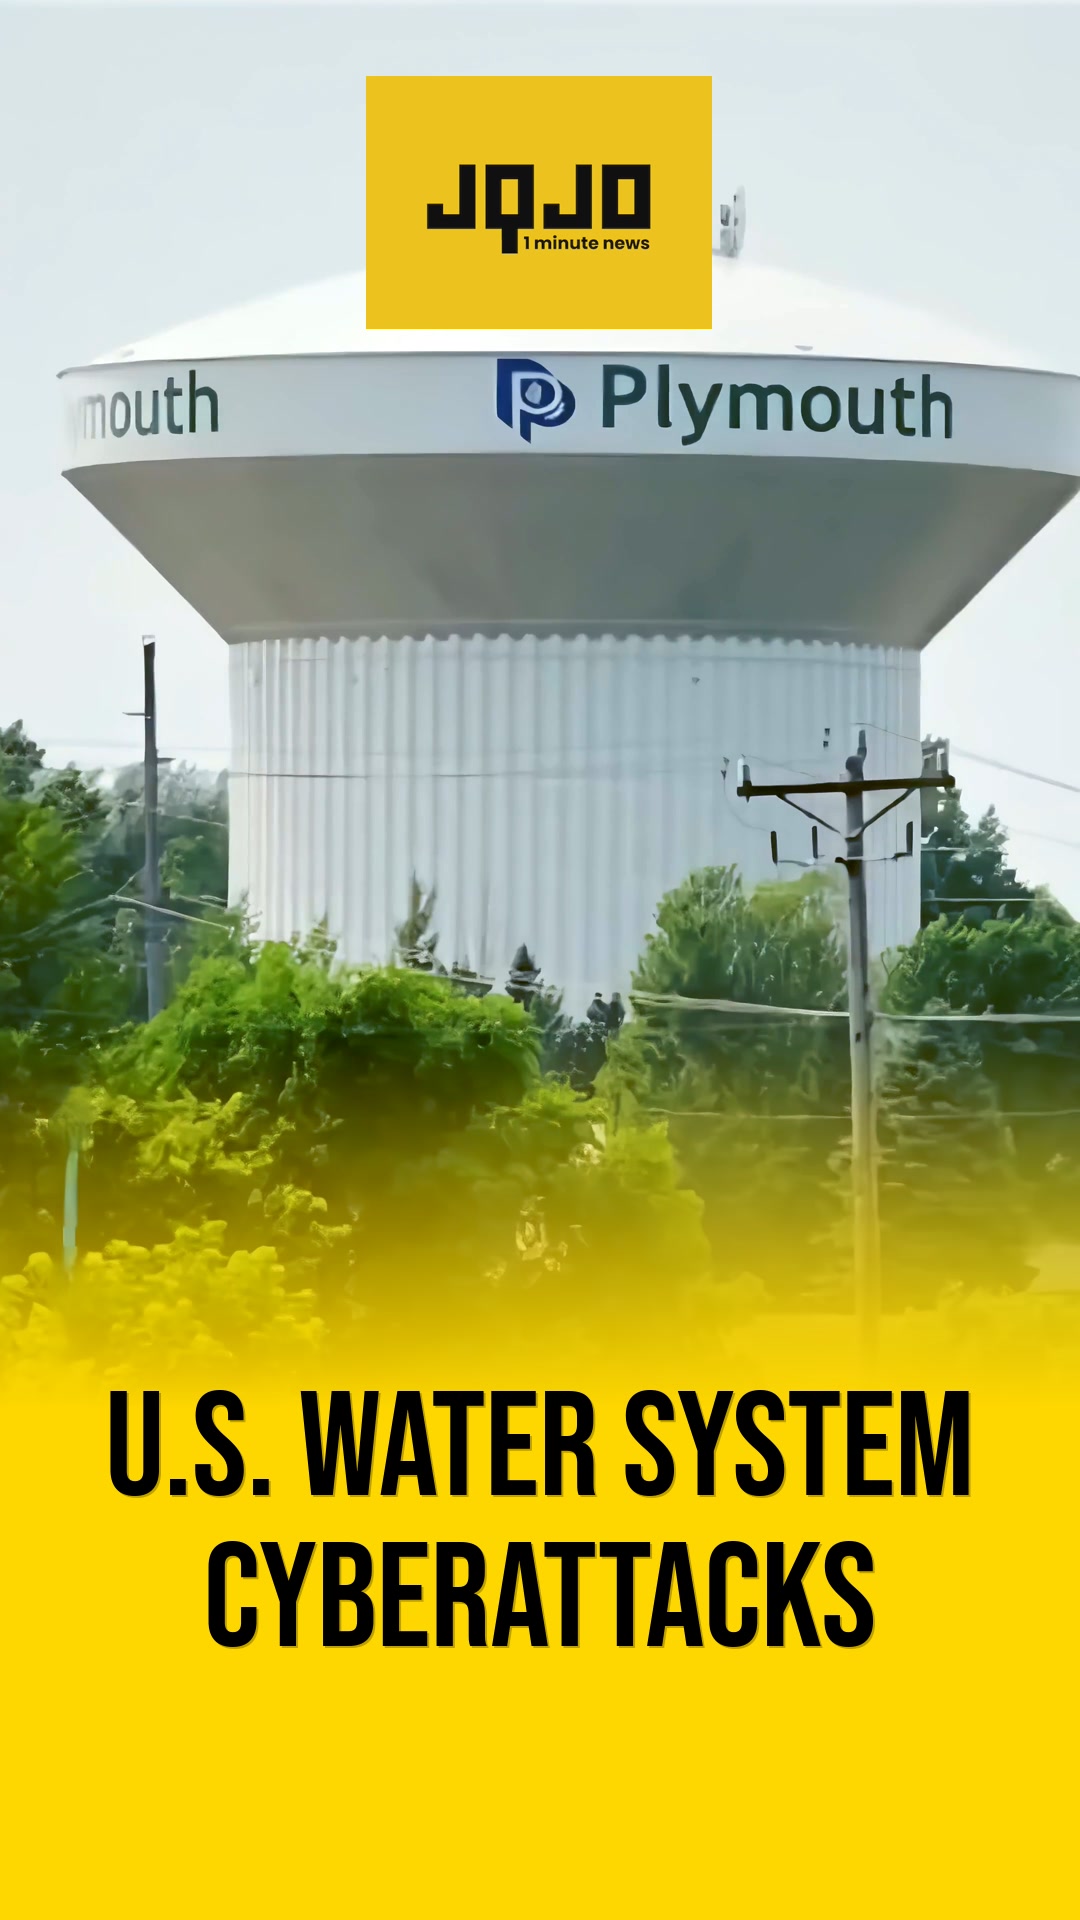
美国网络安全和基础设施安全局发布紧急指令,要求全国50个州的公共供水公司立即断开连接互联网的工业控制系统。此前,明尼苏达州30多个市政饮用水系统遭到协调一致的网络攻击。此次入侵破坏了用于管理社区供水运营的技术,并锁定了工厂运营商的核心管理网络,导致员工无法进行数字化水质、过滤或化学品分配监控。联邦当局称此举为全国性干预,旨在防止饮用水基础设施进一步中断,并加强关键处理和输送系统的网络安全。黑客在明尼苏达州布拉汉姆市破坏了主水井和主要水处理厂的自动化控制,迫使工作人员转为手动应急操作。当地官员发出紧急“煮沸饮用水”通知,以防潜在的饮用水污染。安全机构评估这些入侵为与伊朗有关的国家资助的黑客所为,并警告外国威胁团体正加大力度扫描、渗透和破坏易受攻击的美国水处理设施。
By Moonie | JQJO News
Timeline of Events
- 2026年7月23日:CISA更新了咨询报告AA26-097A,详细介绍了伊朗PLC的网络利用工作。
- 2026年7月26日(上午9:00):协调一致的网络攻击袭击了明尼苏达州30个供水系统的运营技术。
- 2026年7月27日(上午9:30):Braham市政水处理厂的控制系统曾短暂完全离线。
- 2026年7月28日:明尼苏达州IT服务中心启动了全州范围的紧急网络安全系统响应协议。
- 2026年7月30日:联邦调查人员确定伊朗国家黑客为此次袭击的可能肇事者。
- 2026年7月30日(下午5:00):CISA敦促全国供水部门移除在线暴露的设备。
- 2026年7月31日:州卫生官员确认饮用水水质总体上仍然安全。
- 未来几天:联邦机构将对受影响的公用事业网络进行法证审计。
- 未来几个月:EPA将强制要求供水部门遵守更严格的OT安全规定。
- 未来几年:市政当局将增加资本支出,以隔离关键的物理基础设施。
News Intelligence
- 即时美国影响:
- 公用事业公司移除了暴露的控制系统,使其远离互联网,以减轻风险。
- 美国可能面临的长期影响:
- 联邦政府将强制要求对供水基础设施进行昂贵的网络安全改革。
- 受影响最大的群体:
- 明尼苏达州居民、市政供水运营商、CISA(网络安全与基础设施安全局)和 EPA(环境保护局)监管官员。
- 读者应优先考虑的事项:
- 关注官方市政公用事业通知,而非未经证实的谣言。
- Articles Published:
- 11
- Right Leaning:
- 0
- Left Leaning:
- 2
- Neutral:
- 9
- Distribution:
- Left 18%, Center 82%, Right 0%
左:强调关键基础设施的脆弱性、监管监督和公共卫生保护。 中:侧重于官方的法医调查结果、联邦政府的建议和技术补救措施。 右:强调伊朗国家的侵略性、国家安全威胁和外国的升级。
Nextgov 报道称,在明尼苏达州水系统遭受网络攻击后,CISA 向公用事业公司发出警告。 直接网址: 仅返回翻译后的文本,保持原始格式。 https://www.nextgov.com/cybersecurity/2026/07/cisa-urges-water-utilities-take-exposed-systems-down-after-minnesota-hacks/415142/
Coverage of Story:
From Center
CISA 敦促自来水公司在明尼苏达州黑客事件后关闭暴露的系统
Nextgov/FCW MPR News Field Effect Tenable The Hacker News Industrial Cyber National Law Review Roya News CISA Official PortalFrom Right
No right-leaning sources found for this story.

Comments