Ataque por correo electrónico utiliza imágenes SVG para redirigir a sitios maliciosos
Tap title to read story
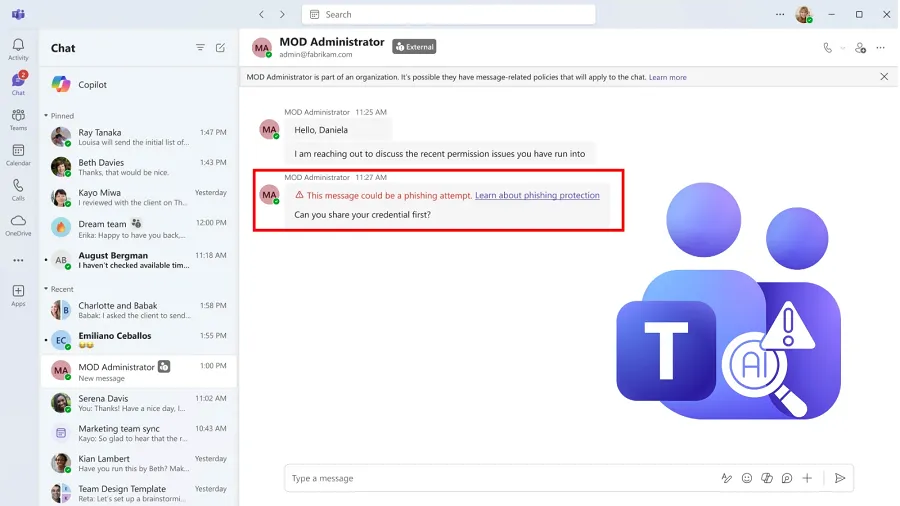
Un nuevo ataque por correo electrónico utiliza archivos de imagen SVG aparentemente inofensivos para redirigir mediante JavaScript a sitios web maliciosos. Estos SVG, a menudo incrustados en correos electrónicos o enlazados externamente, eluden muchos sistemas de seguridad porque se tratan como imágenes benignas. Los atacantes utilizan dominios suplantados y líneas de asunto insistentes en los correos electrónicos para engañar a los usuarios. Los expertos aconsejan eliminar los correos electrónicos inesperados con archivos adjuntos SVG o enlaces de imágenes y deshabilitar la carga automática de imágenes en su navegador. Este ataque aprovecha la complacencia del usuario, explotando la suposición de que las imágenes son seguras.
More context
Sources
JQJO Editorial Desk · Human reviewed · AI assisted. Report a correction.